偽装されたZoomクライアントの中から、macOS向けのドロッパーが見つかりました。このマルウェアは「CloudSyncD」として追跡されており、持続的かつ巧妙に潜伏するバックドアを送り込む目的で作られています。
Jamfの研究者らは9月中旬、開発段階にあったこのマルウェアを最初に確認しました。数日以内に別のサンプルも見つかっており、テストや開発の段階を終え、実際の攻撃に投入されたとみられます。
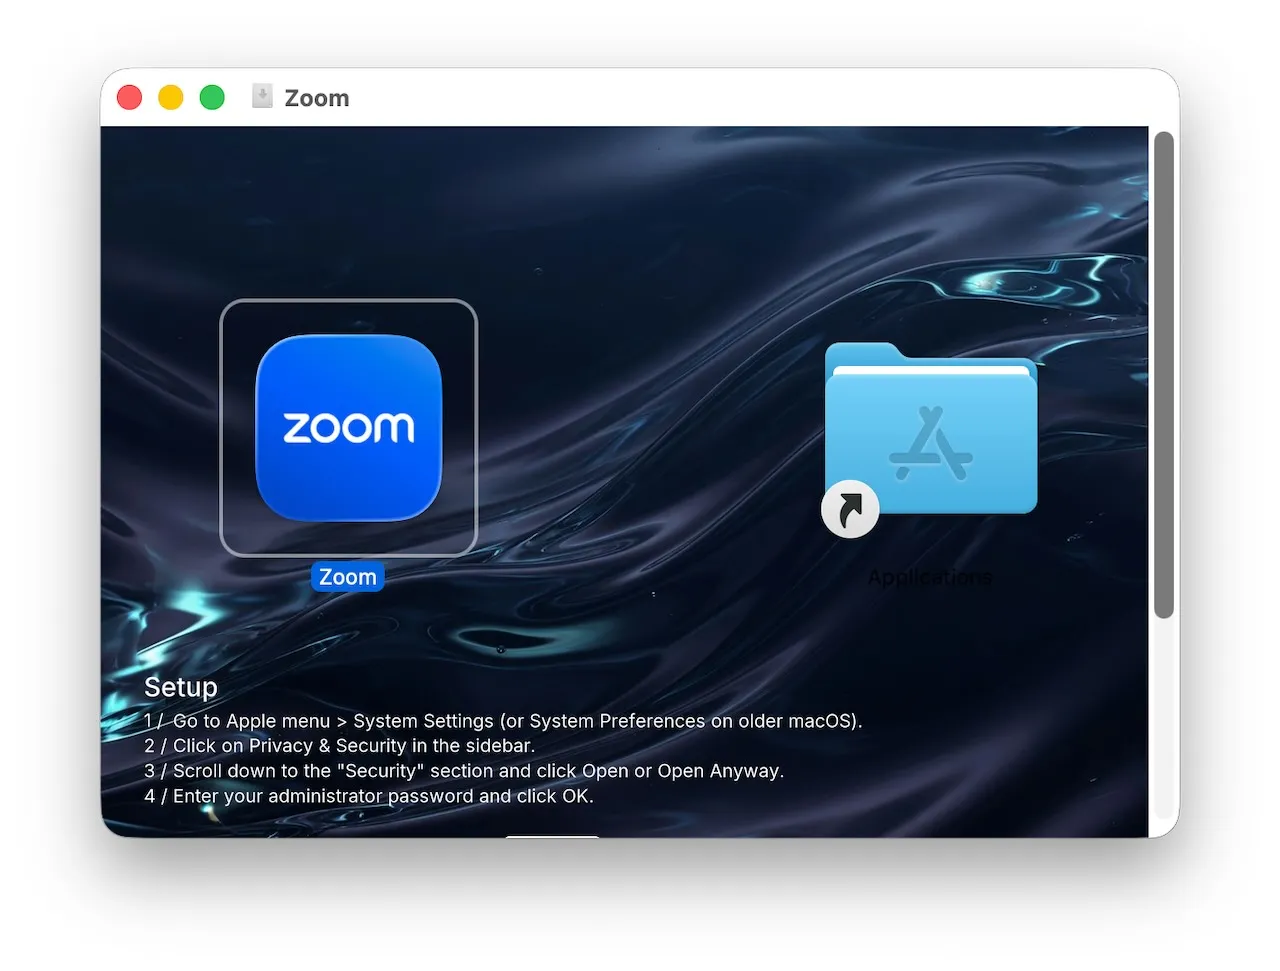
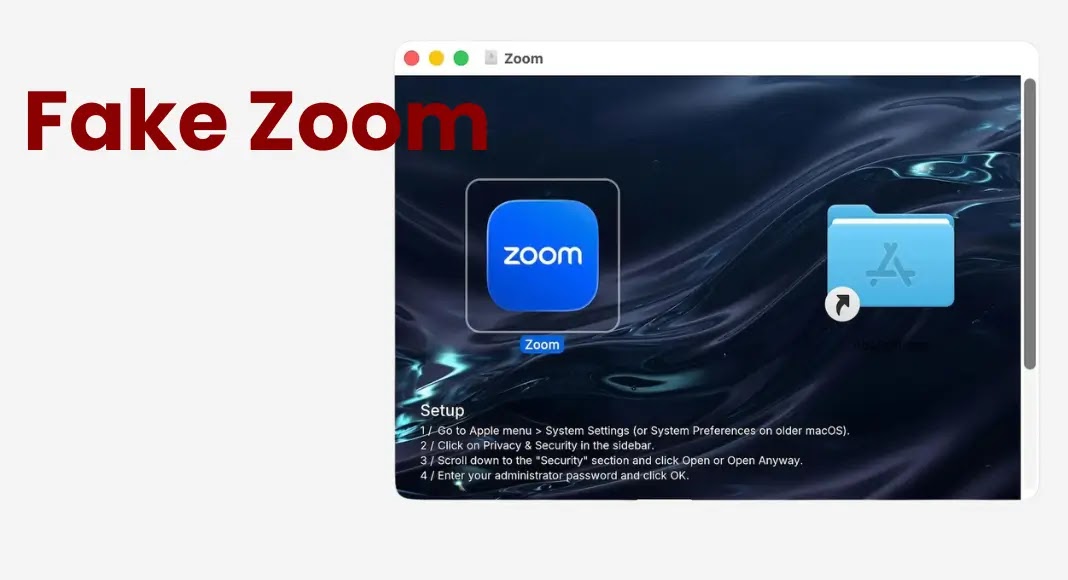
感染は、被害者をだましたり説得したりして危険なコンテンツをダウンロードさせる、一般的なソーシャルエンジニアリングの手口から始まります。今回の場合、悪意のあるコードはMac用のZoomインストーラーに偽装されています。フィッシングが成功すると、「Zoom」という名前のボリュームとしてマウントされるディスクイメージの形で、ドロッパーが被害者に届けられます。このドロッパーにはペイロードが含まれていますが、動作させるには被害者自身が実行する必要があります。Zoomのインストーラーに偽装しているのは、そのためです。被害者はZoomをインストールしているつもりで手順を進めますが、実際にはCloudSyncDがインストールされます。
ドロッパーは「完全なユニバーサルMach-Oを内部に抱えており、開発版でのサイズは約756 KBです。実行時にこれを展開します。同じペイロードはアプリケーションバンドル内のディスク上にも存在するため、ドロッパーには入手元が2つあります」と、研究者らは説明しています。
ペイロードは匿名ファイルディスクリプタに書き込まれ、ドロッパーが実行を試みます。ただし、macOSのシステム整合性保護(SIP)により、多くの場合は実行に失敗します。その場合、ドロッパーはファイルを一時的にディスクへ書き出し、有効化の過程で入手したユーザーのパスワードを使い、sudoで実行します。
有効化が成功すると、CloudSyncDマルウェアが導入されます。設定情報はバイナリ内に暗号化された状態で保存されており、実行時に復号されます。マルウェアは「CloudSyncD」という名前のデーモンとして動作します。研究者らが最初に解析した検体は、まだ展開段階に達していませんでした。C2のアドレスはプライベートネットワーク上にあり、詳細なデバッグログも有効のままでした。
しかし現在、研究者らは2つの別々のドメインで、複数のビルドを確認しています。どちらもURIパスは同一で、jQueryスクリプトを装っているため、ビーコンは通常のJavaScript取得のように見えます。両ドメインとも2011年に同じレジストラで登録されており、Cloudflareの背後にあります。執筆時点では、いずれも検出されていませんでした。
「すべてのビルドで、文字列の難読化テーブル、インストール先のパス、デーモン名、プロセスの偽装が共通しています。さらに特徴的なのは、C2の鍵と初期化ベクトル(IV)も、文字列ごとのシードに至るまで同一だという点です」と研究者らは述べています。「変わるのはエンドポイントだけです。そのため、キャプチャしたビーコン通信は、どのビルドから回収した情報でも復号できます。ホスト上の痕跡も、すべてのビルドで共通しています」
新種のマルウェアを開発段階から展開段階まで追跡・解析できた今回の事例は、macOSマルウェアの進化の方向を示しています。ネイティブ実装、文字列保護、ペイロードをディスクに書き込まない実行経路への移行が進んでいます。それでも、被害者をだましてパスワードを差し出させるという、最も古典的な攻撃手法に依存している点は変わりません。
CloudSyncDは持続的なバックドアとして機能します。感染したMacへの目立たない長期的なアクセスを確立し、攻撃者が後続のペイロードを展開できるようにします。ホストのプロファイリングと偵察を行い、システム情報やユーザー情報をC2へ送信します。初期の配信過程は情報窃取型マルウェア(インフォスティーラー)に似ていますが、機能面ではインフォスティーラーではありません。一般的な情報窃取機能は備えていません。たとえば、フィッシングで入手したユーザーのパスワードは外部へ送信されず、バックドアを継続的に動作させるためのroot権限を得る目的で、ローカルでのみ使われます。
このマルウェアは展開段階に入ったため、研究者らは監視すべきIOC(侵害指標)の長いリストも公開しています。