フランス大手の携帯電話事業者Free Mobileは、顧客データの保護を怠ったとして、フランスのデータ保護当局CNILから1月に2,700万ユーロの制裁金を科されました。2024年10月に発生した情報漏えいでは、第三者が銀行口座情報やログイン情報を含む機密性の高い顧客記録にアクセスしました。漏えい以降、Free Mobileの顧客を狙った詐欺キャンペーンは数多く確認されてきましたが、その多くは文面が稚拙なものでした。
ところがここ数週間、Free Mobile公式サイトのデザインやメールテンプレートを忠実に模倣した、完成度の高い詐欺が出回っています。
Free Mobileの顧客である弊社従業員の1人が、9月30日(水)にこのフィッシングメールを受信しました。メールは同社の正規メールと同じロゴとテンプレートを使用していましたが、送信元は不審なアドレスfreemobile-regularisation[@]knowledgegrowthcenter[.]helpでした。本文にはregularisation.free.frを指しているように見えるリンクが含まれていました。
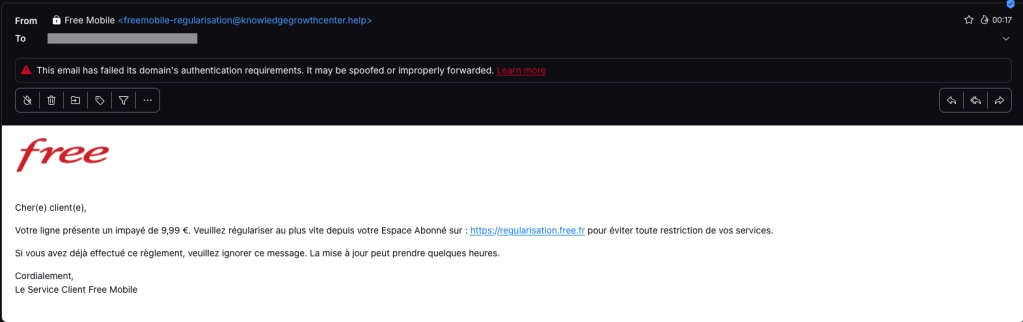
メールは、サービス停止を避けるために9.99ユーロの請求書を支払う必要があると告げています。リンクをクリックすると、次のようなリダイレクトチェーンが開きます。
1. https://u2l.ai/Q5YwFz301
2. https://espace-free-mobile.pro/Ds41LE/302
3. https://espace-free-mobile.pro/Ds41LE/regularisation/?impaye=92a9e77d…200最終的なドメインespace-free-mobile.proはCloudflareでホスティングされており、登録されたのはわずか1か月前です。
最終リンクを開くと、クレジットカード情報の入力フォームを備えた、精巧なページが表示されます。
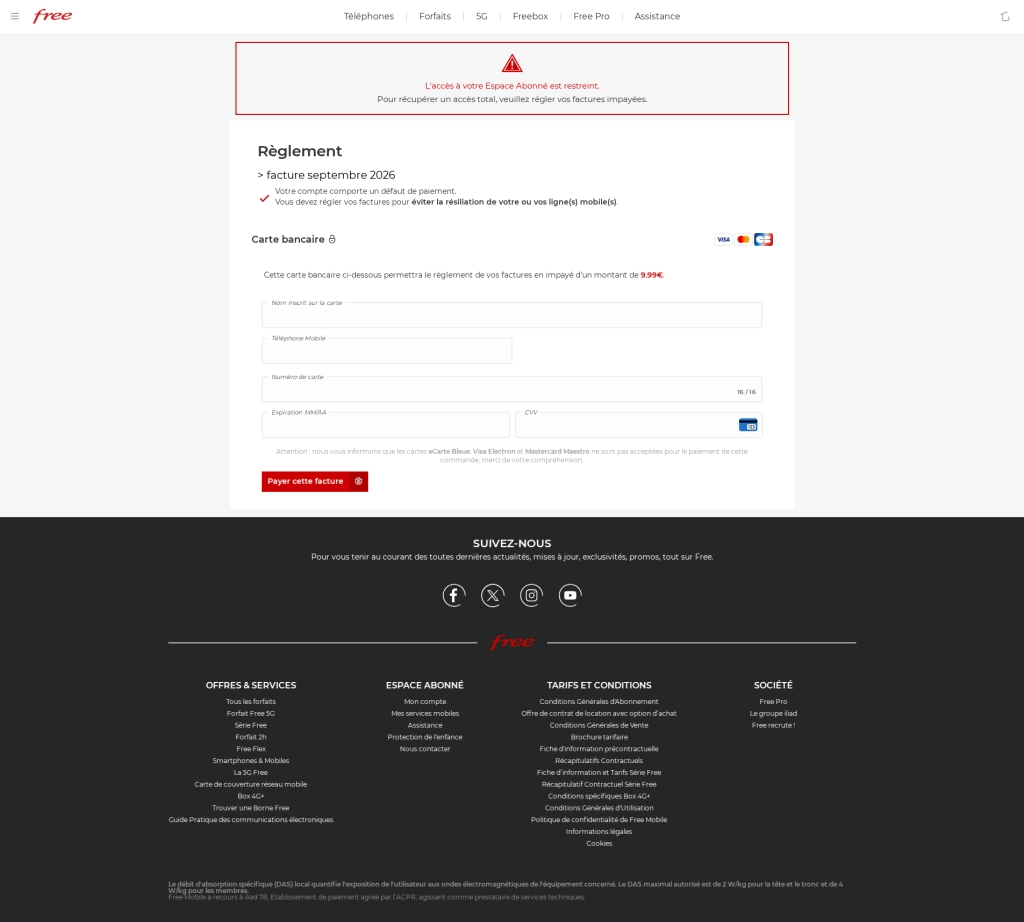
このフィッシングページは本物そっくりに作られており、漏えい以降に確認されてきた数多くのFree Mobile詐欺とは一線を画しています。
同じキャンペーンは当初、それほど巧妙ではないリダイレクトチェーンを使っていました。7月の例を示します。
1. https://bly.to/93kie5u
2. https://s1181402.ha026.t.mydomain.zone/mbl/
3. https://s1181402.ha026.t.mydomain.zone/mbl/regularisation/?impaye=505…
最近では、より本物らしく見えるドメインが使われるようになり、いずれもCloudflareでホスティングされています。
1. https://s.ink/jmCnZZ
2. https://freesas.info/Cf4tP/
3. https://freesas.info/Cf4tP/regularisation/?impaye=f13fa919d1a22833557…
別の例もあります。
1. https://bly.to/jabwpf6
2. https://regularisation-free.info/portail/
3. https://regularisation-free.info/portail/regularisation/?impaye=83f91…
身を守るためのポイント
Malwarebytesはこうした脅威からの保護に役立ちますが、アカウントや請求書に関する心当たりのないメッセージには注意して対応してください。
- 身に覚えのないメールのリンクはたどらないでください。アカウントに関する連絡の場合は、Free Mobile公式アプリまたは公式サイトを直接開くか、公式ヘルプライン3244に電話してください。
- ブラウザのアドレスバーで実際のドメインを確認し、想定どおりかどうかを確かめてください。今回の場合はhttps://mobile.free.frです。
- Malwarebytes Browser Guardは、この詐欺をブラウザ上で直接検出してブロックします。
- すべてのデバイスに、Web保護機能を備えた最新のリアルタイムマルウェア対策ソリューションを導入してください。
- Malwarebytes Scam Guardは、メールが詐欺かどうかの判断や、次にとるべき対応の助言に役立ちます。
被害が出る前に脅威を止めましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意あるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザに追加する →