Threat Labsは、偽のZoomインストーラーを使って2段階構成のバックドア「CloudSyncD」を配布する、macOSマルウェアのキャンペーンを確認しました。
このマルウェアは、ユーザーを巧みに誘導してGatekeeperを回避させます。さらに偽の認証プロンプトでログインパスワードを盗み取り、攻撃者が管理するサーバーとの通信を目的とした埋め込みペイロードを起動します。
研究者らがCloudSyncDを最初に確認したのは2026年9月15日で、開発中のビルドでした。2日後には、より新しいサンプルが稼働中のインフラに接続するよう設定されていました。攻撃者がテスト段階から本番運用へ移行したことがうかがえます。
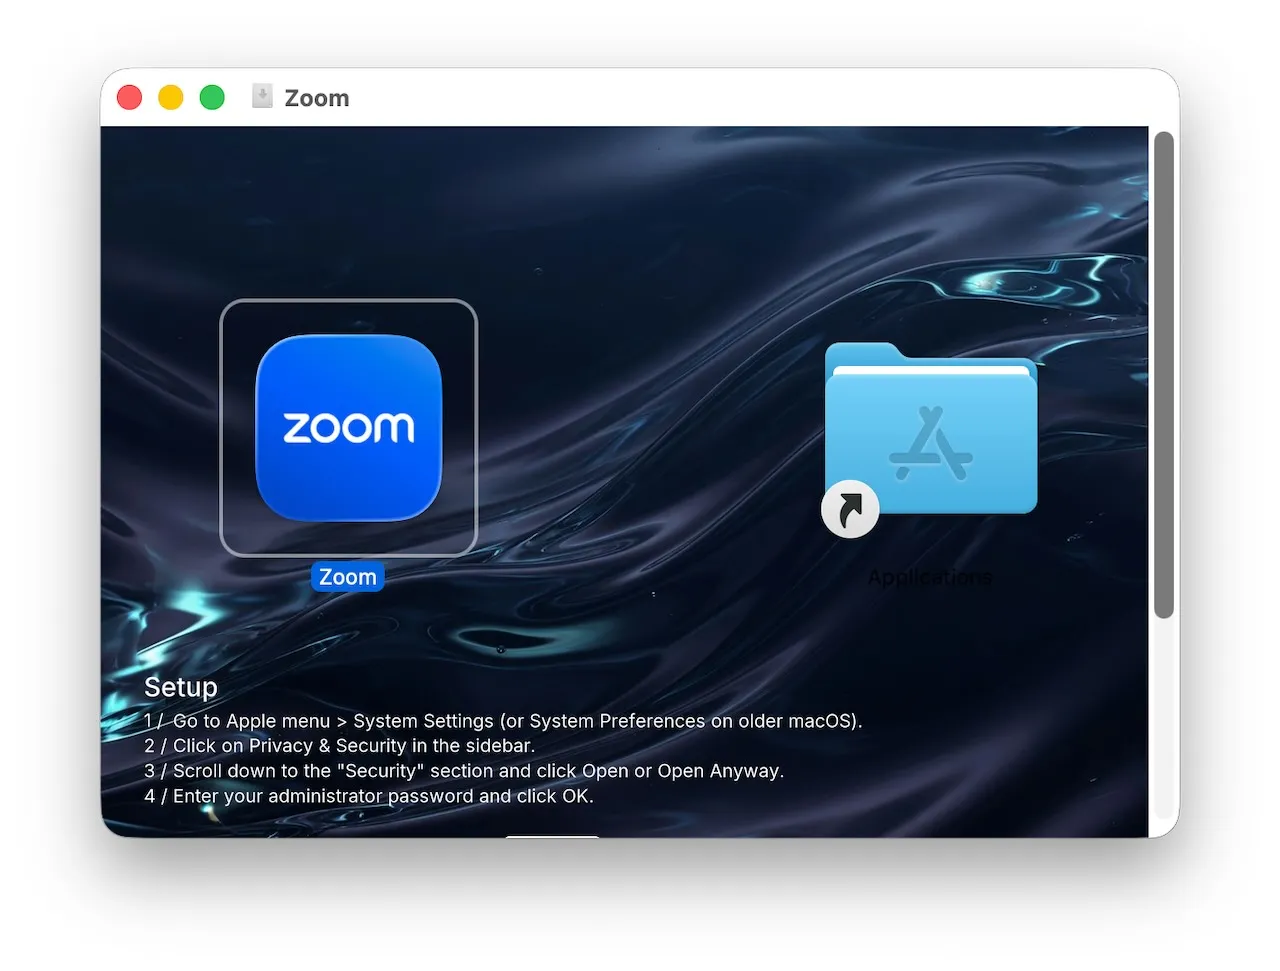
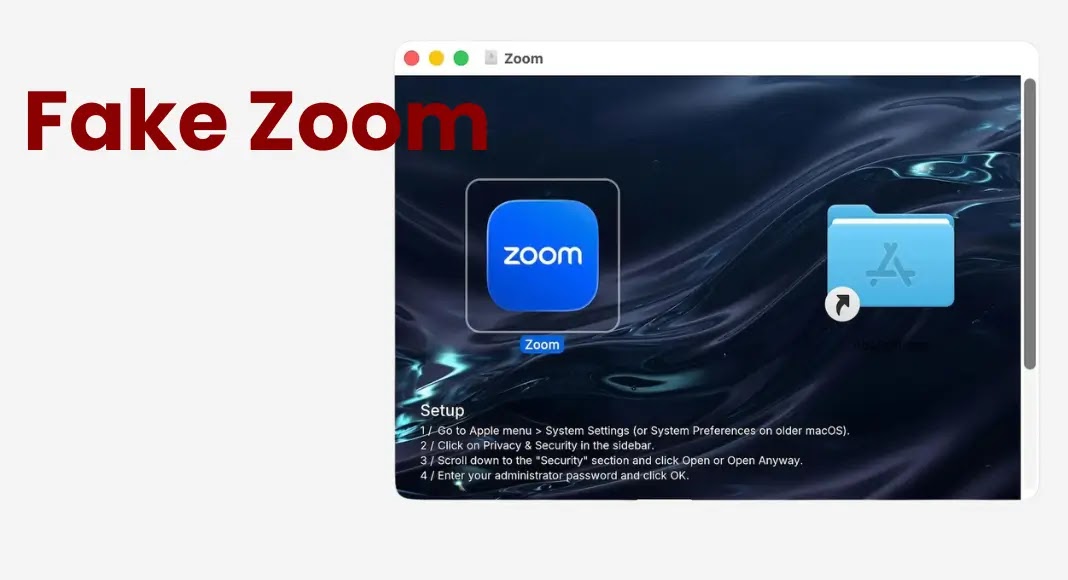
CloudSyncDは、Zoom.dmgというディスクイメージに格納されて届きます。マウントされたボリュームは正規のMacインストーラーに酷似しており、Zoomアプリケーションのアイコンと、Applicationsフォルダへのエイリアスが表示されます。
ところが背景画像には、macOSの「システム設定」を開き、「プライバシーとセキュリティ」を選んで「このまま開く」をクリックするよう指示が書かれています。
このアプリケーションはアドホック署名であるため、通常の起動ではGatekeeperにブロックされます。そこで指示によって、被害者に保護機能を自ら無効化させる仕組みです。
第1段階のドロッパー「app_installer」は、ユーザーの管理者パスワードを求める偽の認証ウィンドウを表示します。
入力されたパスワードはmacOSのdsclコマンドでローカル検証され、正しく認証されるまでプロンプトが繰り返されます。その後、「Downloading Zoom…」という偽の進捗ウィンドウを表示し、通常のインストールを装います。
パスワードが攻撃者に直接送信されることはありません。ドロッパーは、~/.config/zoom/data.jsonにあるおとりの設定ファイルにパスワードを保存します。認証情報はBase64でエンコードされ、ランダムに生成された無意味なデータに囲まれる形で、長いcache値の中に隠されます。
隠したパスワードの位置と長さは、可視のversionフィールドの末尾に付加された48個の不可視Unicode文字に格納されます。使われる文字はU+200B ZERO WIDTH SPACEとU+200C ZERO WIDTH NON-JOINERです。これにより、ファイルの見た目を変えることなく、攻撃者が指示を隠せます。
第2段階のペイロードは、Apple siliconとIntel Macの両方に対応するユニバーサルMach-Oバイナリとして、ドロッパーに埋め込まれています。ドロッパーはまず、ペイロードをディスクに書き出さないファイルレス手法として、/dev/fd経由での実行を試みます。
この試みはmacOSのSystem Integrity Protectionにより失敗することが多く、その場合、マルウェアは一時コピーを書き出し、窃取したパスワードを使ってsudoで起動します。
インプラントは~/.local/share/cloudsync/にファイル名appdで配置されて動作するよう設定されています。プロセス名にはcloudsyncdを使い、正規の同期サービスに見せかけます。また、~/.local/share/cloudsync/.config/logs/sync.errに暗号化したログファイルを作成します。
CloudSyncDは、ハードウェアUUID、プロセッサの詳細、メモリ、OSのバージョン、ユーザー名、MACアドレス、デバイスのモデルなど、基本的なシステム情報を収集します。
最初にこの調査情報をコマンド&コントロール(C2)サーバーに送信し、その後は最短8〜16秒間隔で定期的に接続します。Jamfが明らかにしました。
通信では常に同じ/macos/jquery.jsというパスが使われます。ビーコンの通信を通常のJavaScriptリクエストに見せかける狙いです。バックドアは、圧縮アーカイブまたはMach-O実行ファイルを含む暗号化されたタスクを受信できます。受信後はペイロードを展開または実行するため、攻撃者は追加のツールを遠隔から送り込めます。
脅威調査の効率化と手作業の削減のため、1万6,000以上のSOCチームがANY.RUNを利用しています。チームで試してみる
翻訳元: https://cyberpress.org/fake-zoom-drops-cloudsyncd-backdoor/