
偽のZoomインストーラーに潜むmacOS向けバックドア「CloudSyncD」
偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。 「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド
偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。 「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド
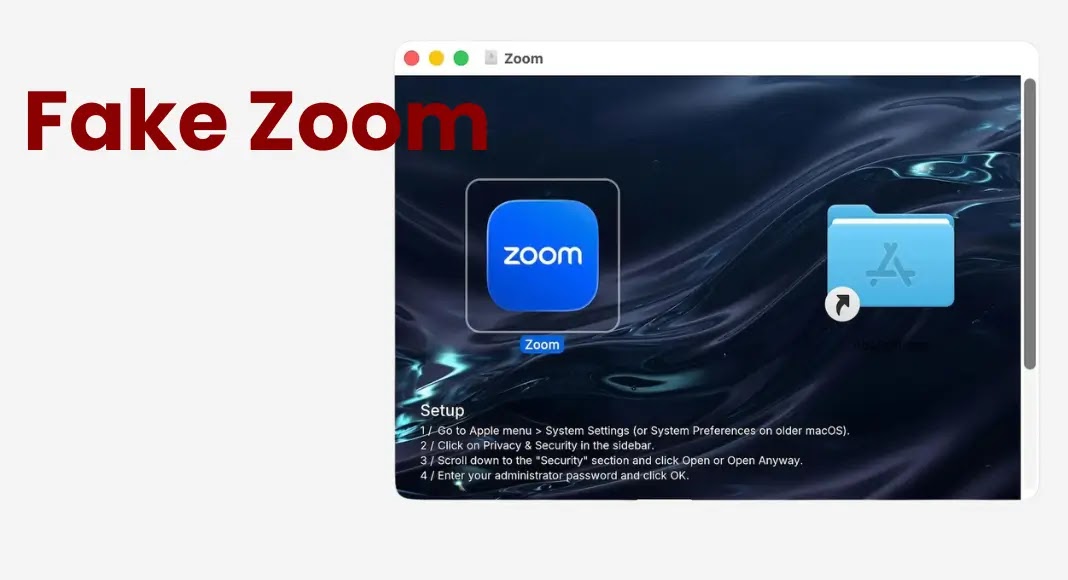
Threat Labsは、偽のZoomインストーラーを使って2段階構成のバックドア「CloudSyncD」を配布する、macOSマルウェアのキャンペーンを確認しました。 このマルウェアは、ユーザーを巧みに誘導してGatekeeperを回避させます。さらに偽の認証プロンプトでログインパスワードを盗み取り、攻撃者が管理す
ClickFix攻撃を通じてmacOSユーザーに配布されるGo言語ベースのマルウェアが、暗号資産、ブラウザに保存されたパスワード、Apple Keychainのデータ、キャッシュされた認証情報を窃取していることが分かりました。 このマルウェアは、さまざまな暗号資産の取引を横取りし、送金先を書き換えることができます。
CrashStealerと呼ばれる新種のmacOS向け情報窃取マルウェアが、Appleのクラッシュレポートツールを装って認証情報やキーチェーンデータ、暗号資産ウォレットを盗み出しています。 マルウェア研究者は5月からこのマルウェアの追跡を開始しており、当初はまだ開発段階にあるとみられていましたが、7月上旬に実際の攻撃

LimeWireから危険なファイルをダウンロードしていた時代を覚えているなら、今日のmacOSマルウェアの背景にある心理はすでにご存知のはずです。 サイバー犯罪者たちは、正規のソフトウェアと見分けのつかない偽インストーラーを使って、Apple環境への侵入を試みています。 長年にわたり、「Macはマルウェアに強い」とい

Appleの市場シェアがソフトウェアエンジニア、経営幹部、暗号資産投資家などの高...

crosoftonline[.]com/login.srf のMicrosoft...

新たなインフォスティーラーの亜種が、Appleユーザーの企業認証情報を狙う。 A...

正規の署名済みアプリケーションを装う、新たに特定されたmacOSマルウェアのサン...

Jamf Threat Labsは、Apple自身の信頼メカニズムを悪用すること...
すべての記事を読み込みました