macOSを標的とする情報窃取マルウェア「MacSync」の新たな亜種が、公開されているiCloudカレンダーのイベントを利用して新しいペイロードを配信していることが分かりました。
MacSyncはSwiftベースのマルウェアで、2025年4月に確認されて以降、最近ではClickFixキャンペーンにおいてHomebrewやmacOSのディスク容量分析ツールに偽装して配信されている様子が観測されています。
Kasperskyの研究者によると、初期バージョンのMacSyncはAMOSスティーラー系統から派生したものでしたが、その後モジュールを通じて新たな機能を追加しながら進化を遂げたとのことです。
配信チェーン
MacSyncは、ClickFix型攻撃を含むソーシャルエンジニアリング手法や、無料・クラック版・新規アプリケーションを装ったソフトウェアを通じて被害者に配信されてきました。
研究者らによると、脅威アクターはToriaという名称の偽の暗号資産ウォレットとしてこのマルウェアを配信しており、専用のウェブサイトを用意した上でソーシャルメディア上で宣伝していたとのことです。
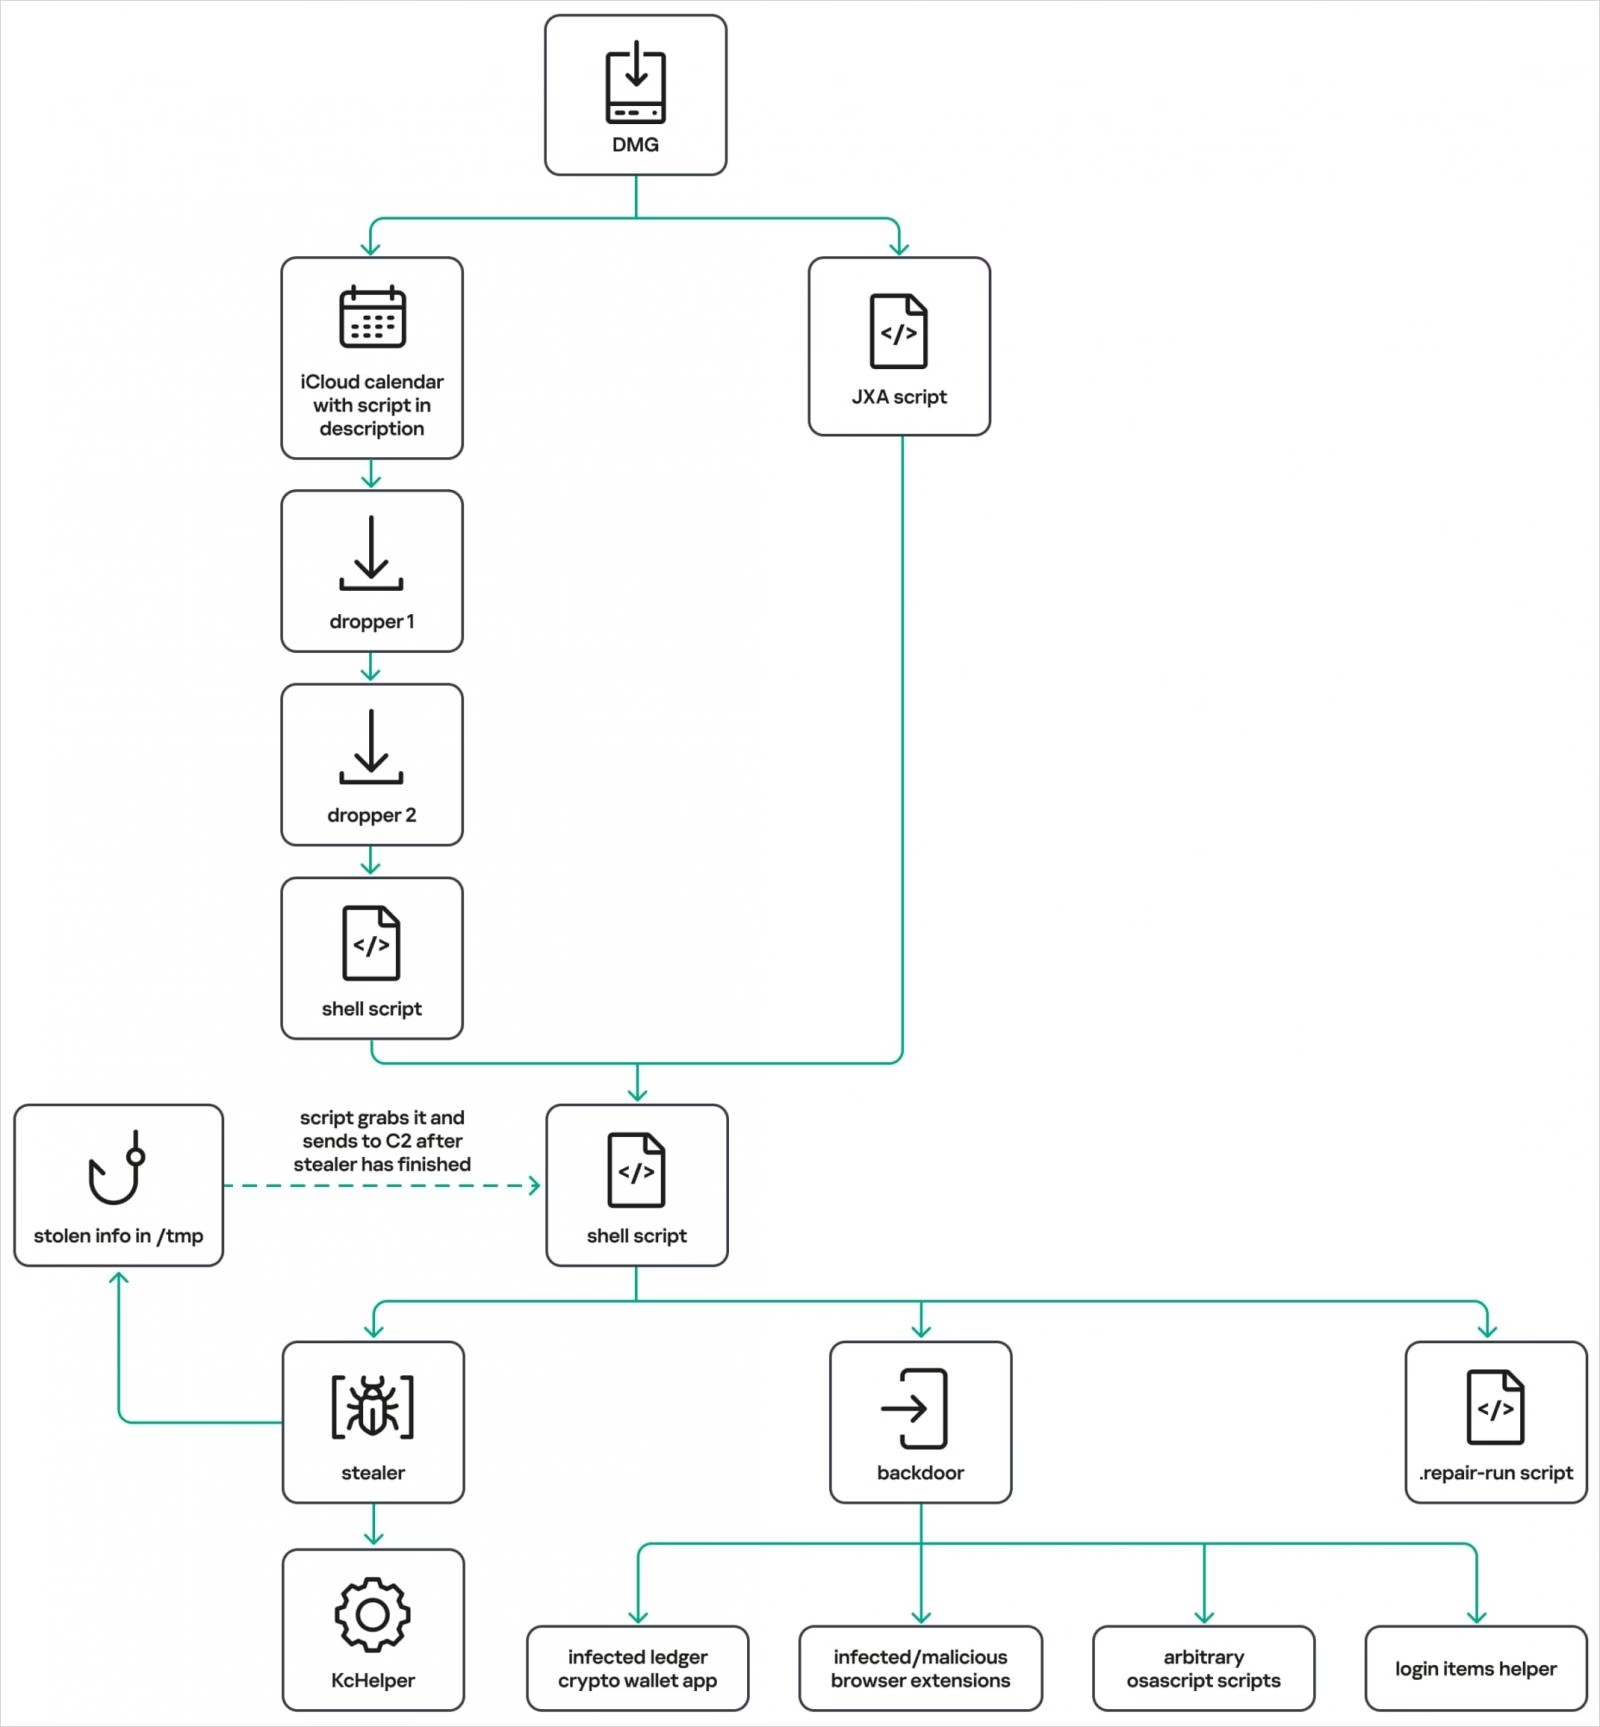
Kasperskyが発見したMacSyncキャンペーンには、2通りの配信手法がありました。より複雑な手法では、ダウンローダーが公開iCloudカレンダーイベントの説明欄に隠されたコマンドを取得し、その後iCloudから次段階のペイロードをダウンロードします。
ダウンローダーは、取得したカレンダーデータをmacOSのzshシェルに渡します。カレンダーのテキストの大部分はエラーを発生させますが、イベントの「DESCRIPTION:」行以降に配置されたコマンドは実行され、マルウェアのコンポーネントを含むアーカイブを取得します。
このアーカイブには、ドロッパーとして機能する「APP」バンドルが含まれており、これがさらに複数の段階を経て、最終的にMacSyncマルウェア本体を取得します。
新たなバックドアモジュール
情報窃取モジュール自体はほぼ変更されておらず、ブラウザの閲覧履歴、Cookie、保存済み認証情報、暗号資産ウォレットの拡張機能・アプリデータ、Telegramのデータ、Keychainファイル、システム・デバイス情報、SSH、AWS、Kubernetes、Git、シェル設定ファイルなどを標的としています。
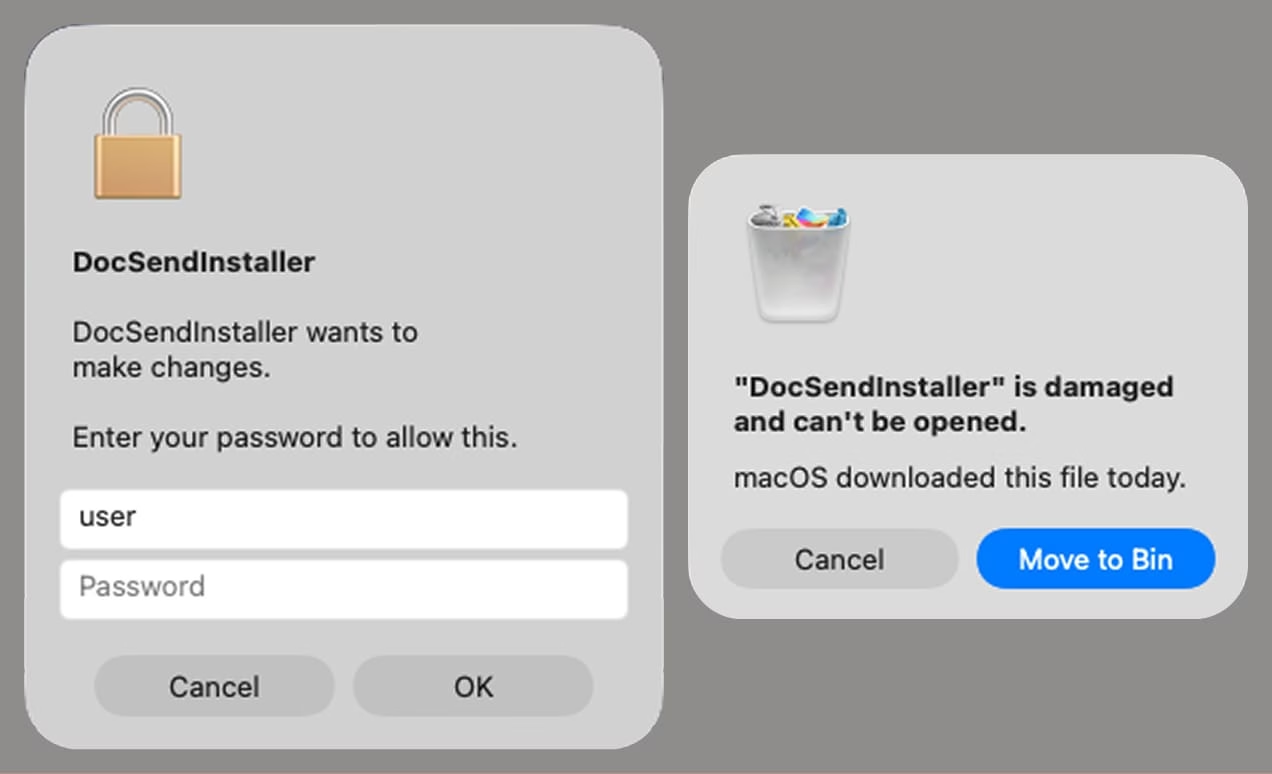
今回新たに確認されたモジュールは、macOS標準のファイルマネージャーであるFinderに偽装するObjective-C製のバックドアです。そのインストーラーは、LaunchAgent、.zshrcの改変、グローバルなGitフックを通じて永続化を確立する一方、macOSの通知プロセスを終了させることでユーザーへの警告が届かないようにします。
このバックドアは、感染したシステム上で以下の動作を実行できます。
- コマンド&コントロール(C2)サーバーから受け取った、攻撃者が用意したAppleScriptを実行
- ブラウザ拡張機能を展開する、またはインストール済みのLedgerウォレットアプリをC2サーバーから提供されたバージョンに置き換える
- 追加のシステム情報やファイルを収集し、C2サーバーへアップロードする
- 再起動後も再度起動するよう永続化を確認・確立する
Kasperskyは、これらのコマンドが実行するAppleScriptのコード自体は入手できなかったため、コマンド名やステータスメッセージからその用途を推測しています。
研究者らはまた、live_browserという「謎の」コマンドも特定しました。これはsn_relayと呼ばれるコンポーネントをダウンロードして実行するものですが、Kasperskyはその目的を突き止めることができませんでした。
MacSyncは今後も進化を続け、より巧妙で効果的な配信チェーンを採用していくとみられることから、macOSユーザーはネット上で見つけたコマンドを実行しないよう推奨されています。
また、不審なサイトからDMGファイルをダウンロードしないこと、管理者パスワードの入力を求めるプロンプトには十分注意することも推奨されています。