脅威アクターがWeb3ベンチャーキャピタルのアクセラレーターを装い、暗号資産のスタートアップや開発者、創業者を標的にする巧妙なキャンペーンが確認されました。標的には、ClaudeやGeminiの無料クレジット、AIコーディングツール、スマートコントラクトのセキュリティ監査が提供されていました。
Cybersecurityconsulting
この組織は、200を超えるポートフォリオプロジェクトを支援し、1億2,400万ドル以上を調達したと主張していました。さらに、創業者の評価、セキュリティ監査、求人情報、投資家向け広報(IR)のダイレクトメッセージなども宣伝していました。
しかし、その裏でこのグループは、macOSのバックドアやWindowsの情報窃取型マルウェアをインストールするよう設計された悪意あるnpmパッケージを配布していました。
Elasticは、@apexacc/cliと@apexacc/auditという2つのパッケージを特定しました。これらは、AIコーディングアシスタントと、MCPベースのWeb3監査スイートをうたっていました。
ところが実際には正規のサービスを提供せず、プラットフォーム固有の実行ファイルをダウンロードし、攻撃者が管理するインフラに接続して、遠隔から指定されたコマンドを実行していました。
Elasticの調査によると、比較した1,363ファイルのうち1,351ファイルが上流プロジェクトと一致しました。攻撃者は、OpenRouterと表示されたモデルへの通信をApex側のインフラ経由に振り向けるブートストラップ用コンポーネントを追加していました。
これにより、運営者はAIアシスタントを通じて送信されるプロンプト、会話履歴、コードスニペット、ツールの出力にアクセスできる可能性がありました。
元になったOh My Piプロジェクトは、複数のプロバイダーに対応する実在のコーディングエージェントです。そのため、悪意あるフォークを偽装する隠れ蓑として特に効果的でした。
改変されたクライアントは、攻撃者が管理するModel Context Protocol(MCP)サーバーも永続的に登録していました。
MCPサーバーは、AIクライアントにツールや指示を提供できます。今回のケースでは、リモートサーバーが攻撃者の管理下にあるツールの説明やプロンプトの指示を送り込むことが可能でした。
Elasticは、この仕組みによって攻撃者がLLMへのリクエストを監視でき、その後のツール利用に影響を与える可能性もあるため、キャンペーンの制御範囲が広がると警告しています。
同サービスが投資スコアリング機能をうたっていた点を検証したところ、さらなる欺瞞が明らかになりました。Elasticは、リポジトリ、チーム情報、コントラクトアドレス、市場情報のいずれも持たない架空のプロジェクトを送信しました。
それでもサービスは、5つのカテゴリーにわたり「Apex Score」51/100を返しました。しかも、AIスコアリングシステムが利用できないことを認めていました。調査担当者は、この一律のスコアは捏造されたプレースホルダー結果である可能性が高いと評価しています。
別の@apexacc/auditパッケージは、スマートコントラクト監査、ハニーポット分析、トークンのリスク評価など、18のWeb3セキュリティテスト機能を備えているとうたっていました。
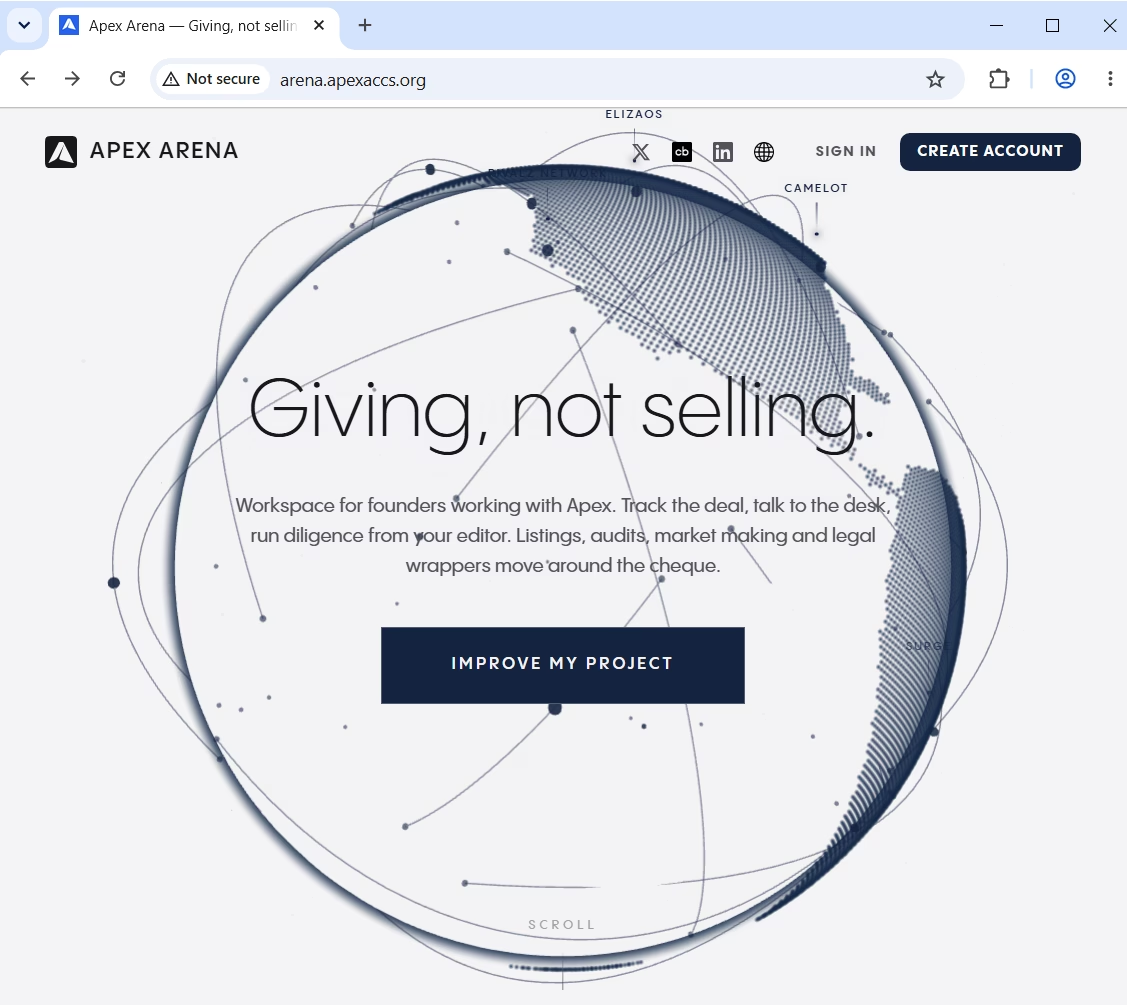
Elastic Security Labsによると、Apex ArenaおよびApexの名称で展開されたこの作戦は、洗練された公開ページ、偽のレビュー、投資家向けを装ったサービス、イベントへの招待を使い、信頼できる組織に見せかけていました。
Cybersecurityconsulting
偽のWeb3アクセラレーター
Elasticは、公開されていたすべてのハンドラーが、宣伝されたスキャンを実行せず、ハードコードされた結果、ランダム化された結果、または日付から導出された結果を返していたと判断しています。
@apexacc/cliパッケージは、正規のオープンソースのコーディングエージェントであるOh My Piを再パッケージし、ツールが正常に機能しているように見せかけていました。
たとえば、audit_full_contract関数は、Slitherが847行のコードを解析したと主張する固定のレポートを返しました。また、audit_honeypotは常に、トークンはハニーポットではないと結論づけていました。
別のツールは、55から94の間でリスクスコアをランダムに生成していました。このため、判定は「SAFE」か「WARN」のいずれかにしかならず、危険と分類されることはありません。
macOSでは、Rust製のベリファイアがvrf.apexaccs[.]orgに接続し、サーバー側が選んだコマンドを取得して、CloudSyncDマルウェアファミリーに関連するインストーラーをダウンロードしていました。
CloudSyncDは、偽の認可ダイアログを通じて管理者パスワードを要求し、ホスト情報を収集します。その後、コマンド&コントロール(C2)サーバーに接続して、追加のタスクを受け取ります。
Jamfは以前、CloudSyncDを、正規のインストーラーに偽装した2段階構成のmacOS向けバックドアとして報告しています。
偽のパスワード入力画面、システムの偵察、暗号化されたC2通信によるタスク指示を用いるこのマルウェアは、開発者向けツールという誘い文句を、端末への永続的なアクセスに変える能力をこのキャンペーンが備えていることを示しています。
Windowsでは、npmパッケージが同じ検証用エンドポイントからPowerShellコマンドを取得していました。実行チェーンはVBScriptとPowerShellによるステージングを経て、多段階構成の情報窃取型マルウェアを投下します。
後続のコンポーネントは、権限昇格、仮想マシン対策チェック、ntdll.dllのアンフック、AMSIおよびETWの改ざん、メモリ内でのシェルコード実行を試みていました。最終段の情報窃取型マルウェアは、収集したデータを圧縮し、Telegram経由で外部へ送信します。
このキャンペーンは、AIが生成したウェブサイト、複製されたオープンソースツール、偽の顧客レビュー、カンファレンスへの言及、本物らしい投資家ブランディングによって、信頼が人工的に作り出される様子を示しています。
攻撃者は、稚拙なフィッシングメールには頼りませんでした。暗号資産ウォレット、署名鍵、クラウド認証情報、ソースコード、APIトークンを保有している可能性が高い、価値の高いWeb3関係者に訴求するエコシステムを構築していたのです。
関連するApexインフラに関する以前の報告でも、無料のLLMクレジットを餌にした悪意あるnpmパッケージと、再パッケージされたコーディングツールを使って、macOSの認証情報窃取マルウェアを展開していたことが記録されています。
この活動は、パッケージを削除するだけでは作戦を止められない可能性を示しています。運営者は、同じリポジトリ、バイナリ、C2インフラを維持したまま、新しい名前で再公開できるためです。
組織は、特定されたパッケージ名と関連ドメインをブロックし、不審なnpmインストール済みツールからの実行がないか、エンドポイントのテレメトリを確認する必要があります。パッケージが実行された場合は、認証情報、APIキー、クラウドトークン、ウォレットのシークレットをローテーションしてください。
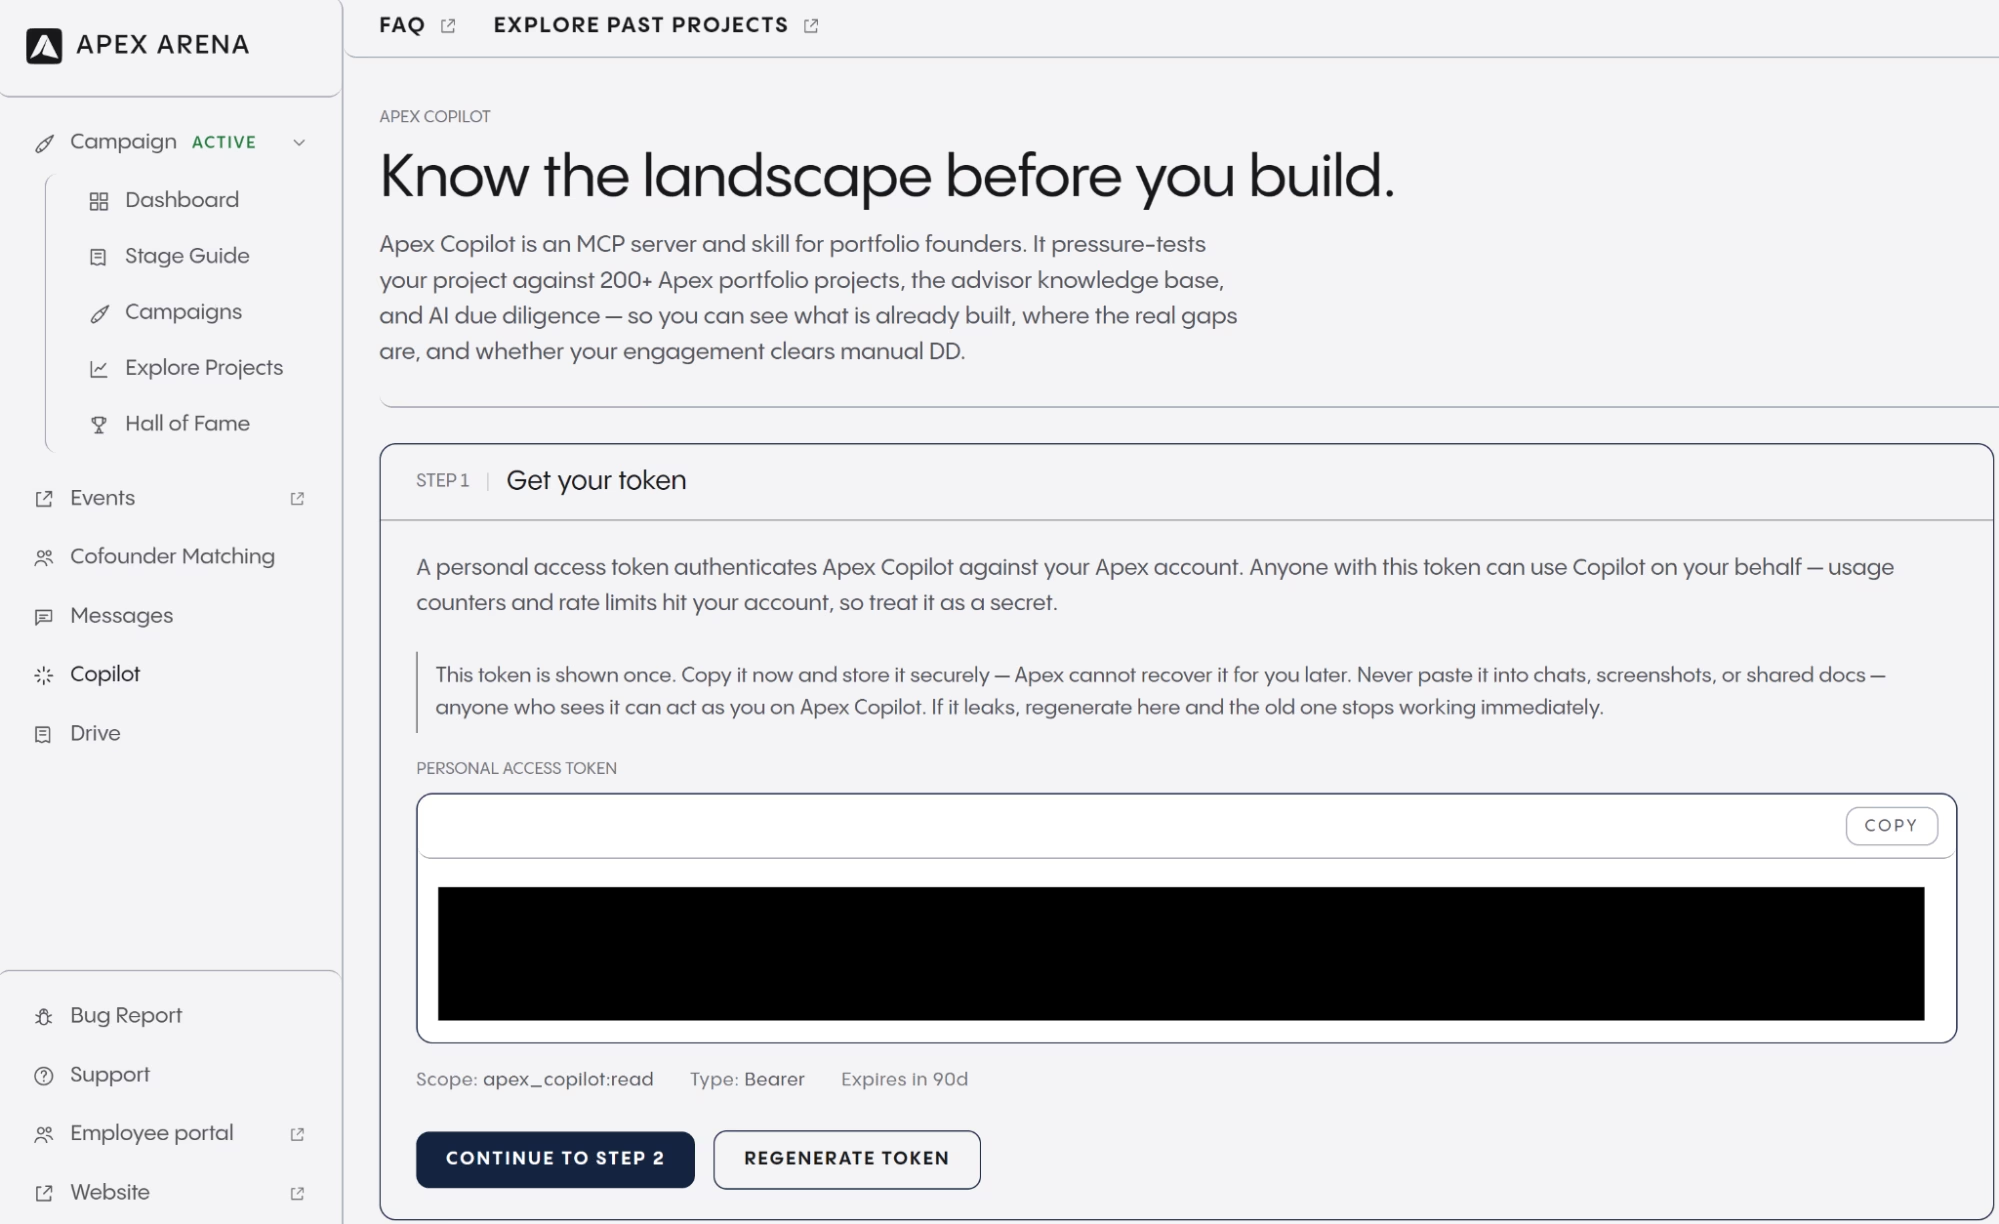
開発者は、AI、MCP、セキュリティ監査ツールを、評判の高さ、無料のモデルクレジット、洗練されたプロジェクトブランディングだけを根拠にインストールすべきではありません。特に、実行時にバイナリをダウンロードしたり、LLMの通信をサードパーティのエンドポイント経由にしたりするパッケージには注意が必要です。
IOC(侵害指標)
| 観測対象 | 種類 | 名称 | 参考情報 |
985829083f3937df6c82419216f7697afae0caac8efca6257a756066fe2c0abb |
SHA-256 | apex-windows-x64.exe |
コーディングエージェントと検証用ブートストラップを含むWindows向けBun実行ファイル |
5ee7145061f05779f7f6f9b72e216713d17d53e183a92f408bfbbc44f2bfb95d |
SHA-256 | apex-audit-windows-x64.exe |
監査アプリケーションと検証用ブートストラップを含むWindows向けBun実行ファイル |
42a760b15fea7c9af718ee45386c1c3ea1bec9e30c95d16c287bcc8b2efdc72e |
SHA-256 | apex-darwin-arm64 |
macOS ARM64向けBun実行ファイル |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化を元に戻す作業は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限って行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合しましょう。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/fake-web3-accelerator/