
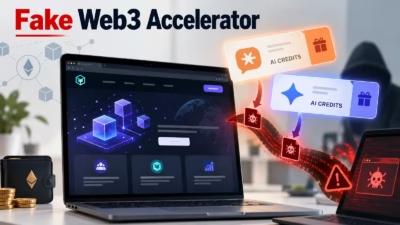
偽のWeb3アクセラレーターがClaudeとGeminiのクレジットを餌にマルウェアを拡散
脅威アクターがWeb3ベンチャーキャピタルのアクセラレーターを装い、暗号資産のスタートアップや開発者、創業者を標的にする巧妙なキャンペーンが確認されました。標的には、ClaudeやGeminiの無料クレジット、AIコーディングツール、スマートコントラクトのセキュリティ監査が提供されていました。Cybersecurit
脅威アクターがWeb3ベンチャーキャピタルのアクセラレーターを装い、暗号資産のスタートアップや開発者、創業者を標的にする巧妙なキャンペーンが確認されました。標的には、ClaudeやGeminiの無料クレジット、AIコーディングツール、スマートコントラクトのセキュリティ監査が提供されていました。Cybersecurit
Security Labsは、悪意あるnpmパッケージを使って暗号資産(仮想通貨)の創業者やスタートアップを狙う、偽のWeb3アクセラレーターを発見しました。 この攻撃は、ClaudeやGeminiの無料クレジット、AIコーディングツール、セキュリティ監査を宣伝しながら、WindowsとmacOS向けのマルウェアを配
AIコーディングツールが使用するAPIキーやアクセストークンなどの認証情報が、GitHub上に公開されているMCP設定ファイル内にハードコードされた状態で見つかったことが、Hush SecurityによるレポートThe State of MCP Configuration: The Identity
AIコーディングツールは、オープンソースソフトウェアの保守とセキュリティ確保をより困難にしていると、Association for Computing MachineryのTechnology Policy Councilに寄稿した6名の著者たちが指摘しています。その中にはSimson Garfink
AI支援によるコーディングツールの急速な普及が、脅威アクターにとって主要な標的となっていることが、Google Threat Intelligence Group(GTIG)による新たなレポートで明らかになりました。 研究者らによると、こうしたソフトウェア開発手法の変化が、2025年および2026年初頭に発生し
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトのリンクを経由してパートナーのサービスをご利用いただいた場合、収益が発生することがあります。 詳細はこちら サイバーセキュリティ企業Gambit Securityが分析したデータおよびロイター
Cursor IDEで最近公表されたセキュリティ問題により、深刻なWindowsバイナリプランティングの脆弱性が明らかになり、悪意あるコードが実行され得ることが分かりました。信頼されていないリポジトリを開くだけで実行されてしまうというものです。 この脆弱性はCVE-2026-63093として追跡されており、Curso
最近の報告によると、GPT-5.6 Codexが特定の構成下でユーザーのホームディレクトリ内のファイルを意図せず削除していたことが判明しました。この事態は、システムへの無制限アクセスを持つ高度なAIコーディングエージェントを運用することのリスクについて、あらためて懸念を呼び起こしています。 この問題は研究者のTibo
AI and ml 調査を行った研究者は、アップロードは停止したものの、xAIのプライバシーコマンドが原因で解決したわけではないと指摘
Amazon、Anthropic、Google、Cursorなどに影響したこの欠陥は、AIエージェントが人間に虚偽の情報を提示し、誤った判断を下させることを可能にしていました。 サイバーセキュリティ研究企業Wizによると、AI開発ツー
すべての記事を読み込みました