
偽のWeb3アクセラレーターがClaudeとGeminiのクレジットを餌にマルウェアを拡散
脅威アクターがWeb3ベンチャーキャピタルのアクセラレーターを装い、暗号資産のスタートアップや開発者、創業者を標的にする巧妙なキャンペーンが確認されました。標的には、ClaudeやGeminiの無料クレジット、AIコーディングツール、スマートコントラクトのセキュリティ監査が提供されていました。Cybersecurit
脅威アクターがWeb3ベンチャーキャピタルのアクセラレーターを装い、暗号資産のスタートアップや開発者、創業者を標的にする巧妙なキャンペーンが確認されました。標的には、ClaudeやGeminiの無料クレジット、AIコーディングツール、スマートコントラクトのセキュリティ監査が提供されていました。Cybersecurit
Security Labsは、悪意あるnpmパッケージを使って暗号資産(仮想通貨)の創業者やスタートアップを狙う、偽のWeb3アクセラレーターを発見しました。 この攻撃は、ClaudeやGeminiの無料クレジット、AIコーディングツール、セキュリティ監査を宣伝しながら、WindowsとmacOS向けのマルウェアを配
2025年半ばから活動している銀行系マルウェアの攻撃キャンペーンで、KREMLINという名のツールキットを使い、認証情報やセッショントークン、機密データを窃取する悪意あるChrome拡張機能・Edge拡張機能をインストールする手口が確認されています。 Elastic Security Labsの研究者らによると、この
Elastic Security Labsが、2025年5月から活動しているブラジルのバンキングマルウェアキャンペーン「REF9334」を発見マルウェア「Kremlin」は偽の文書と悪意あるChrome/Edge拡張機能を展開し、銀行データを窃取1,515件の感染が確認され、そのうち98%がブラジルに集中Elas
KREMLINと名付けられたブラジルのバンキングマルウェア攻撃キャンペーンは、Google ChromeやMicrosoft Edgeに悪意のある拡張機能を密かに埋め込み、Chromiumの内蔵整合性保護を回避することで、認証情報やクッキー、有効なバンキングセッションを窃取します。Anti-malwaresoftwa
コンピュータからデータ窃取型マルウェアを駆除したからといって、そのシステムが安全になったとは限りません。サイバーセキュリティ企業のElasticは、認証情報を窃取するインフォスティーラー「REVSTEALER」に関連する、これまで知られていなかった4つのコンポーネントを明らかにしました。情報を盗ん
Windowsマシンでカーネルアクセスを狙う攻撃者は、Microsoftがすでに信頼しているドライバーを持ち込みます。そのドライバーは署名済みで正常にロードされますが、既知の欠陥を抱えています。この欠陥によって、攻撃者はメモリを改ざんしたり、ホストを監視するセキュリティソフトウェアを無効化したりするた
「TELEPUZ」と名付けられた急速に進化するマルウェアファミリーが確認されています。これはモジュール構造を持つ軽量な脅威で、ClickFix-VIDAR感染チェーンを通じて勢いを増しています。 コマンド&コントロール(C2)基盤の規模は比較的小さいものの、開発と拡散のペースからは、大規模な運用へと発展しつつある兆候
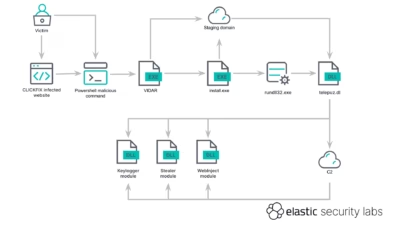
2026年4月下旬以降、侵害されたウェブサイトがClickFixの手口を通じて、「TELEPUZ」という奇妙な名前を持つ新種のモジュール型マルウェアを配布しています。Elasticによると、攻撃者はおなじみのエラー修正プロンプトを、ユーザーを騙してクリップボードのコマンドをWindowsのダイアロ
REF6045として追跡されている、人間が操作するメキシコの銀行詐欺キャンペーンで、独自開発のPowerShellツールキット「SCMBANKER」を使用し、コモディティ化されたクリック詐欺の誘導手口を、オペレーターが介在するアカウント乗っ取りや送金先変更へと発展させている実態が確認されました。 この作戦は、偽のCA
すべての記事を読み込みました