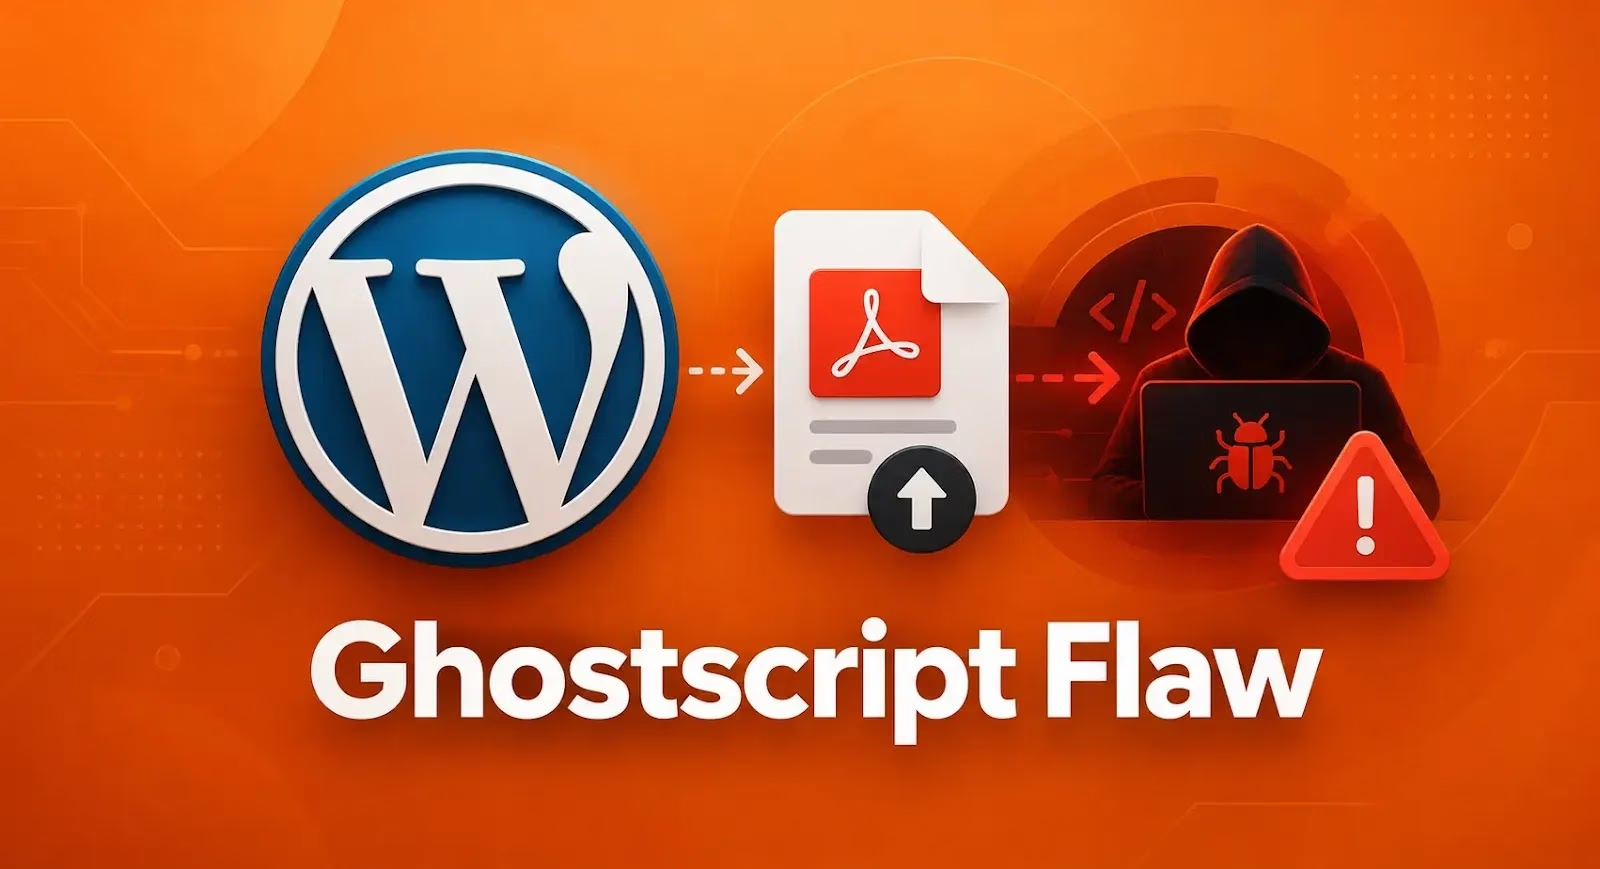
Ghostscriptに深刻な脆弱性が見つかりました。攻撃者が細工したPDFファイルを脆弱なWordPressサイトにアップロードすると、リモートからコードを実行される恐れがあります。
この脆弱性は「CVE-2026-39919」として追跡されており、CVSS 3.1のスコアは9.8です。影響を受けるのはGhostscript 9.21から10.07.1までのバージョンです。開発元のArtifexは、2026年9月8日にリリースしたGhostscript 10.08.0で修正しました。
問題の原因は、GhostscriptのJPEG 2000画像処理経路にあるヒープベースのバッファオーバーフローです。特殊な形式のJPEG 2000画像を含む悪意あるPDFを処理すると、Ghostscriptが確保済みのメモリバッファの範囲を超えてデータを書き込んでしまいます。
このメモリ破壊によってプロセスがクラッシュする可能性があるほか、ビルド固有の条件が重なった場合には、リモートコード実行に発展させられる恐れがあります。
脆弱性そのものはWordPress本体にあるわけではありません。ただし、WordPressはアップロードされたPDFのプレビュー画像を生成する際に、脆弱なGhostscriptコンポーネントを呼び出すため、攻撃の入り口になり得ます。
研究者らは、検証用に構築したWordPressのテストサイトで、認証なしのリモートコード実行を実証しました。このサイトではアップロードフォームからPDFを誰でも投稿でき、サーバー側でPDFのプレビューが自動生成される設定になっていました。
このエクスプロイトは、WebサーバーまたはGhostscriptプロセスに割り当てられた権限で実行されます。root権限が自動的に奪われるわけではありません。
リスクは、具体的な運用環境によって異なります。攻撃が成立するには、信頼できないユーザーがPDFをアップロードできること、そのファイルがサムネイルやプレビューに変換されること、脆弱なGhostscriptパッケージが稼働していること、そして到達可能なPDFレンダリング経路が存在することが条件となります。
標準的なWordPressでは、匿名ユーザーによるメディアライブラリへのアップロードは通常許可されていません。しかし、フォーム系プラグインや会員制サイト、ドキュメントポータル、独自のアップロード用エンドポイントなどが、こうした攻撃面を生み出す可能性があります。
管理者は、Linuxディストリビューションやホスティング事業者が提供するGhostscriptのアップデートを適用してください。Ghostscript 10.08.0には上流の修正が含まれていますが、ディストリビューションによっては修正をバックポートしつつ、表示されるGhostscriptのバージョンを古いまま据え置く場合があります。
そのため、gs --versionの出力だけに頼らず、インストール済みパッケージのリビジョン全体を確認する必要があります。
コンテナを利用している場合は、更新済みのベースイメージからアプリケーションを再ビルドし、再デプロイしてください。既存のコンテナを再起動しても、脆弱なGhostscriptパッケージは置き換わりません。
パッチの適用が完了するまでは、信頼できないユーザーによるPDFのアップロードを止めるか、ImageMagickのセキュリティポリシーでPDFの読み込みを無効にすることが推奨されます。レート制限やアップロード上限の設定でリスクを減らすことはできますが、脆弱性そのものをなくすことはできないと、Wordfenceは指摘しています。
この脆弱性の影響はWordPressにとどまりません。攻撃者が制御できるPDFをGhostscriptに渡すアプリケーションであれば、いずれも見直しとパッチ適用が必要です。具体的には、ドキュメント管理プラットフォーム、メールゲートウェイ、印刷サービス、請求書処理システム、変換APIなどが該当します。
Ghostscriptの-dSAFERモードも、完全な緩和策にはなりません。このモードはサポートされる文書機能を制限するものの、根本にあるメモリ破壊自体は防げないためです。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/ghostscript-flaw-enables-rce/