2025年半ばから活動している銀行系マルウェアの攻撃キャンペーンで、KREMLINという名のツールキットを使い、認証情報やセッショントークン、機密データを窃取する悪意あるChrome拡張機能・Edge拡張機能をインストールする手口が確認されています。
Elastic Security Labsの研究者らによると、この悪意ある拡張機能はChromiumの整合性検証の仕組みを回避し、あたかもユーザーが承認したかのようにブラウザに読み込まれるとのことです。
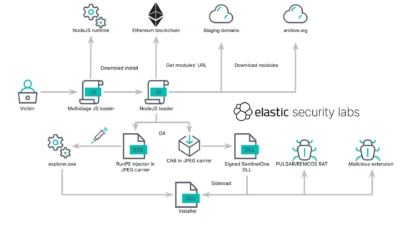
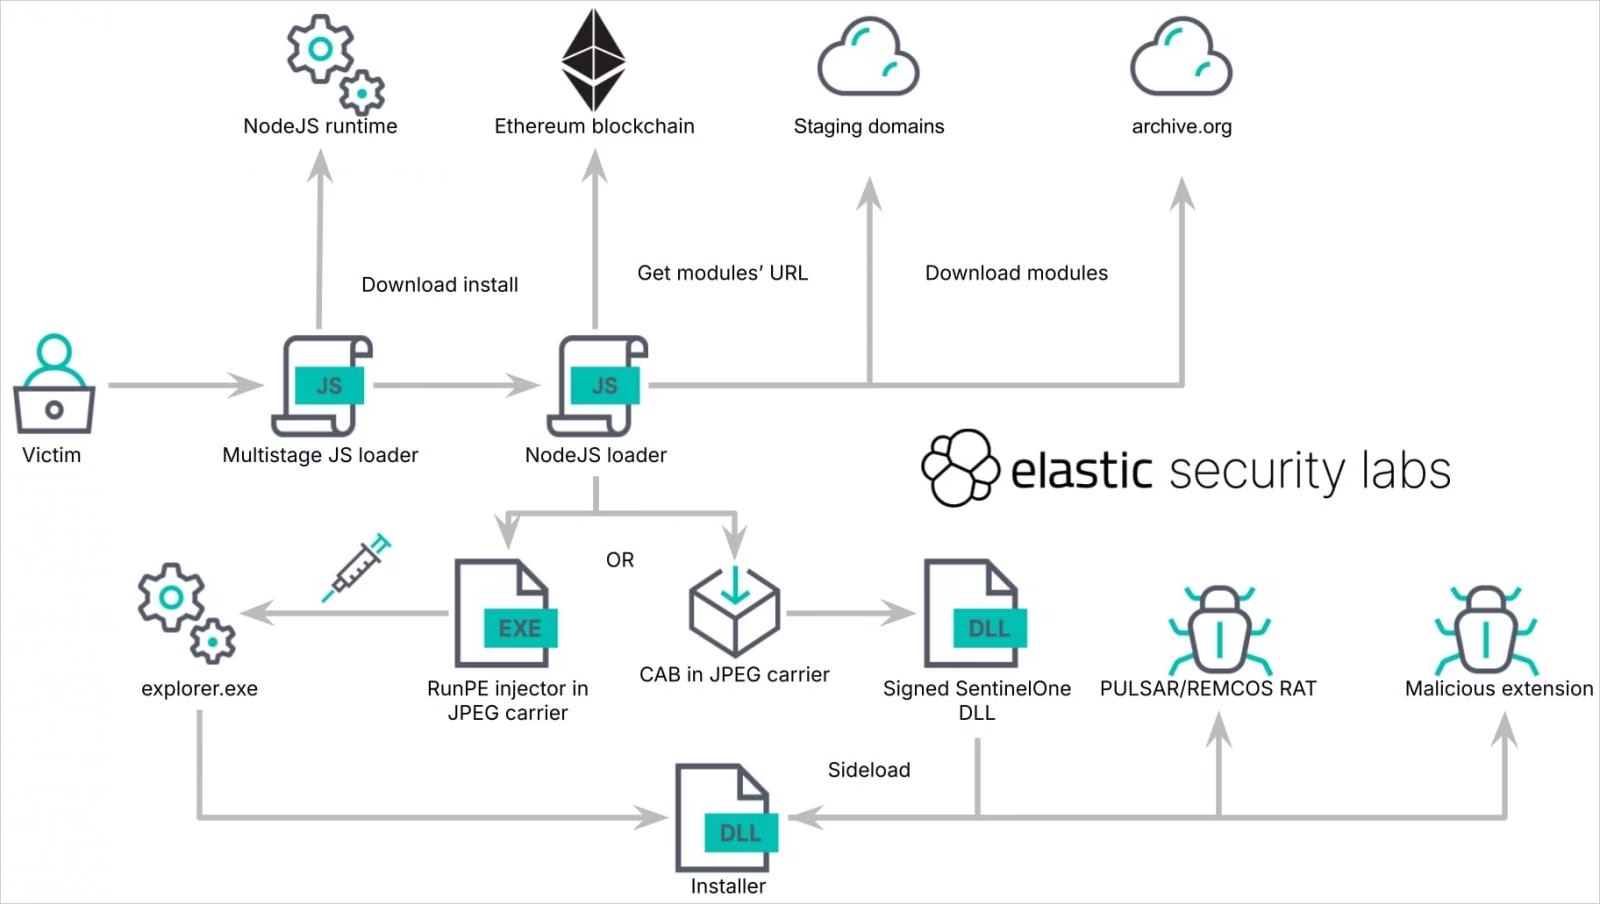
感染の起点は、標的となるユーザーが銀行の受領書、請求書、支払い記録、business documentを装ったJavaScriptファイルを開くところから始まります。
サンドボックス検知回避のチェックを通過すると、このファイルは偽のエラーを表示すると同時にNode.jsをダウンロードし、スケジュールタスクを通じて永続化を確立、さらにEthereumのスマートコントラクトから追加ペイロードの取得先を取得します。
「KREMLIN」という名称にもかかわらず、この攻撃はブラジルを拠点とする攻撃グループによるものであり、2025年5月以降、12の銀行になりすました少なくとも7件のキャンペーンに関与しているとされています。
Chrome・Edge拡張機能のインストール
KREMLINの際立った特徴は、ユーザーの承認を求めることなくChromeおよびEdgeブラウザに拡張機能をインストールできる点です。
マルウェアはブラウザが閉じるのを待つか、アイドル状態を検知するとブラウザを強制終了させ、その後拡張機能をアプリのプロファイルディレクトリにコピーします。続いて開発者モードを有効化し、Chromiumの「Secure Preferences」に拡張機能を追加します。
この活動を隠すため、マルウェアはブラウザが機密データの保護に使用する暗号鍵を利用し、Chromeがブラウザ設定の変更を検知するために用いる整合性チェックを再現します。
これにより、ユーザーによって一度も承認されていないにもかかわらず、悪意ある拡張機能はブラウザにとって正規のものであるかのように見えてしまいます。研究者によれば、これは文献で報告されているものの、実際のマルウェアではめったに見られない手法だといいます。
「KREMLINは、マルウェアではほとんど観測されない文献記載の手法を用いています。拡張機能を手動でブラウザのプロファイルディレクトリにコピーし、Secure Preferencesファイルに登録するのです」とElasticは説明しています。
「Chromiumはこれらのエントリを暗号学的な整合性チェックで保護しているため、マルウェアは必要な鍵を取得し、関連するHMACや暗号化ハッシュを再生成しなければなりません」
インストールが完了すると、この拡張機能はAVSyncになりすまし、以下の動作を行います。
- Cookie、ローカルストレージ、セッションストレージの窃取
- パスワードを含むフォーム入力内容のキーロギング
- スクリーンショットとページソースの取得
- 開いているタブと閲覧履歴の列挙
- HTTPリクエストのボディとヘッダーの傍受
- 攻撃者が制御するHTMLのWebサイトへの注入
- クリックを攻撃者が選択した宛先へリダイレクト
- WebSocket接続を介したコマンドの受信
悪意ある拡張機能に加えて、KREMLINツールキットは情報窃取機能も備えており、ブラウザのデータベースやCookie、インストール済み拡張機能、保護されたデータの復号に必要なApp-Bound暗号鍵をアーカイブして外部に送信できます。
攻撃活動の妨害
Elastic Security Labsの研究者は、KREMLINマルウェアの攻撃キャンペーンがEthereumのスマートコントラクトをデッドドロップ型のリゾルバーとして利用し、さらにInternet Archiveのサービスを悪用してJPEG画像内に隠したペイロードをホスティングしていることを発見しました。
直近のキャンペーンでは、この脅威アクターはリモートアクセスツールREMCOSを展開していますが、過去の攻撃活動ではPulsar RATが使用されていました。研究者によると、REMCOSの方が機能が豊富であることが切り替えの理由とみられています。
インフラ分析とコードの痕跡を突き合わせることで、研究者らはスマートコントラクトの展開・更新に使われたEthereumウォレットを特定しました。
研究者によると、このウォレットは入金で約20,800 USDT(テザー)、出金で19,000 USDTを扱っていたとのことです。Elasticは1,515台の感染システムを確認しており、そのほぼすべてがブラジルに所在しています。
同セキュリティ企業は、マルウェアがサンドボックス検知回避のカナリアとして使用していたドメインを自ら登録することで、現行のKREMLINキャンペーンを妨害しました。これにより、本来であれば感染対象となるはずのシステム上でも、誤検知フラグによってローダーの動作が停止するようになりました。
Elastic Security Labsの研究者は、KREMLINの攻撃で使用された戦術・手法に加え、一連の侵害指標(IoC)も公開しています。