
マルウェアがブラウザの検証を回避し、Chrome/Edge拡張機能を強制インストール
2025年半ばから活動している銀行系マルウェアの攻撃キャンペーンで、KREMLINという名のツールキットを使い、認証情報やセッショントークン、機密データを窃取する悪意あるChrome拡張機能・Edge拡張機能をインストールする手口が確認されています。 Elastic Security Labsの研究者らによると、この
2025年半ばから活動している銀行系マルウェアの攻撃キャンペーンで、KREMLINという名のツールキットを使い、認証情報やセッショントークン、機密データを窃取する悪意あるChrome拡張機能・Edge拡張機能をインストールする手口が確認されています。 Elastic Security Labsの研究者らによると、この
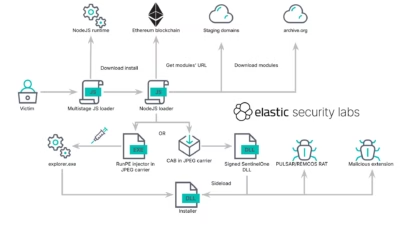
KREMLINと名付けられたブラジルのバンキングマルウェア攻撃キャンペーンは、Google ChromeやMicrosoft Edgeに悪意のある拡張機能を密かに埋め込み、Chromiumの内蔵整合性保護を回避することで、認証情報やクッキー、有効なバンキングセッションを窃取します。Anti-malwaresoftwa
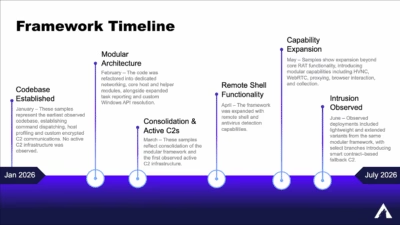
ブロックチェーンから新しいアドレスを直接取得できるとなると、マルウェアの司令サーバーを遮断するだけでは不十分な場合があります。Arctic Wolfの専門家は、Dark Caracalグループに属する未知のモジュール型マルウェア「GoCaracal」を発見しました。このマルウェアは、Ethereu
193.233.202[.]17上で公開状態になっていたディレクトリから、The Gentlemenランサムウェア攻撃の関係者とみられる人物に関連する、詳細な侵入用ツールキットが発見されました。 回収されたファイルからは、攻撃者がWindowsネットワークへの長期的なアクセス確保、認証情報の窃取、セキュリティ製品の無
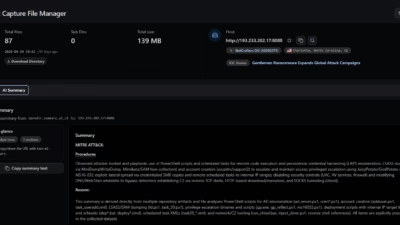
ランサムウェア攻撃者集団が、Ethereumのスマートコントラクトをステルス性の高いコマンド&コントロール(C2)解決手段として悪用する手口が確認されました。Gentlemenランサムウェアの関連攻撃者が、EtherRATバックドアを使い、マルウェアにC2ドメインをハードコードするのではなく、ブロックチェーンから直接
ハッカーが検知を回避するために分散型インフラや正規の開発フレームワークを悪用するケースが増えており、新たに確認されたキャンペーンでは、情報窃取マルウェア「Amatera Stealer」の指令サーバー(C2)エンドポイントを隠すためにEthereumのスマートコントラクトが利用されていることが明らかになりました。 こ

ハッカーたちは、Remusと呼ばれる新しい64ビットのinfostealerを展開しています。このコードは、2025年に法執行機関による破壊と悪名高いLumma Stealerの中核的な運営者の公開的な個人情報暴露のわずか数ヶ月後に到着した、Lumma Stealerの直接の後継者であることを強く示唆しています。

Ethereumスマートコントラクトを使用してコマンド・アンド・コントロール(C...

Sysdig 脅威リサーチチーム 2025年12月5日、React Server...

クラウドおよびコンテナベースのアプリ保護を専門とする企業Sysdigのサイバーセ...
すべての記事を読み込みました