Sophosは、セキュリティ運用とセキュリティ戦略を結び付けるエージェント型AI搭載ソリューション「Sophos CISO Advantage」を発表しました。このソリューションは、組織のサイバーリスクの全体像、リスクを低減するための優先順位付きの計画、そして進捗を裏付ける測定可能な成果を提示します。しかも、経営層が理解し、予算を判断し、行動に移せる平易な言葉で提供します。
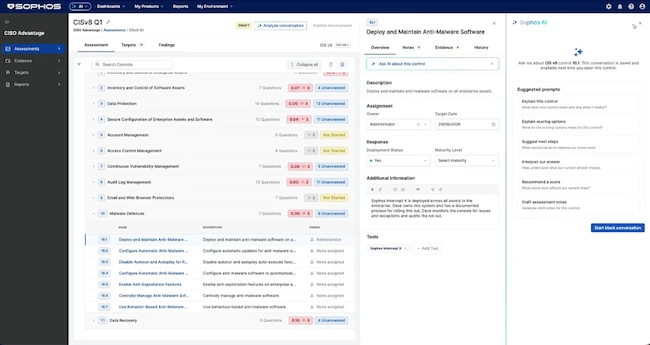
Sophos CISO Advantageは、エージェント型AIによってセキュリティデータを戦略と測定可能な改善へと転換する、市場における新たなカテゴリーを打ち立てるものです。組織の環境を評価し、業界のフレームワークと照らし合わせたうえで、その結果を優先順位付きの計画にまとめます。人間の専門家だけでは到達できない速度と規模で処理できる点が特長です。
多くの組織にとって、強固なサイバーセキュリティ戦略を策定し、それに沿って実行することは、レジリエンス(回復力)強化における最大の好機であると同時に、最大の課題でもあります。サイバーセキュリティ業界は、防御・検知・対応のためのツールに多額の投資を続けてきました。情報セキュリティへの世界の支出は、2026年に2,400億ドルに達する見込みです。
しかし、ツールへの投資が拡大しているにもかかわらず、市場は依然として分断されたままです。組織はサイバーリスクを把握・管理するために、連携していない評価ツールやスプレッドシート、単機能のソリューションに頼りがちです。そのため、進捗の測定や投資の優先順位付け、サイバーセキュリティ施策の効果の説明が難しくなっています。
このギャップが生じる大きな要因は、セキュリティリーダーや人材の不足です。2026 CISO Reportによると、世界の3億5,900万社の企業に対し、CISOは推定3万5,000人にとどまり、その比率はおよそ1万社に1人です。採用だけでこの差を埋めることはできません。実際、当社の2026 MSP Perspectives Reportでは、平均46%の顧客が現在、MSPにCISOの役割を期待していることがわかりました。また、MSPの84%が、今後1年でCISOサービスの需要が高まると見込んでいます。
CISOのいない組織には、リスクを評価して戦略を構築するためのスキルやリソースが不足しています。一方、CISOがいる組織でも、取締役会や規制当局、保険会社に対して、対策の有効性の証明や進捗の説明を求められる場面が増えています。CISOの平均在任期間は18〜26カ月で、75%が転職を検討しているとされ、この役割は重圧にさらされています。
Sophos CISO Advantageは、このギャップを埋めます。組織ごとの環境と脅威プロファイルに応じた固有のセキュリティ評価を作成し、NIST CSF、CIS v8、Cyber Essentials Plus、NCSC CAFなどのフレームワークに対して各種コントロールを照合します。そのうえで、結果を予算と整合した優先順位付きのロードマップに落とし込みます。このロードマップは、何から修正すべきか、いくらかかるのか、それが事業にとってなぜ重要なのかを示します。Sophos Fusionの一部として提供されるため、すべての評価は、一般的なベンチマークではなく、リアルタイムの脅威インテリジェンスと、Sophosが防御する62万5,000以上の組織から得られる集合知に基づいています。
Sophosのプロダクトマネジメント担当SVPであるRob Harrison氏は、次のように述べています。「優れたセキュリティ戦略には、これまで常に専門知識が必要でした。しかし、その専門知識は希少でスケールさせにくく、戦略づくりは最大手の企業だけが手にできる贅沢にとどまってきました。Sophos CISO Advantageは、その状況を変えます。私たちは、いま取締役会がセキュリティチームに投げかけているこの問いを軸に、製品を作りました。『私たちは前四半期より安全になったのか。それを証明できるのか』という問いです。大規模なセキュリティチームを置ける組織だけでなく、あらゆる組織が確かな答えを手にできるようにすること。それが、業界がレジリエンスのギャップを埋めていく第一歩になります」
Sophos CISO Advantageでセキュリティ戦略を強化する道筋は、組織ごとに異なります。社内チームが戦略を主導し、Sophos CISO Advantageを記録管理の基盤(system of record)として、自らプログラムを運用したいという組織もあります。まずMSPパートナーとともにプログラムを立ち上げ、自信をつけたうえで、社内運用へ移行する組織もあるでしょう。多くの組織は、まずプログラムのベースライン評価から始め、信頼できるパートナーを通じて提供される継続的なマネージドサービスへと進むと見られます。Sophos CISO Advantageは、この3つすべてに対応するよう設計されています。
すでに顧客の事実上のセキュリティリーダーとして機能するMSPが増えています。こうしたMSPにとって、この役割を、体系化されスケール可能で、課金もできるサービスへと変えられるのが、このソリューションです。自社でプログラムを直接運用したい組織には、専任のセキュリティチームがなくても運用できるよう、システムとフレームワーク、AIを活用したワークフローを提供します。どの道筋が事業に合うとしても、Sophos CISO Advantageがもたらす成果は同じです。明確なプログラム、測定可能な改善、そして経営層が行動に移せるレポートです。
IDCのガバナンス・リスク・コンプライアンスソリューション担当リサーチディレクターであるPhil Harris氏は、次のように締めくくりました。「CISOには、より速く動き、より多くのリスクを管理し、取締役会や規制当局、保険会社に意味のある進捗を示すことが求められています。ところが現状では、活動を追跡するだけで、何の洞察も得られないツールが多すぎます。セキュリティリーダーがいま必要としているのは、自分たちの現在地を把握し、行動に移し、セキュリティ態勢がどう改善しているかを明確に示せるソリューションです。評価から是正までを1つのAIネイティブなシステムにまとめられるベンダーが、この市場の次の方向性を形作ることになるでしょう」
翻訳元: https://www.helpnetsecurity.com/2026/10/01/sophos-ciso-advantage/