
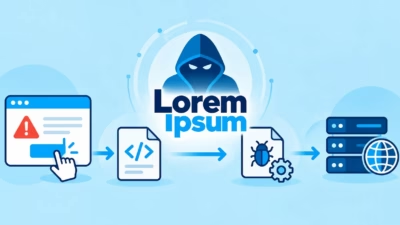
ハッカーがClickFixでLorem Ipsum Loaderを展開、リモートアクセスを確保
ハッカーがClickFixのソーシャルエンジニアリングを使ってLorem Ipsum Loaderを配布し、Python製のトンネリングツールでリモートアクセスを確立しています。 9月下旬の調査により、攻撃者がトンネルクライアントをインストールする前にローダーを展開していたことが判明しました。対応チームはランサムウェ
ハッカーがClickFixのソーシャルエンジニアリングを使ってLorem Ipsum Loaderを配布し、Python製のトンネリングツールでリモートアクセスを確立しています。 9月下旬の調査により、攻撃者がトンネルクライアントをインストールする前にローダーを展開していたことが判明しました。対応チームはランサムウェ
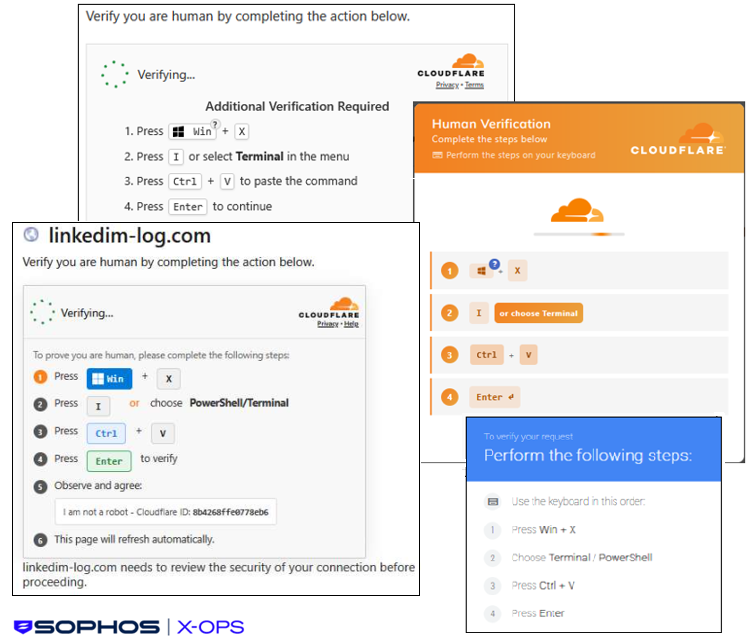
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。 この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイア
ClickFix型のソーシャルエンジニアリング、PowerShellの実行、DLLサイドローディング、Pythonベースのリバーストンネルを組み合わせた侵入キャンペーン「TerminalFix」が確認されました。標的ネットワーク内に隠密なコマンド&コントロール(C2)チャネルを構築する手口です。 「STAC4924」

インド企業にクラウドインフラを提供する政府機関が、意図せずマルウェアを拡散していました。 インドのソフトウェア技術パーク(STPI)に関連するあるウェブサイトが、偽装されたCloudflare認証ページを配信していること
Microsoftが公開した詳細情報によると、同社はTerminalFixと呼ぶWindowsマルウェアキャンペーンを確認しています。 感染に使われるソーシャルエンジニアリングの手口は、ClickFixキャンペーンで確認されてきた手口と非常によく似ています。サイト訪問者には偽のCloudflare CAPTCHA
by Nam Phong · Published September 1, 2026 · Updated September 1, 2026
新たに登場したClickFix型のキャンペーンは、ユーザーを騙してPowerShellを開かせ、悪意あるコマンドを実行させることで、企業ネットワーク内に足場を築くことを狙った複雑な攻撃チェーンを開始します。近年、脅威アクターはソーシャルエンジニアリングキャンペーンにおいてClickFixへの依存を強めています。一般的な
TerminalFixと呼ばれる新たなClickFix亜種が、侵害されたウェブサイト上で偽のCloudflare CAPTCHAプロンプトを使用し、被害者を騙して悪意あるPowerShellコマンドをWindows Terminal上で実行させています。 情報窃取型マルウェアの感染につながることが多い通常のClick
セキュリティ 次世代ClickFixの波が多段階攻撃チェーンを引き起こす
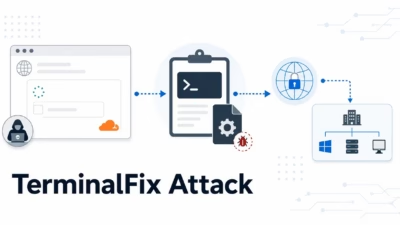
この攻撃は、侵害されたWebサイト上に本物そっくりの偽のCloudflareTurnstile CAPTCHAが表示されることから始まります。ページには「Verify you are human(あなたが人間であることを確認してください)」というプロンプト、Cloudflareのブランディング、そして読み込み中のアニ
すべての記事を読み込みました