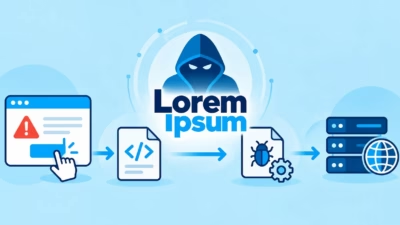
ClickFixキャンペーンがLorem Ipsum Loaderを使ってPythonベースのトンネリング用インプラントをインストールし、攻撃者に被害者ネットワークへの秘匿的な侵入経路を提供しています。ランサムウェア展開の足がかりにもなりかねません。
9月下旬に調査されたインシデントでは、防御側がランサムウェアの展開前に侵入を封じ込めました。しかし、トンネルのリモートアクセス機能により、侵害されたホストは追加の攻撃活動に向けた足場となる可能性がありました。
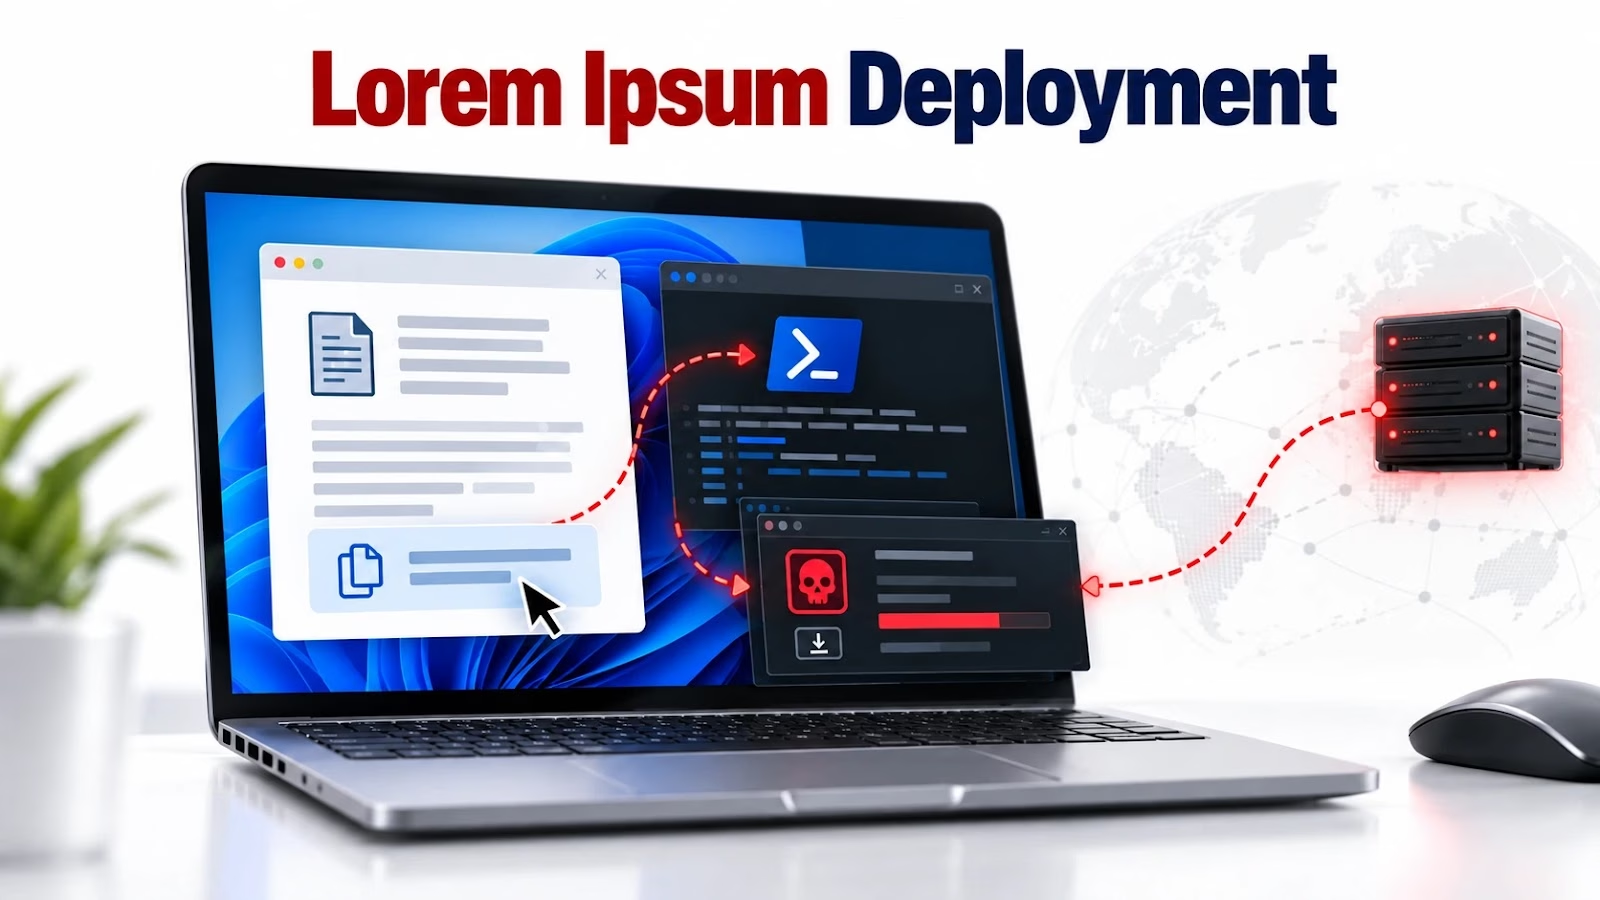
関連するTerminalFixの亜種では、被害者はWindows TerminalまたはPowerShellを開き、コマンドを貼り付けるよう指示されます。
このコマンドは、見せかけの認証を完了させるのではなく、多段階の感染チェーンを起動します。
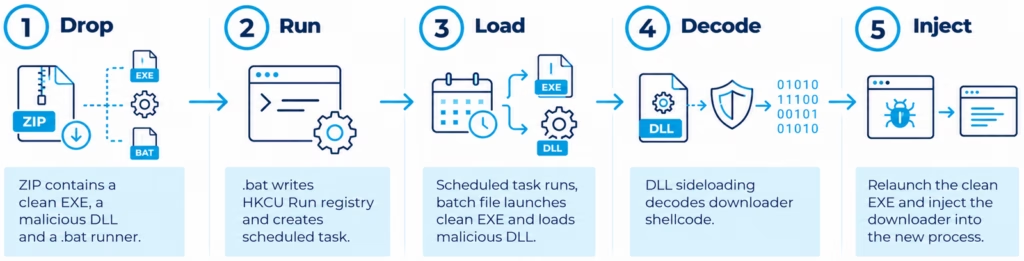
確認された感染チェーンでは、ZIPアーカイブに正規の実行ファイル、悪意のあるDLL、バッチファイルが含まれています。
実行ファイルはサイドローディングによってDLLを読み込み、一見信頼できそうなプログラムのコンテキストで悪意のあるコードを実行させます。
バッチファイルは、ユーザーレベルのRunキーとスケジュールされたタスクを使って永続化を確立してから、実行ファイルを起動します。
DLLは、追加の.cpocセクションに隠しペイロードを保持しています。研究者は、ランダムな5文字の単語の辞書を含むリソースを発見しました。ローダーはこれらの単語の位置情報を使ってシェルコードを再構築し、ペイロードをデコードします。
最終段階では、ディスク上のクリーンなコピーからntdllのフックを解除するほか、解析や検知を困難にするプロセスインジェクション技術も使用します。
調査担当者は、トロイの木馬化されたMicrosoft TeamsのMSIインストーラーと段階的なPowerShellスクリプトを使う、別の配布経路も特定しました。
最初のスクリプトは第2段階をデコードして展開し、第2段階が実行可能メモリを割り当ててペイロードを実行します。
これまでに報告されているNode.jsやスタンドアロンのPowerShellによる配布方法と合わせると、このローダーは複数の実行チェーンで配布できることが今回の調査で明らかになりました。
ローダーは、公開フォーラム上にホストされたデッドドロップリゾルバーに接続してコマンド&コントロール(C2)ドメインを取得し、感染ホストを登録します。
Lorem Ipsumマルウェアの展開
研究者は、ローダーがブラウザに似たユーザーエージェントとJPEG形式のトラフィックでHTTPリクエストを送信する様子を確認しました。その後、Pythonのトンネリングクライアントであるclient.pyを取得します。
Forescoutの研究者は、ClickFixの偽装は、偽の認証や更新のプロンプトを提示するなどして、ユーザー自身にコマンドを実行させるよう仕向けると説明しています。
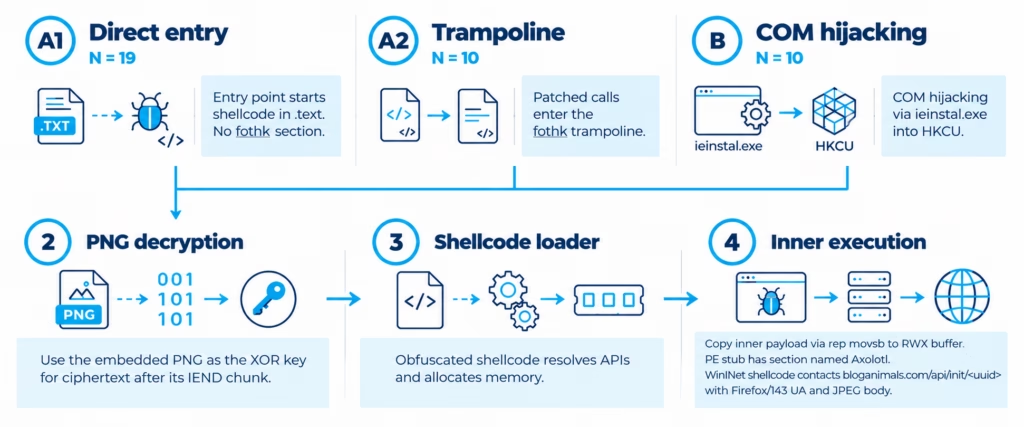
AxolotlLoaderはスタンドアロンのEXEローダーです。バイナリ自身に埋め込まれたPNG画像をワンタイムパッドのXORキーとして使い、シェルコード段階を暗号化します。
クライアントはTLSでC2サーバーに接続し、接続をWebSocketにアップグレードします。独自プロトコルを使い、被害者のマシンを経由して任意のTCPトラフィックを中継できます。メッセージタイプには、接続のオープン、データ転送、ストリームの維持、インプラントの停止が用意されています。
この機能により、感染したエンドポイントはネットワークのピボットポイントとなり、オペレーターは外部からは到達できないシステムにもアクセスできるようになります。
インシデントの調査担当者は、ランサムウェアの展開が有力な目的だったと評価しましたが、確認された感染は暗号化の前に封じ込められました。
Sophosも同様に、Lorem IpsumとPythonトンネルが関与するTerminalFixの活動を報告しています。ただし、分析した活動では暗号化は確認されなかったとしています。
研究者は、インシデントで確認された5つのLorem Ipsumサンプルを、これまで別のファミリーとして追跡されていたAxolotl Loaderの39サンプルと比較しました。
両ローダーは機能面の類似性、インフラの重複、一部のC2の特徴を共有しますが、コードと実装は異なります。
Axolotlのサンプルは、PNGベースのXOR手法とハードコードされたC2情報を使用します。一方、分析したLorem Ipsumのサンプルは、単語ベースのエンコード、デッドドロップリゾルバー、WinHTTPを使用しています。
分析では、ホストプログラムと実行フローによって区別される3つのAxolotl亜種が特定されました。
研究者は、Lorem IpsumがAxolotlの後継であると断定することはできないとしながらも、類似点と報告されている時系列から、その可能性はあるとしています。
組織は、Webページのプロンプトに応じてTerminalやPowerShellにコマンドを貼り付けないよう、ユーザーを教育する必要があります。
セキュリティチームは、不審なDLLサイドローディング、MSIから起動されるPowerShell、Node.jsの実行、スタンドアロンのPowerShell活動に加え、想定外のRunキーの値やスケジュールされたタスクを監視すべきです。
CyberSecurity Tools
最新の脅威インテリジェンスフィードを使い、キャンペーンの侵害指標(IOC)への接続など、関連するプロセスとネットワークの活動を探索してください。オペレーターがインフラを入れ替えるため、指標は変わる可能性があります。
Microsoftの関連するTerminalFix分析も、可能な範囲でスクリプトツールを制限すること、PowerShellのスクリプトブロックログを有効にすること、影響を受けたシステムをネットワークのピボットポイントになりうるものとして調査することを推奨しています。
IOC
| 指標 | コンテキスト |
|---|---|
| scriptedgeapp[.]com | Lorem Ipsum Loader C2 |
| 213.109.203[.]107 | Lorem Ipsum Loader C2 |
| transferrootway[.]com | Lorem Ipsum Loader C2 |
| 45.66.249[.]57 | Lorem Ipsum Loader C2 |
| updaterdeskarc[.]com | Lorem Ipsum Loader C2 |
| 185.28.119[.]81 | Lorem Ipsum Loader C2 |
注: IPアドレスとドメインは、意図しない名前解決やハイパーリンク化を防ぐため、意図的に無害化(デファング)されています(例: [.])。無害化を元に戻す際は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限定してください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止します。ANYRUNのサンドボックスをSOCに統合。
翻訳元: https://gbhackers.com/lorem-ipsum-malware-deployment/