
TerminalFix攻撃、Lorem Ipsum Loaderを展開し企業ネットワークへ秘密のトンネルを構築
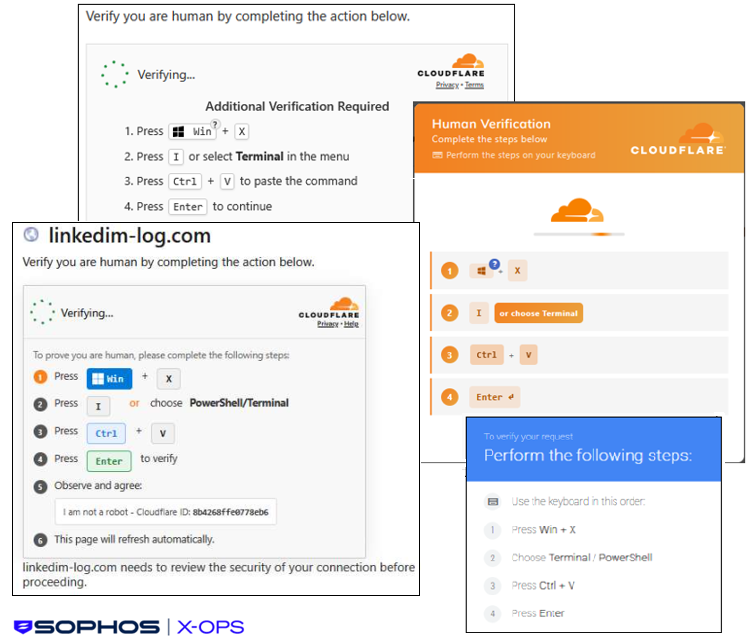
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。 この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイア
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。 この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイア
ClickFix型のソーシャルエンジニアリング、PowerShellの実行、DLLサイドローディング、Pythonベースのリバーストンネルを組み合わせた侵入キャンペーン「TerminalFix」が確認されました。標的ネットワーク内に隠密なコマンド&コントロール(C2)チャネルを構築する手口です。 「STAC4924」