2026年11月19日、『Grand Theft Auto VI』がPlayStation 5とXbox Series X|S向けに発売されます。しかしサイバー犯罪者は、発売日を待ってはいません。今10年で最も期待されているといっても過言ではないこのゲームの話題性に、彼らはかなり前から便乗してきました。偽のリーク情報、マルウェア入りのダウンロード、極端に安い価格を掲げる偽のオンラインストア、不正な「アーリーアクセス」の手口などで、熱心なファンをおびき寄せています。ESETのセキュリティ専門家は、発売日が近づき、年末商戦が本格化するにつれて、こうした詐欺はさらに増えるとみています。
このブログ記事のポイント:
- GTA VIは2026年11月19日に、PlayStation 5とXbox Series X|S向けに発売されます。RockstarはPC版、プレイ可能なデモ、ベータ版、アーリーアクセスプログラムのいずれも発表していません。
- 偽のGTA VIダウンロードは、深刻なセキュリティリスクになり得ます。研究者は、情報窃取型マルウェア、リモートアクセス型トロイの木馬、破壊的マルウェアを仕込んだインストーラーや「リーク版」ビルドを確認しました。
- 店舗サイトが本物らしく見えても、正規のオファーとは限りません。不自然に安い価格、暗号資産のみの支払い、Rockstarの公式情報と食い違うPC版やアーリーアクセスの提供には注意が必要です。
- リスクは発売前後と年末商戦の時期に変化するとみられます。プリロード詐欺、偽のギフトカードやバンドル商品、そして最終的には偽のチート、MOD、「PC版」ダウンロードが新たな誘い文句になるでしょう。
本当の情報:公式に確認されている事実
このシリーズが格好の標的になるのは当然です。Rockstar Gamesによると、『Grand Theft Auto』は世界累計販売本数が4億7,000万本を超え、エンターテインメント史上屈指のヒットシリーズです。GTA VIに絡む詐欺を詳しく見る前に、Rockstarが実際に何を発表したのかを整理しておきましょう。
予約受付は6月25日に始まりました。Rockstar Gamesの公式予約開始の発表によると、米国での価格はスタンダード版が79.99ドル、アルティメット版が99.99ドルです。デジタル版を予約したプレイヤーは、11月10日からゲームをプリロードできるようになっています。
同じくらい重要なのは、Rockstarが発表していない内容です。不正なオファーがネット上に多数出回っている現在、この点は特に大切です。発売日より前にGTA VIをプレイできる公式のベータ版、プレイ可能なデモ、アーリーアクセスプログラムは、現時点で存在しません。
RockstarはPC版、PC版の発売日、システム要件も発表していません。つまり公式情報は、手軽に使える現実チェックの基準になります。PC版、ベータ版、デモ、アーリーアクセスをうたうオファーは、Rockstarが一度も認めていない内容を約束していることになります。
表1.GTA VI詐欺の概要
| 詐欺の種類 | 注意すべき点 | 攻撃者の狙い |
| 認証情報のフィッシング | Rockstar、PlayStation、Xbox、Steamを装った偽のログインページ | ゲームアカウントの認証情報、パスワード、その他の個人情報 |
| 偽のベータ版・アーリーアクセス | 存在しないGTA VIのベータ版、デモ、アーリーアクセス版を利用するために、登録、ログイン、料金の支払い、ソフトウェアのダウンロードを求める招待 | 認証情報、金銭、個人データ、またはマルウェアのインストール |
| 暗号資産詐欺 | 暗号資産を必要とする偽のGTA VIプレゼント企画、トークンのエアドロップ、投資話、「VIPアクセス」 | 暗号資産による支払い、または被害者の暗号資産へのアクセス |
| 偽ストアと予約 | GTA VIのコピー、キー、バンドル商品、あるいは公式に発表されていないバージョンを販売する、本物そっくりの店舗やなりすましの店舗 | 決済カード情報、個人情報、または直接の支払い |
| マルウェア配布 | 偽のランチャー、リークされたビルド、ベータ版インストーラー、APK、クラック、チート、プリロードツール | 情報窃取型マルウェア、リモートアクセス型トロイの木馬、その他のマルウェアのインストール |
リークが期待感をあおる
GTA VIへの期待が極めて大きいため、新たなリークが出るたびに注目が集まります。8月18日には、CyberLeekを名乗る組織が、盗み出したとするGTA VIの素材の公開を始めました。最初に出したのは2本のゲームプレイ動画と、レオニーダの地図とされるものでした。10月12日までに、TechWiserはCyberLeekによる19件のリークを一覧にまとめています。伝えられるところでは、ゲーム内のアクティビティ、車や航空機の映像、ロケーションやNPCの挙動をかいま見せる映像が含まれていました。さらにはルシアのプロローグの一部を描いたストーリー関連の内容まで流出しました。Rockstarはこのリークに公に反応し、未完成の素材の公開を「胸が張り裂ける思い」と表現したうえで、法的措置に踏み切りました。
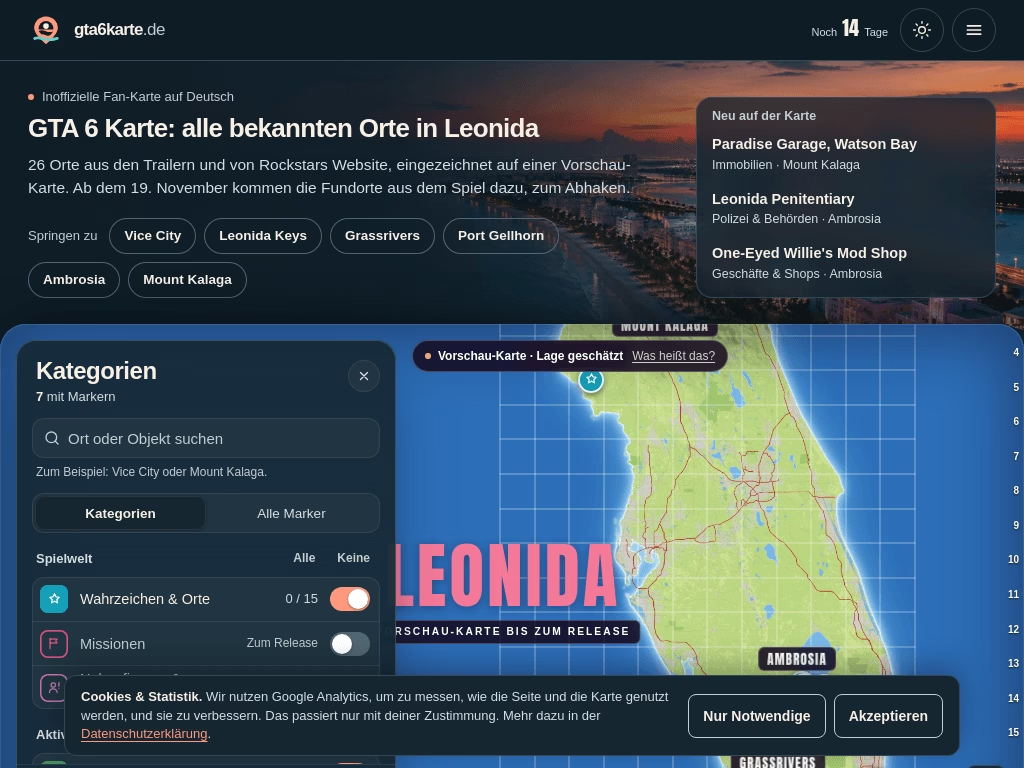
しかしCyberLeekの目的は、注目を集めることだけではありませんでした。この活動は、Solanaブロックチェーン上で発行された暗号資産$CYBERLEEKとも結び付いていきました。CyberLeekはトークンを使った投票システムを導入し、保有者は$CYBERLEEKで次にリークする素材に投票できるようにしました。ブロックチェーン分析企業のBitOKは後に、関連するオンチェーンの動きを調査しました。その結果、トークンのスワップ手数料、投票の支払い、CyberLeekに関連するウェブサイトでの直接支払いなど、この活動に資金が流れ込んでいた複数の経路が判明しました。8月27日の一連の取引では、トークンを作成したウォレットが、流動性プールの手数料を合計2,676.67 SOL(2026年11月11日時点で約22万5,000ドル)受け取り、売却しました。ただしBitOKは、個々のブロックチェーン上の資金移動を純利益と同一視することや、他の資金と混ざった後にこれらのウォレットを通過した資金のすべてを特定の個人に結び付けることには、慎重であるべきだと注意を促しています。
CyberLeekという名前は、最初のリーク活動の枠を超えて急速に広がりました。Netcraftは、最初の動画が登場した後に新規登録された「cyberleek」を含むドメインを121件確認しました。そのうち100件は8月だけで登録されています。すべてが悪意のあるものではなく、ファンサイト、グッズ、ミームコイン関連のページなども含まれていました。一方で、偽のGTA VIビルドを配布するためにこの名前を使ったものもありました(詳しくは後述します)。
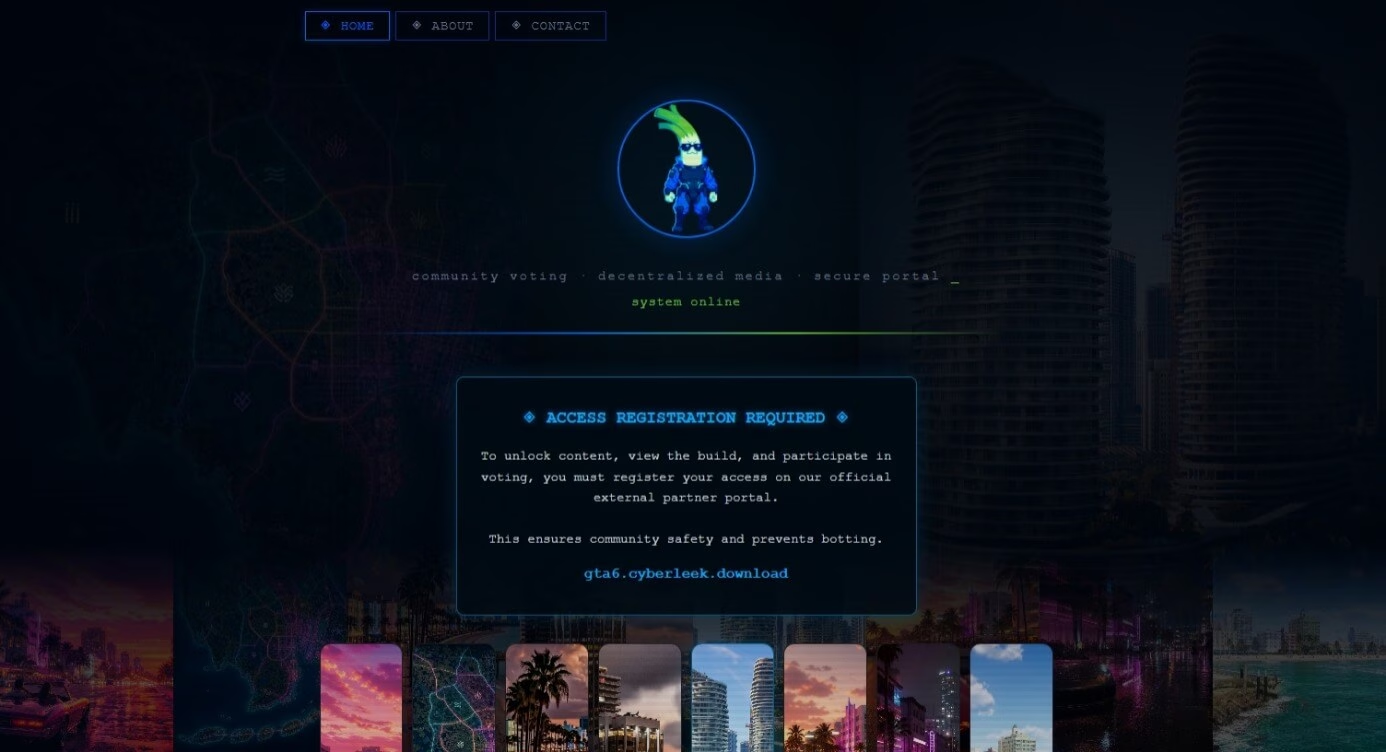
ただしサイバー犯罪者にとって、注目を集めるリークの意味は映像そのものにとどまりません。本物らしいゲームプレイ映像がネット上に出回ると、ゲーム全体を入手できるという話も、かなり信じやすくなります。これは、幻の「完全版ビルド」を提供すると称する偽のダウンロードや不正なオファーにとって、格好の土壌になります。実際にBitOKは、CyberLeekに関連するウェブサイトが後に「GTA VI: Development Build」と称するものを40ドルで宣伝していたことを突き止めました。しかしブロックチェーン分析では、支払った人が本物のGTA VIのファイルを実際に受け取ったことは確認できませんでした。実際に流出したとみられる内容と、ファンが入手できるかもしれないと期待する内容との間にあるこのギャップは、詐欺師が付け込むのにうってつけの不確実性を生み出しています。
「無料のGTA VI」ダウンロードの中身
GTA VIのものとされる映像はネット上に出回りましたが、プレイ可能なリーク版が実際に配布されている証拠は、セキュリティ研究者には見つかっていません。見つかったのは、そうしたリーク版への需要で稼ごうとするマルウェアキャンペーンです。Rockstarの公式プロモーションをまねたものもあれば、巨大なゲームファイルを装ったものもあります。
8月にはMalwarebytesが、GTA VIのデモを検索すると表示される、Rockstar Gamesになりすましたウェブサイトを発見しました。これらのサイトは、Netflixで初公開されたゲームプレイ映像「Extended Look」(8月27日公開)のRockstarによるプロモーションをコピーしていました。そのうえで、gta6_installer.exeにつながる偽の「Play Now」ボタンを追加していました。中にゲームはありません。わずか1.1 MBの実行ファイルには、情報窃取型マルウェアのVidarが入っていました。Vidarは、Chrome、Edge、Firefox、Brave、Opera、Vivaldiなど19種類のブラウザーに保存されたパスワードやオートフィル情報、さらにFTPの認証情報を狙っていました。
Vidarの運営者が、テクノロジーの話題をおとりに使ったのは今回が初めてではありません。ESET Threat Report H1 2024では、偽のMidjourneyデスクトップ版インストーラーでVidarを配布したキャンペーンを取り上げていました。ESETは、この情報窃取型マルウェアがキー入力を記録し、ブラウザーの認証情報や暗号資産ウォレットのデータを盗めると指摘しています。より一般的に、情報窃取型マルウェアは、ブラウザー、アプリケーション、メールクライアント、暗号資産ウォレットから機密情報をひそかに収集するよう設計されています。なかでも盗まれたセッションCookieは特に価値が高く、サービスやセキュリティ対策によっては、攻撃者がパスワードや多要素認証コードを再入力せずに、認証済みのセッションを再利用できる場合があります。
Huntressが分析した別のキャンペーンは、これとは正反対の手口でした。脅威アクターは、不自然に小さいインストーラーではなく、100 GBを超えるGTA VI関連のISOディスクイメージを配布しました。最新のAAAタイトルにふさわしいサイズに見せかけるため、不要なデータで水増ししていたのです。これらのファイルは、検索結果の操作(SEOポイズニング)、ゲームフォーラム、ソーシャルメディア、トレントサイトで宣伝されていました。
あるISOには、GTA VIではなく偽のインストーラーと複数の脅威が入っていました。リモートアクセス型トロイの木馬のnjRATとDCRat、情報窃取型マルウェアのMercurial Grabber、そしてランサムウェアのChaosです。ESETによるDCRatの分析(スペイン語)では、DCRatは広く出回っているAsyncRATの亜種とされています。スクリーンショットの取得、キー入力の記録、ファイルやプロセスの管理、コマンドのリモート実行、保存された認証情報へのアクセス、追加プラグインのダウンロードが可能です。これらのRATは、感染したPCに対する大きな支配権を攻撃者に与えかねません。Mercurial GrabberはDiscordトークン、Chromeのパスワードとクッキー、ゲーム関連のセッションデータを狙いました。Chaosはさらに破壊的で、200 MBまでのファイルを暗号化し、それより大きなファイルはランダムなデータで上書きしていました。Huntressは、被害者が金銭を支払ってファイルを復旧する方法を確認できませんでした。そのためこのマルウェアは、従来のランサムウェアというより、ワイパーとして機能していることになります。
偽のGTA VIインストーラーには、「ゲーム」が動かない理由まで、巧妙に用意されていました。ユーザーには事前に、リークされた無許諾のコピーでは「License not found」というエラーが出る可能性があると警告していたのです。マルウェアのインストールが済むと、まさにそのメッセージが表示されました。裏では悪意のあるコンポーネントがすでに動作しているのに、被害者にはゲームが起動しないもっともらしい理由を与えていたわけです。
発売が近づくなかでも、偽のビルドは出現し続けています。11月にNetcraftは、完全版のGTA VIビルドを提供すると称するCyberLeek関連のサイトを確認したと報告しました。あるサイトはGTAVI.exeというファイルを配布しており、VirusTotalでは68のセキュリティエンジンのうち34が、主にトロイの木馬として検知しました。別のサイトでは「完全版リーク」用の専用「Cyberleek Launcher」を提供し、そのうえでゲームのロック解除のために暗号資産で100ドルの支払いを求めていました。ESETは、GTA VI関連のコンテンツを装った悪意のあるファイルを数十件検出しています。
表2.ESETが確認した、GTA VI関連を装う悪意のあるファイル名の例
| ファイル名の例 | 特徴 |
| gta6 beta early access.exe | 存在しないGTA VIの2つの提供形態、ベータ版とアーリーアクセスを組み合わせている |
| GTA6 Leaks.exe | GTA VIのリークとされる情報への関心につけ込んでいる |
| GTA6.apk | Rockstarが発表していないGTA VIのモバイル版を装っている |
| gta6_installer_cyberleek.exe | CyberLeekという名前の知名度につけ込んでいる |
| CyberLeek-GTAVI-GTA6-PreBuild.torrent.exe | CyberLeek、プレビルドとされるもの、「torrent」をおとりにしているが、実際はWindowsの実行ファイル |
偽ストアと「アーリーアクセス」の約束
GTA VI詐欺のすべてが、ダウンロードにマルウェアを隠すわけではありません。商品そのものが、単に存在しない場合もあります。不正なウェブサイトは、正規のオンラインストアをまねたり、ゲーム専門の限定マーケットプレイスを装ったりして、Rockstarが実際には一度も販売していないものを提供します。アーリーアクセスやベータ版へのアクセス、あるいは他の誰よりも先にGTA VIを遊べるあらゆる方法です。ESETのテレメトリーでは、このウェブインフラが非常に広範に及んでいることがわかります。GTA VI関連の用語を使ったり、Rockstar Gamesになりすましたりして登録されたドメインは、数千件にのぼります。すべてが悪意あるもの、あるいは稼働中のものとは限りません。発売に関する情報を集めた正規のファンページもあれば、現時点でコンテンツを配信していないものもあります。
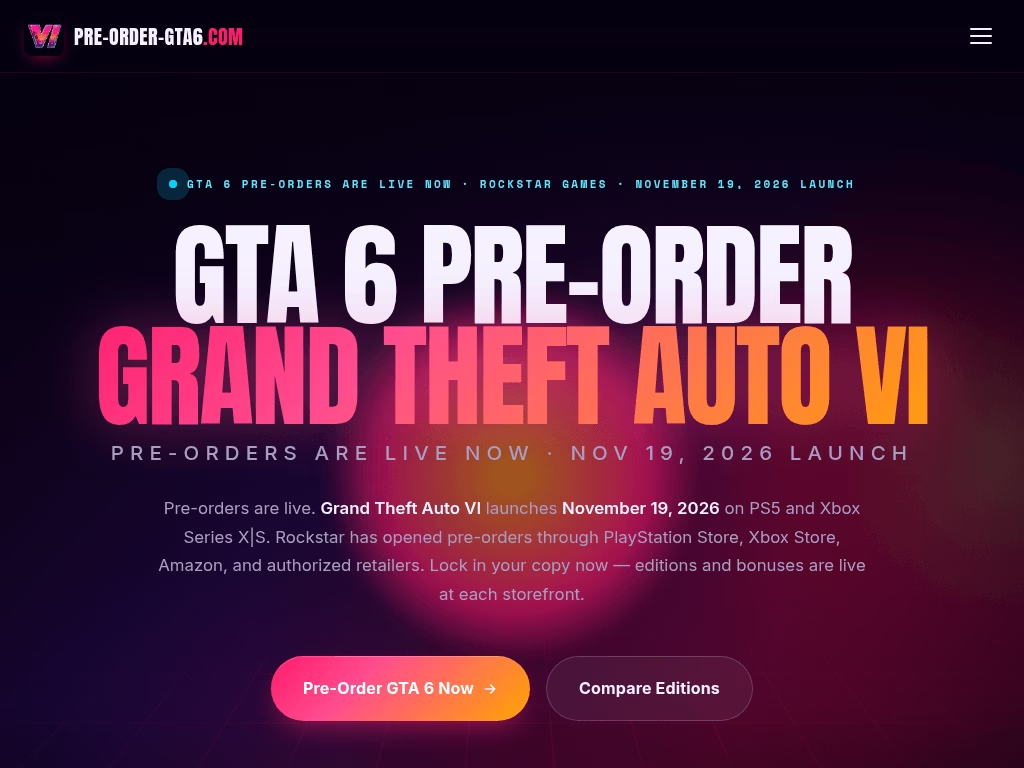
基本的な筋書きは、意外なほど説得力があります。ゲーム業界では、アーリーアクセス、ベータテスト、ファウンダーズパック、特別版が一般的だからです。詐欺師はこの慣れを利用し、存在しないGTA VIのオファーをもっともらしく見せます。洗練されたアートワーク、公式らしく見えるブランディング、限定感や緊急性をあおる文言も組み合わせています。偽のページは通常、GTA VIのロゴ、ネオン輝くバイスシティ風の画像、高級車、AI生成画像で飾られ、「VIP Digital Access」や「Exclusive Early Access Preview」を約束しています。
もう一つのバリエーションは、未発表のプラットフォームへの需要を悪用するものです。Netcraftは、RockstarがAndroidやiOS向けのゲームを確認していないにもかかわらず、「GTA 6 APK」「GTA 6 Mobile」、Android向けベータ版をうたうウェブサイトを発見しました。APKファイルを提供するサイトもあれば、モバイル版の約束を使って訪問者を「人間確認」ページに誘導し、アンケートへの回答、アプリのインストール、個人情報の入力を求めるサイトもありました。
あるサイトは、GTA.VI.8.0.9.Betaというお名前のAndroid向け「ベータ版」を配布し、提供元不明のアプリのインストールを許可するよう指示していました。興味深いことに、NetcraftがVirusTotalでこのAPKを確認した時点では、悪意があると検知したセキュリティエンジンはありませんでした。だからといって、本物のGTA VIのコピーというわけではありません。公式のモバイル版は存在せず、マルウェアスキャンで問題が出なくても、出所不明のファイルが表示どおりの中身だと証明されるわけではないのです。
Malwarebytesが紹介したある詐欺は、この欺瞞がどこまで手の込んだものになり得るかを示しています。このサイトは独占的なアーリーアクセスを250ドルで宣伝し、支払いはBitcoin、USDT、Ethereumのみで受け付けていました。購入者は暗号資産を送金した後、入金確認を待ち、取引IDを入力してダウンロードを「アンロック」するよう指示されました。ウェブページにはQRコード、支払い確認メッセージ、目立つダウンロードボタンが用意され、本物のチェックアウトのように見える作りでした。ただ一つ欠けていたのは、ゲームそのものです。
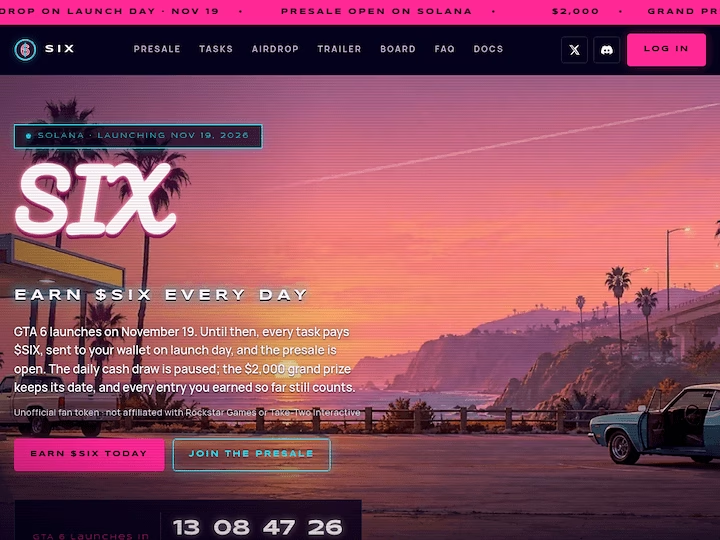
暗号資産での支払いには、別の問題もあります。カード決済と違い、暗号資産の送金にはチャージバックの仕組みがありません。ESETが最近指摘したとおり、これが詐欺師に好まれる理由の一つです。資金が詐欺師の管理するウォレットに届いてしまうと、取り戻すのは極めて困難になります。
プリロードからブラックフライデーまで
発売直前の数日間も、詐欺師にとって新たな付け入る隙になり得ます。デジタル版のプリロードは11月10日に始まりました。GTA VIがプレイ可能になる11月19日の9日前です。Rockstarによると、プリロードには端末によって最大212 GBが必要になる場合があります。パッケージ版(コード同梱版)は、11月12日から小売店に並ぶ見込みです。ただしプリロードしても、早くプレイできるわけではありません。ゲームは公式の発売日まで、ロックされたままです。
この違いが、詐欺師に非常にもっともらしい口実を与えます。何百万人ものプレイヤーがゲームのロック解除を待つなか、プリロードに失敗した、予約がキャンセルされた、ゲームを有効化するには追加の操作が必要だ、といった偽のメッセージが送られてくる可能性があります。こうしたメッセージのリンクは、PlayStation、Xbox、Rockstar、メール、決済に関する情報を盗むためのフィッシングページにつながっているかもしれません。
そのため、予約やプリロードに関する不審なメッセージが届いた場合、最も安全な対応はリンクをたどらないことです。代わりに、該当するゲーム機のストアやアカウントを直接開き、そこで購入状況を確認しましょう。キャンセルを防ぐためとして、アカウント、支払い情報、購入内容の「確認」を求めるメッセージにも、同様の警戒が必要です。
GTA VIの発売は、年末商戦が本格化するタイミングと重なります。2026年のブラックフライデーは11月27日です。この組み合わせは、詐欺師にとってもう一つの強力なおとりになり得ます。ゲームそのものだけでなく、それに絡めたお得なホリデーセールを装った話も使えるからです。見慣れない店舗が大幅割引のGTA VI、ギフトカード、魅力的な本体とゲームのセットを宣伝している場合は、注意が必要です。ホリデーという切り口によって、熱心なGTAファン以外にも被害者の層が広がる可能性があります。親、親戚、その他のプレゼントの購入者は、RockstarがどのGTA VI製品とプラットフォームを公式に発表したのか、あまり詳しくないかもしれません。そのため、存在しないPC版、異様に安いバンドル商品、偽の特別版といったオファーを見極めるのは、いっそう難しくなります。発売後には、偽のチート、MODメニュー、ゲーム内通貨ジェネレーター、「PC版」ダウンロードへと、おとりがまた移っていくとみられます。
GTA VI詐欺を避ける7つの方法
大型ゲームの発売をめぐる高揚感のなかでは、思いがけない割引、「リーク」されたビルド、独占オファーに、つい手が伸びてしまいがちです。しかし、ここまでに紹介した詐欺の多くは、いったん立ち止まり、オファーの内容をRockstarが実際に確認している情報と照らし合わせれば見抜けます。講じておきたい7つの対策を紹介します。
1. 公式の情報源を使う
GTA VIは、PlayStation Store、Microsoft Store、Rockstar Games Store、または信頼できる大手小売店で購入しましょう。特別なお得情報をうたう広告、ソーシャルメディアの投稿、メール、検索結果、メッセージ内のリンクには、特に注意が必要です。リンクをたどらず、小売店やプラットフォームのサイトを直接開いてください。
2. うますぎる価格を疑う
購入前に、オファーをゲームの公式価格と比較しましょう。特に発売前後の注目作で、見知らぬ小売店が大幅な割引を提示している場合は、いっそう慎重に確認すべきです。カウントダウンタイマーや「残り2本のみ」といった圧力に急かされ、販売元を確認する前に支払ってはいけません。デジタル版が売り切れることはありません。
3. 商品だけでなく店舗をよく見る
見知らぬ店で買う前に、確認可能な連絡先、会社情報、利用規約、明確な返品ポリシーがあるかを確かめましょう。その小売店の評判は、自社サイトに表示された絶賛レビューだけに頼らず、独自に検索して調べてください。また、プロ級のグラフィックやGTA VIのアートワーク、トレーラー、信頼バッジがあっても、その店が正規のものだという証明にはなりません。
4. 保護のある支払い方法を選ぶ
見知らぬ販売者が暗号資産、ギフトカード、その他トラブル時に救済手段の限られる支払い方法に固執する場合は、再考してください。クレジットカードなど、購入者保護のある支払い方法を使いましょう。
5. 並外れた約束を公式の事実と比べる
詐欺は、何が提供されているのかを見るだけで見抜けることがあります。前述のとおり、RockstarがGTA VIを発表しているのはPlayStation 5とXbox Series X|Sのみで、ベータ版、デモ、アーリーアクセスはありません。PC版やモバイル版、あるいは早期プレイのオファーは、すべて危険信号です。
6. セキュリティツールを防御の補助線にする
OS、ブラウザー、セキュリティソフトを最新の状態に保ち、不審なウェブサイトやダウンロードへの警告は無視しないでください。ESETはESET Link Checkerも提供しており、不審なリンクを開く前に確認できます。
7. 問題が起きたら迅速に動く
怪しいオンラインストアで購入してしまった、今になって疑わしく思えるファイルを実行した、アカウントに不審な動きに気付いた、といった場合は、ためらわずに対応してください。決済情報を入力した場合は、銀行やカード発行会社に連絡し、スクリーンショットや領収書を証拠として保管しましょう。パスワードは感染していないクリーンな端末から変更し、有効なセッションをすべてサインアウトしてください。盗まれたセッションCookieは、パスワードを変更しても使えることがあるためです。そのうえで、セキュリティソフトで端末をスキャンしましょう。
翻訳元: https://www.welivesecurity.com/en/cybersecurity/gta-vi-isnt-out-yet-scams-full-swing/