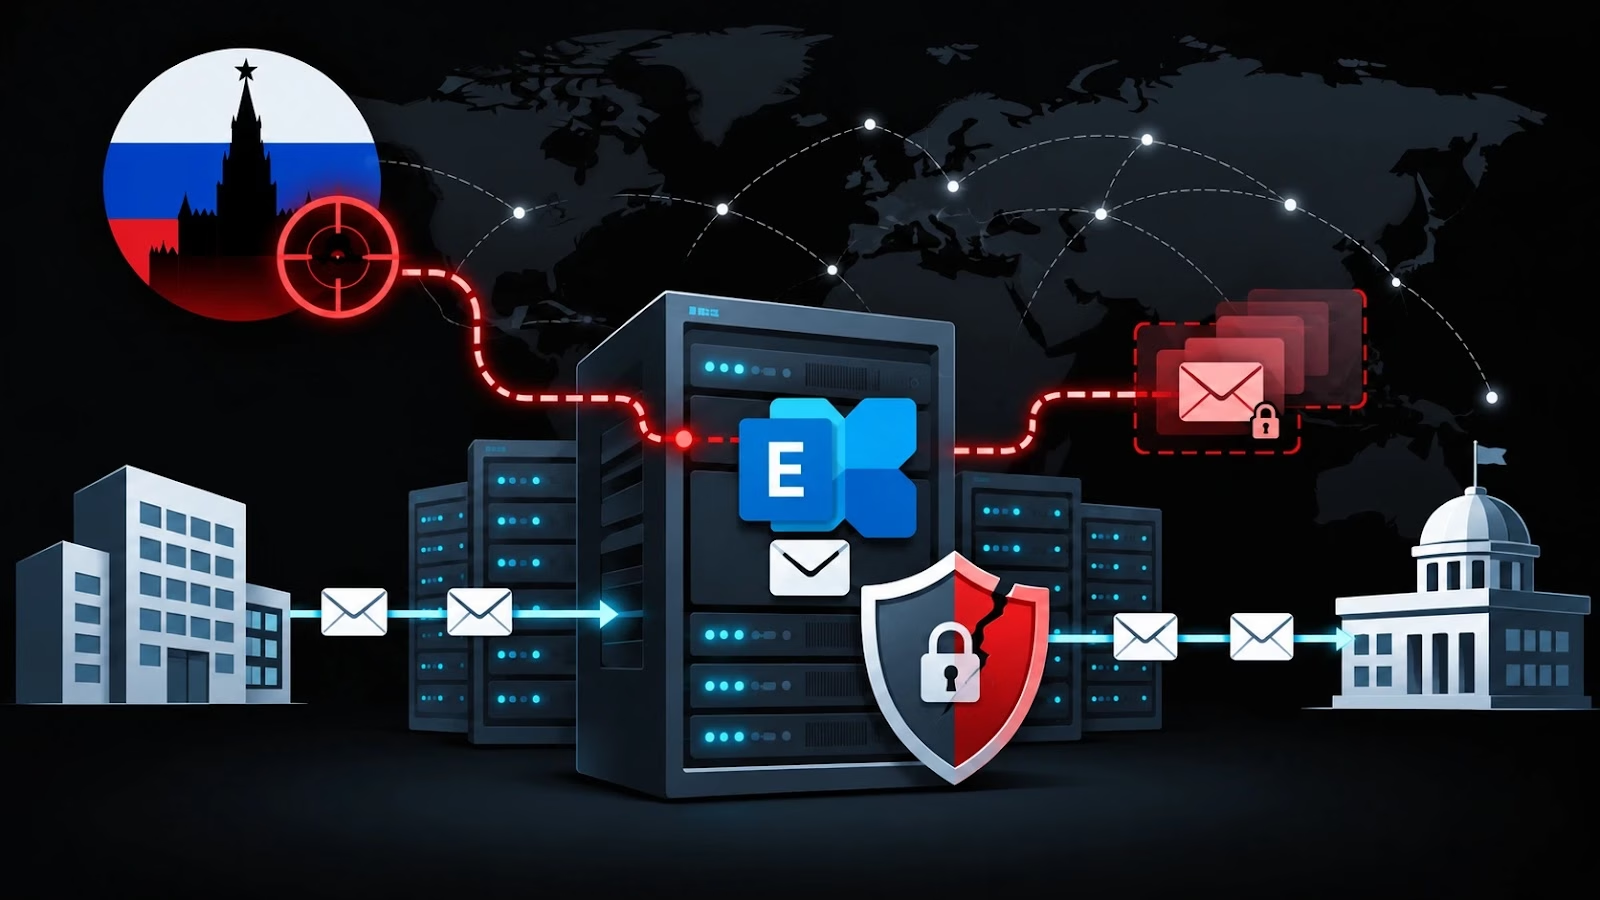
ロシアとの関連が指摘されるスパイ集団Turlaが、これまで知られていなかった.NET製のマルウェアツールキットを展開していることが分かりました。このツールキットは、侵害したMicrosoft Exchangeサーバーを監視プラットフォームおよび指令インフラに変えてしまいます。
ProtectDevices
「Cereal」と名付けられたこのモジュール型ツールセットは、特定のメールだけを傍受し、正規のメールはそのままトランスポートパイプラインを通過させます。これにより、政府機関の日常的な通信に紛れて情報収集を行います。
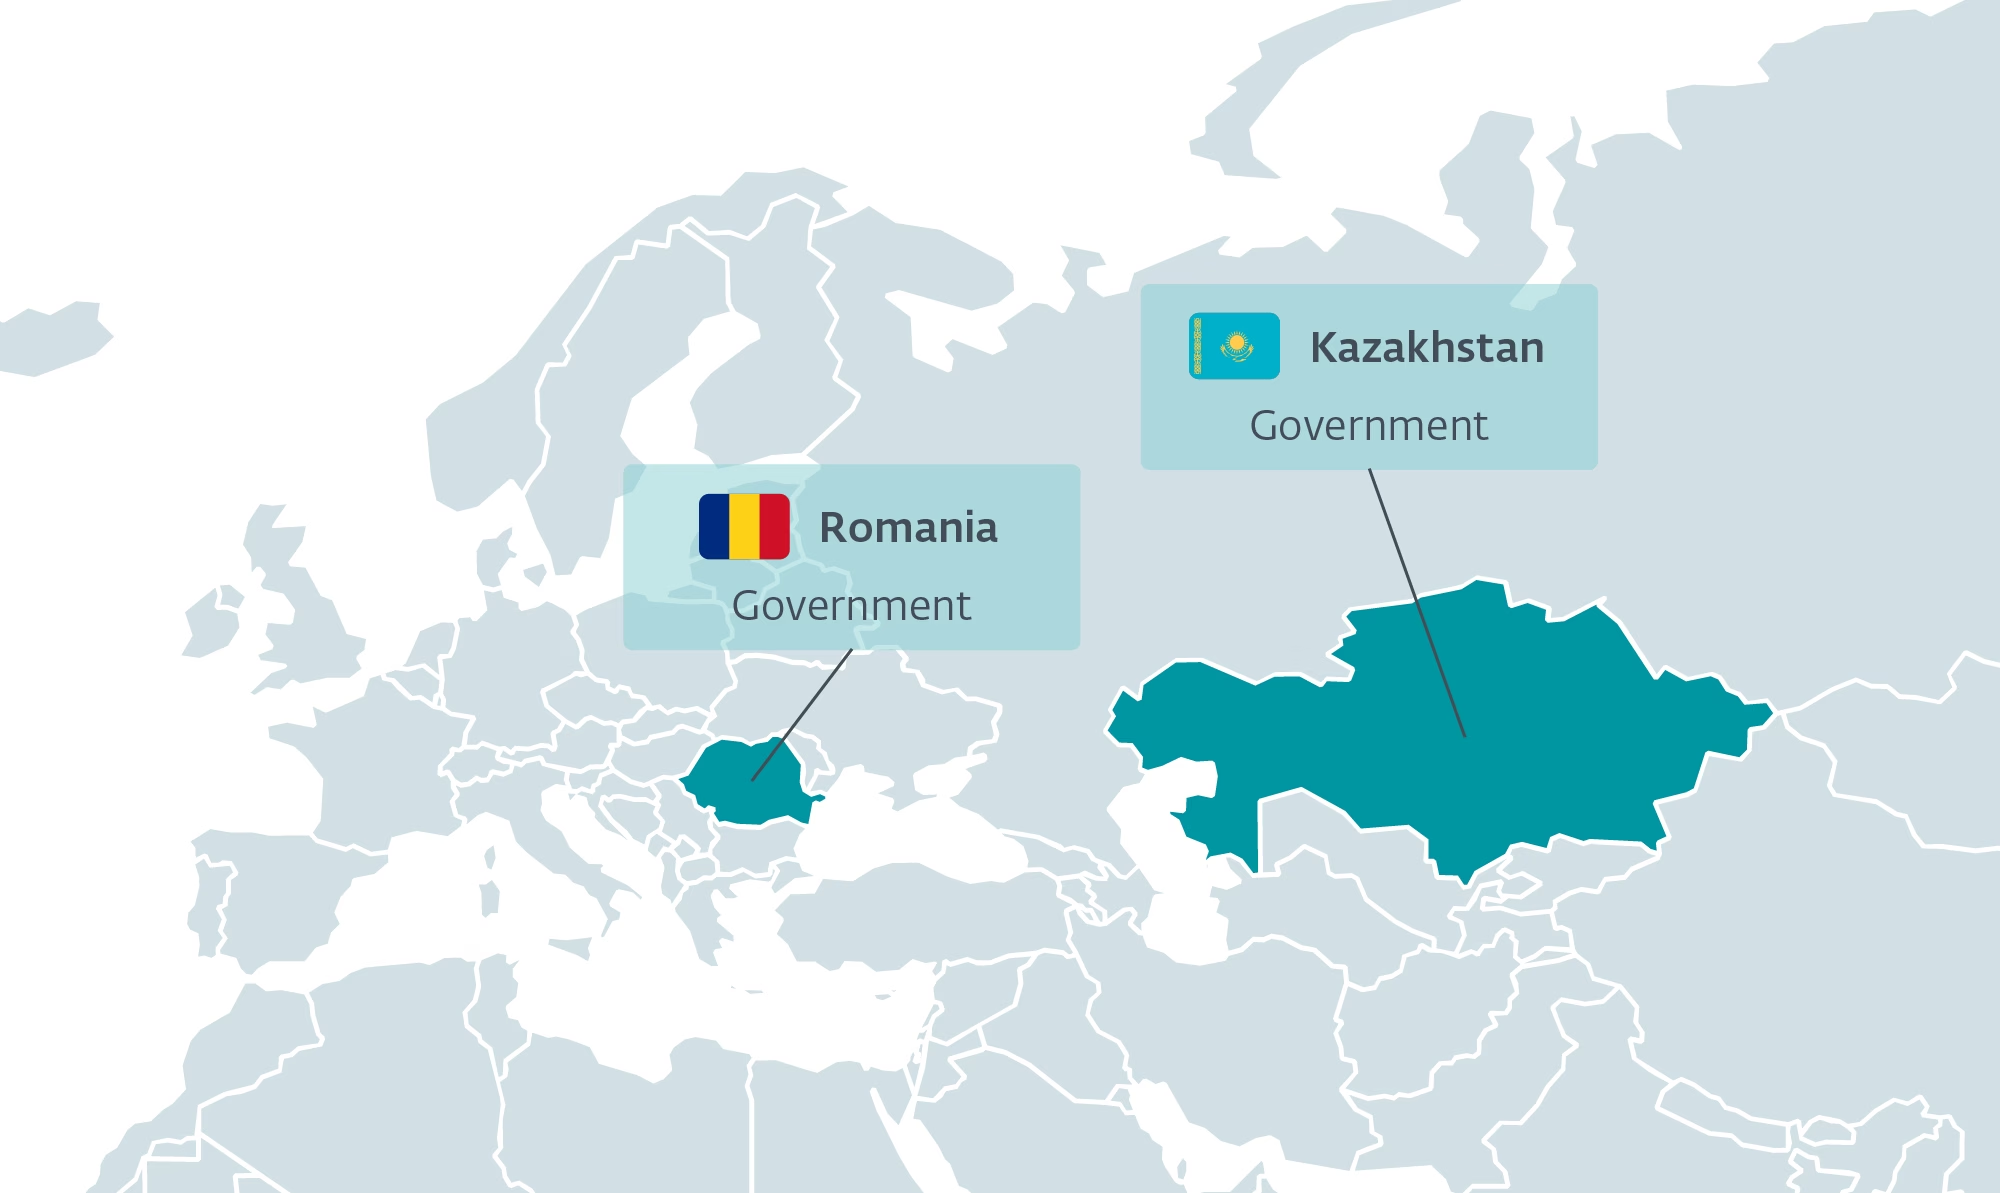
ESETは2026年11月10日にこの調査結果を公表しました。最初の検出は2025年11月28日で、カザフスタンの政府機関が対象でした。
その後、研究者らは、2025年12月23日から侵害されていたルーマニアの政府機関でも同ツールキットを確認しました。
研究者らは、Cereal(ツールキット)をTurlaによるものと高い確度で結論づけています。根拠は、過去にTurlaの関与が指摘されたブートストラッパーが同時に展開されていたことと、Turlaの旧来のツールと機能面で類似していることです。
初期侵入の経路は特定されていません。インターネットに公開されたExchangeの脆弱性が悪用された可能性はありますが、感染経路として確認されたわけではありません。
ツールキットのパッシブ型バックドア「CerealNeuron」は、外部のコマンドサーバーに定期的に接続するのではなく、着信するHTTPSリクエストを待ち受けます。
確認されたリスナーのパスには、/owa/sdds/、/AUTODISCOVER/PROXYSERVICE/、/MICROSOFT-SERVER-ACTIVESYNC/INTEGRATED/API/がありました。これにより、悪意あるリクエストが正規のExchange Webサービスの通信に紛れ込みます。
暗号化と整合性の検証を通過したリクエストは実行可能なコマンドを受け取ります。無効なリクエストは、正規に見えるExchangeのエラーページにリダイレクトされます。
ESETは、専用の外部コマンド&コントロール(C2)インフラを確認しておらず、攻撃者側の接続元IPアドレスも特定できませんでした。
ESETの研究者によると、ルーマニアでは、nato.intやeuropa.euなど、NATO(北大西洋条約機構)や欧州連合(EU)の機関のアドレスが絡む通信を狙った収集ルールが設定されていました。
Microsoft Exchangeの悪用
このため、被害組織自身のサーバーが攻撃者にとっての接続ポイントになります。インフラに基づく追跡やブロックの余地は限られます。
攻撃者は個々のタスクを、CerealRunnerコンテナ内のコンパイル済み.NETアセンブリとしてパッケージ化しています。
ペイロードはメモリ内で復号・実行されます。Exchange Web Servicesを介したメールボックスの取得、Active Directoryの偵察、WMIクエリ、LSAシークレットの抽出、スナップショットの列挙、ファイル操作に対応しています。
「CerealHermit」は代替の通信経路として機能します。暗号化されたコマンドをディスクから読み取り、暗号化された実行結果をディスクに書き込みます。
監視を担うコンポーネント「CerealBox」は、ExchangeのメールトランスポートプロセスであるEdgeTransport.exeに注入されます。
悪意あるトランスポートエージェントを登録するのではなく、メモリ上で既存のエージェントを探し出してそのハンドラーをラップします。そして、収集ロジックを実行してから正規のコードに制御を戻します。
そのため、管理者が登録済みのトランスポートエージェントを確認しても、新規にインストールされたエージェントは見当たりません。
メールが収集対象になるのは、.doc、.docx、.pdfのいずれかの添付ファイルを含み、設定された送信者、受信者、件名、添付ファイル名の条件に一致し、かつ除外ルールに該当しない場合です。
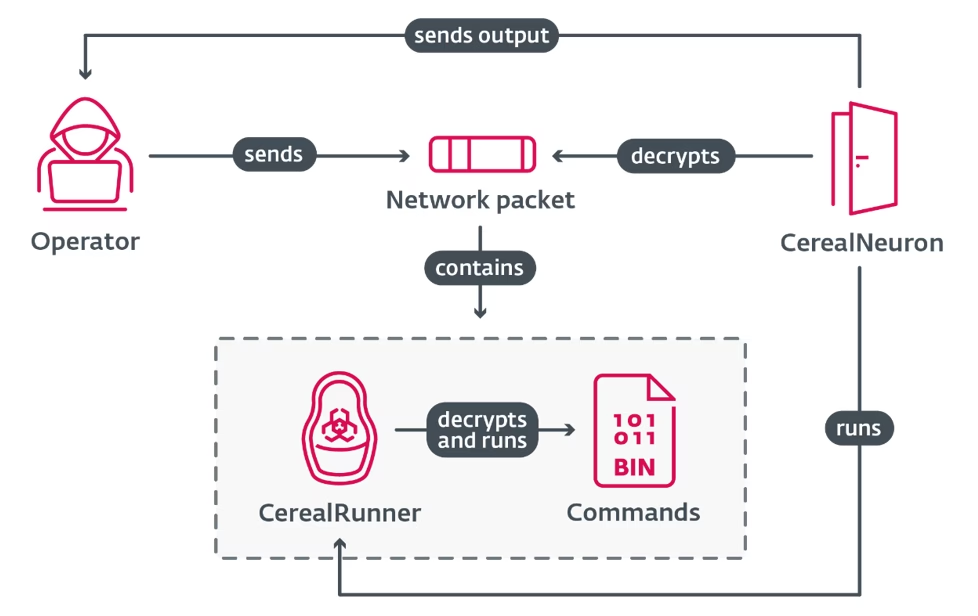
選別されたメールは、圧縮・暗号化されたうえでローカルに保存されます。攻撃者は後からCerealNeuronのコマンドでそれらのファイルを取得し、削除します。
ESETは、Exchangeのトランスポートパイプラインに対するこうしたメモリ内での傍受手法について、これまで文書化されていなかったものだと説明しています。
「CerealLoader」は、アンマネージドのエントリポイントとVTable Fixupsを使い、ネイティブコードの実行を悪意あるマネージドメソッドへとつなぎます。このため、従来の.NET解析では見落とされやすく、分析を困難にしています。
ほかの展開チェーンでは、WindowsのDLLロードをハイジャックしたり、Microsoft.Exchange.Search.Mdb.ni.dllなどのファイル名で.NETネイティブイメージキャッシュを悪用したりします。その際も、正規アプリケーションの機能は維持されます。
今回の攻撃は、Turlaの確立された手口の延長線上にあります。ESETの分析では、Cereal(ツールキット)はTurlaが以前使用したExchangeバックドア「LightNeuron」と概念的に関連しています。LightNeuronは、メールの添付ファイルに隠されたコマンドを受信していました。
これとは別に、ESETは2025年に、GamaredonがウクライナでTurlaのKazuarインプラントを展開、または再起動していたことを報告しています。FSBに関連するグループ間の連携を示すものですが、Cerealへのgamaredonの関与は立証されていません。
防御側にとって、今回の調査結果は可視性の死角を浮き彫りにします。メールが通常どおり配信され、トランスポートエージェントの一覧にも変化がなく、外部へのビーコン通信も観測されない状況でも、スパイ活動は進行し得ます。
したがって、調査ではExchangeへのWebリクエストや暗号化されたステージングファイルに加え、プロセスメモリや想定外のモジュールロードを可視化する必要があります。
平均対応時間(MTTR)を21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/microsoft-exchange-abuse/