ロシア政府が支援する攻撃グループTurlaが、「Cereal」と呼ばれる新たな悪意あるツールセットを使い、政府機関のMicrosoft Exchangeサーバー上でメールを傍受していることが分かりました。
サイバーセキュリティ企業ESETの研究者らは、2025年後半にこの攻撃を確認し、記録しました。当初、カザフスタンの政府機関で、Microsoft Exchange向けのモジュール型.NETマルウェアを発見したということです。
その1カ月後、ESETはルーマニアの政府機関でも同じツールセットを確認しました。このマルウェアは、北大西洋条約機構(NATO)や欧州連合(EU)の代表者とのメールのやり取りを選別して収集していました。
「検知機能を調整したところ、ルーマニアの政府機関でも同じツールセットを発見した。この機関は2025年12月23日に侵害されていた」と、研究者らは本日公開したレポートで述べています。
Turlaは、Snake、Secret Blizzard、Waterbugとも呼ばれ、20年以上にわたって活動を続けるサイバースパイ集団です。ロシア連邦保安庁(FSB)との関連が指摘されています。
ESETが分析した攻撃では、ハッカーはCerealツールセット、とりわけその構成要素である「CerealBox」を使っています。CerealBoxはExchangeのEdgeTransport.exeプロセスに侵入し、既存のトランスポートエージェントのハンドラーを乗っ取ります。
このマルウェアはメモリ上でコマンドを実行します。新たなトランスポートエージェントを登録することも、Exchangeサーバーの通常のメール配信を妨げることもなく、メールの内容を調べることができます。
Turlaは、.DOC、.DOCX、.PDFなどの文書ファイルが添付されたメッセージを選んで収集するようマルウェアを設定していました。さらに、特定の送信者、受信者、件名の条件にも一致するものだけを対象にしています。
もう一つのマルウェア「CerealNeuron」は、正規のExchangeサービスに似たパスへの暗号化されたWebリクエストを待ち受けます。このリクエストには、実行すべきコマンドが含まれています。
CerealNeuronはリクエストを検証して復号し、続いて「CerealRunner」を実行します。CerealRunnerは、攻撃者が実行したいコードを運ぶラッパープログラムです。
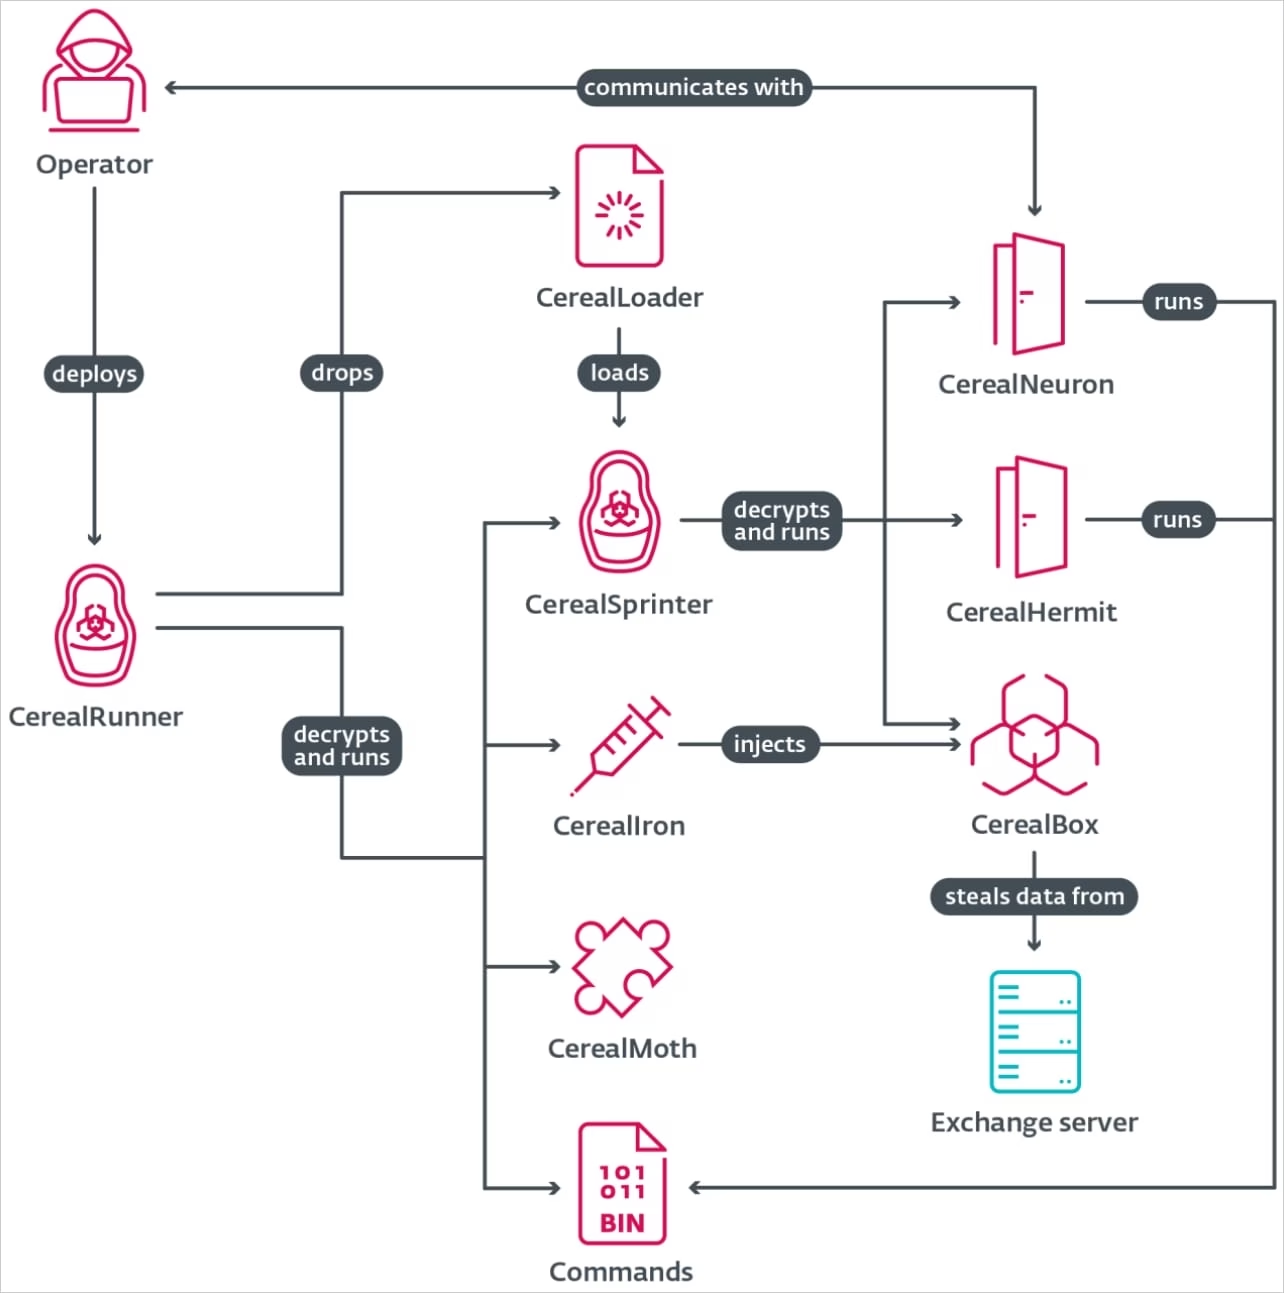
コマンドには、Exchangeからのメール取得、Active Directoryに対するユーザー、グループ、DNSレコードの照会、ローカルに保存された認証情報の抽出、ファイルの読み取りや削除を行うコードなどが含まれる場合があります。
コマンドを運ぶ使い捨てプログラムについて、ESETは次のように述べています。「それぞれ特定の作業用にコンパイルされた、ほぼ同一のバイナリが大量に存在します。これは、攻撃者がコマンドのコンパイルとパッケージ化を自動化する内部フレームワークを持っていることを強く示唆しています」
「交換可能なモジュール型コンポーネントを中心に構築されたコードベースと合わせて考えると、単なるスクリプトの寄せ集めではありません。成熟した、よく設計されたプラットフォームという印象を受けます」
CerealRunnerのコンポーネントには、暗号化された.NETプログラムと、その実行に必要な引数が含まれています。これらはホストのメモリ上で実行され、出力結果がCerealNeuronに返されます。
最終的に、CerealNeuronは出力を暗号化して攻撃者に送り返します。
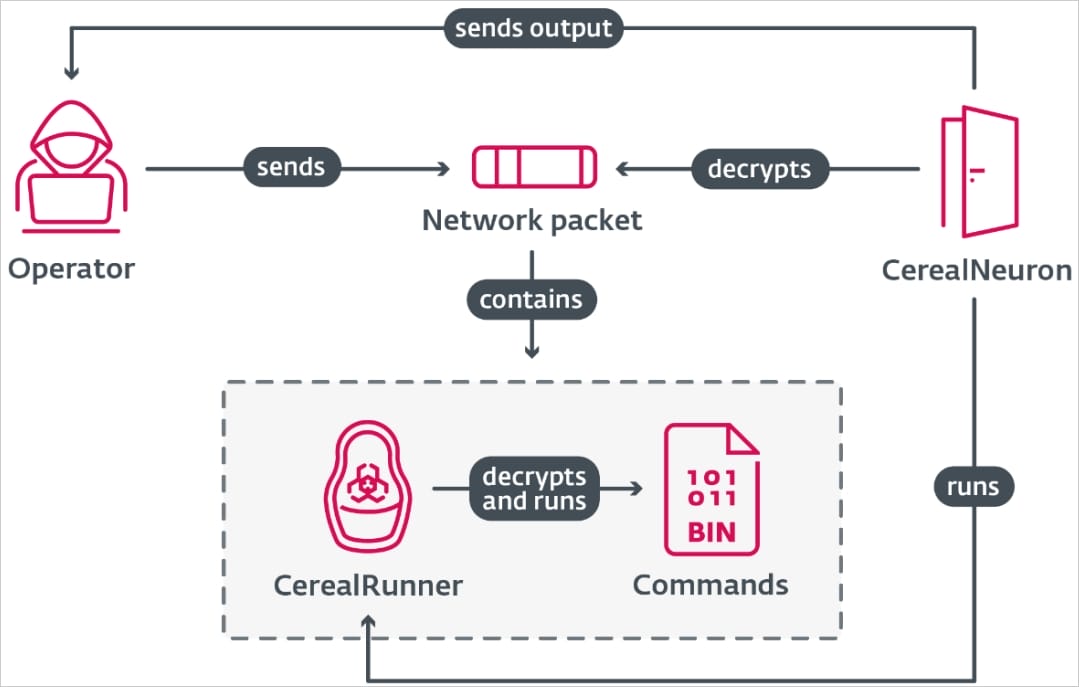
ESETによると、この攻撃では外部のコマンド&コントロール(C2)インフラは使われていませんでした。侵害されたExchangeサーバー自体が唯一の制御拠点になっていたということです。
研究者らはまた、CerealNeuronの亜種「CerealHermit」も発見しました。CerealHermitにはネットワーク機能がなく、ディスク上の暗号化されたファイルからコマンドを読み取ります。
CerealHermitは、Neuronに用いられているWebチャネルが使えなくなった場合の予備、つまり冗長化の仕組みとして機能する可能性があります。ただしESETは、攻撃者がHermitのコマンドファイルをどのようにサーバーへ置き、実行結果をどのように回収するのかについては説明していません。
研究者らは、Cerealの高度な隠蔽手法から、Turlaが.NETの実行技術を深く理解していることがうかがえると指摘しています。たとえば、.NETのネイティブイメージキャッシュを悪用して、正規のプロセス内でコードを実行する手法です。
ESETによると、Cerealツールセットは「長期にわたる秘匿性の高いサイバースパイ活動」のために設計されています。ディスク上の痕跡が小さく、検出やブロックされにくいインフラに依存している点が特徴です。
ESETはGitHubページで、侵害指標(IoC)の拡張リストを公開しています。