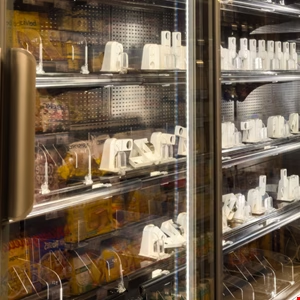
フランス全土の700のスーパーマーケット拠点で冷蔵設備の制御システムを狙った一連のサイバー攻撃は、イランのハッキング集団が主導したものでした。フランス当局が明らかにしました。
パリ検事正のロール・ベキュオー氏はSNS上で、10月11日から12日にかけて発生したこのサイバー攻撃について、捜査の結果、Shahid KavehおよびShahid Shoostariという2つのグループとの関連が判明したと述べました。いずれもイラン・イスラム革命防衛隊(IRGC)に属するエリート攻撃型サイバー部隊です。
フランスのコンピュータ緊急対応チーム(CERT-FR)は、11月9日に公表した技術的な攻撃元特定に関する通知の中で、Shahid KavehがCyberAveng3rs、Soldiers of Solomon、Mr. Soul、Cyber Isnaad Frontなど、ハクティビストを名乗る複数のグループと関係していると指摘しました。
反犯罪対策局(OFAC)と国内情報機関の国内治安総局(DGSI)の捜査官は、イラン国内の端末に関連するIPアドレスを特定しました。さらに、ハッカーが残した痕跡からペルシア語の単語も確認しています。
加えて、攻撃者が用いた技術・戦術・手順(TTP)は、Shahid Kavehによる過去の攻撃キャンペーンと一致していました。
CERT-FRは、今回のサイバー攻撃に関与したIRGCおよびShahid Kavehの幹部3人の名前も挙げています。
パリ検察当局は、このサイバー攻撃とその被害について、司法捜査を開始しました。
フランス、制裁措置などの対抗策を表明
フランス政府が11月9日に出した別の声明によると、パリはこのサイバー攻撃への対応として、外交面と制裁面の一連の措置を講じる方針です。
政府は、駐仏イラン大使を召喚し、攻撃に対する最も強い非難を正式に伝えると発表しました。
また、欧州の各パートナーに対し、フランスへのサイバー攻撃やその他の悪意あるサイバー活動に関与したとされるイランの個人・団体を対象に、追加制裁を導入するよう働きかける考えも示しました。
フランス政府は、サイバー上の脅威に対処するために必要かつ均衡がとれていると判断した場合には、公表するものも非公表のものも含め、さらなる措置を取る権利を留保すると強調しています。
フランス国内で初の国家主体によるサボタージュ目的のサイバー攻撃
フランスはこれまで、サイバー攻撃を特定の1カ国の仕業と断定することはほとんどありませんでした。今回の判断は、それだけに極めて重大です。
フランス政府は声明で次のように説明しています。「今回の攻撃は、規模と攻撃性の両面で前例のないキャンペーンです。フランス国内を対象に、純粋にサボタージュを目的として実行された初のサイバー攻勢となります」
この攻撃元の特定について、IllumioのパブリックセクターCTOであるゲイリー・バーレット氏は、フランスが欧州レベルでの制裁を目指していることにも「感銘を受けた」とコメントしました。
バーレット氏は次のように付け加えています。「制裁がどのような形になるのかはまだ明らかではなく、注目されます。ただ、こうした対応はもっと頻繁に行われるべきです。攻撃が公に非難され、怒りの声が上がっても、その後は何も起きないことがあまりに多いのが実情です。それでは、攻撃者に『やってもコストはほぼゼロだ』というメッセージを送ることになってしまいます」
CERT-FRの技術通知の中で、フランスのサイバー危機調整センター(C4)は、今回の攻撃は少なくとも2020年以降にIRGC関連グループの仕業とされてきた一連の事案に連なるものだと述べています。こうした事案には、2023年の風刺週刊紙シャルリー・エブドを狙った攪乱キャンペーンや、パリ2024オリンピック・パラリンピック競技大会に関連して2024年にフランスのデジタルディスプレイ企業を狙った攪乱キャンペーンが含まれます。
なお、11月上旬に発生したフランス血液事業団(EFS)へのサイバー攻撃は、今回の攻撃元の特定には含まれていません。
翻訳元: https://www.infosecurity-magazine.com/news/france-blames-iran-supermarket/