広く普及している中国語入力ツールが、知らぬ間に秘密裏のサイバースパイ活動の侵入経路となりました。高度な攻撃者がネットワークトラフィックを乗っ取り、スパイウェアフレームワーク「DarkVigil」を展開したのです。この侵入では、広範に導入されているデスクトップソフトの暗号化されていない更新の仕組みが悪用されました。その結果、アジアの主要な商業拠点で、数千人の企業ユーザーが気付かないうちに監視下に置かれました。ESETのセキュリティアナリストは、2026年7月にWindowsワークステーションを狙った活発な侵入を初めて検知しました。
DNSを悪用してブランドプロモーション機能を乗っ取る
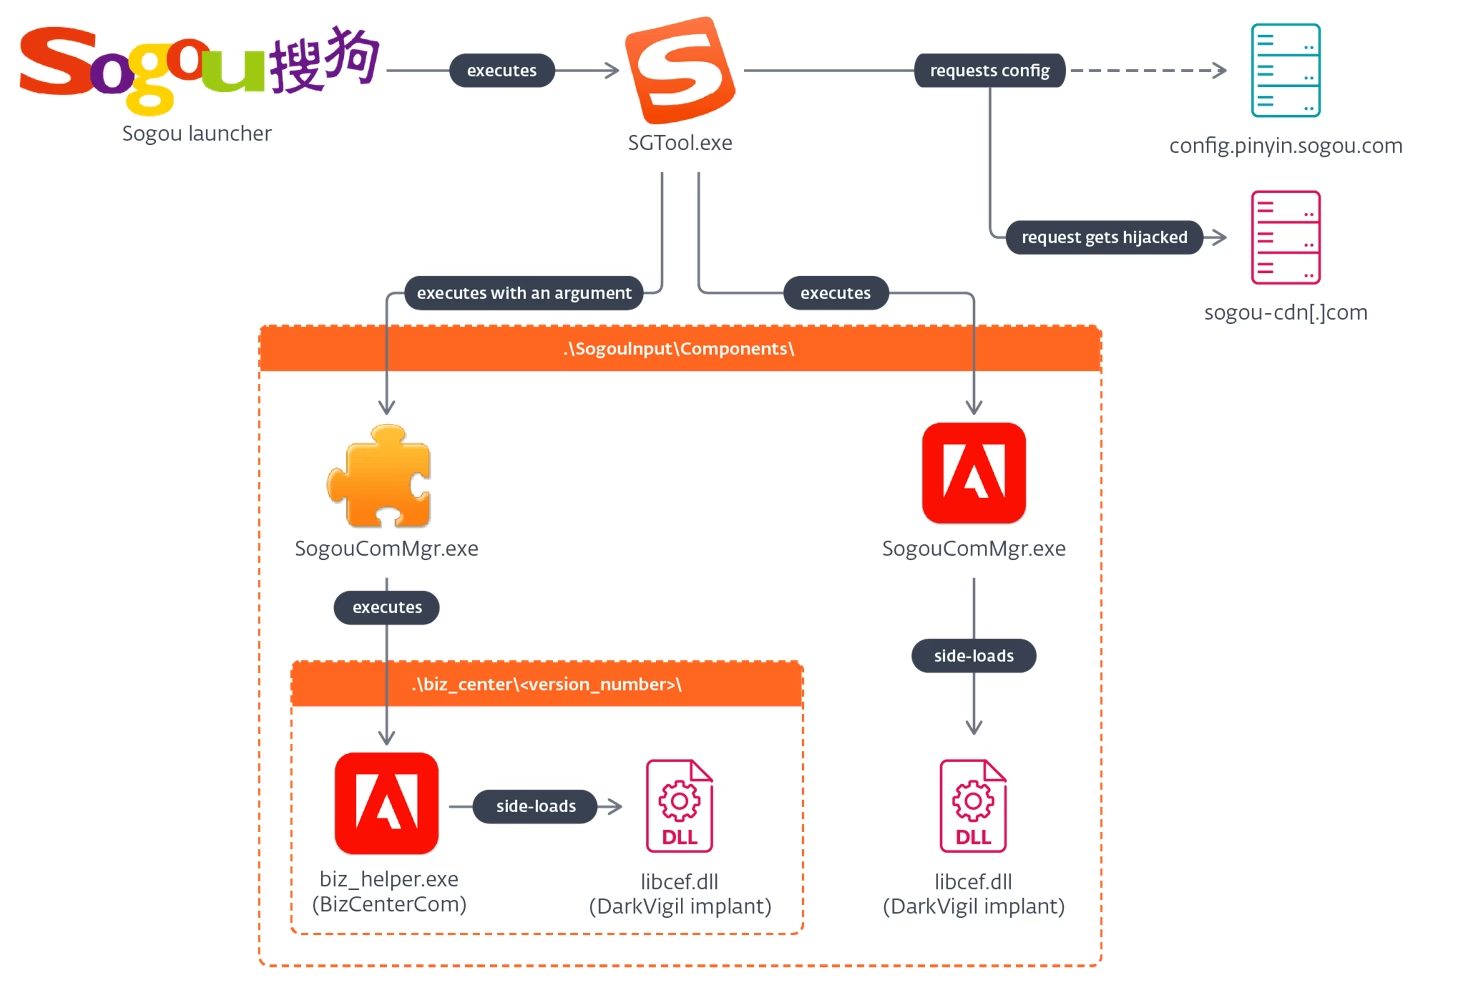
「SlippyNunchucks」と呼ばれる攻撃者は、巧妙なネットワーク誘導の手口でこのアプリケーションを侵害しました。具体的には、公式ドメインconfig.pinyin.sogou.comに対するDNS応答を偽装しました。補助コンポーネントのSGTool.exeが暗号化されていないHTTPでリクエストを送信していたため、偽のサーバーが問い合わせに直接応答できたのです。SlippyNunchucksによるSogou乗っ取りに関するESETの調査で詳述されているとおり、攻撃者は内部の辞書設定を容易に操作していました。
本来、この処理は予測変換の候補の横に表示される無害なプロモーション用アイコンを取得するものでした。しかし、偽の設定ファイルによって、デスクトップクライアントはリモートの実行可能アーカイブをダウンロードするよう指示されました。設定レコードは内部で暗号化されていたものの、開発者が暗号鍵をアプリケーションのバイナリ内にハードコードしていました。そのため、攻撃者は何の防御にも阻まれることなく、設定マニフェストを復号し、偽造できました。
DarkVigilによるDLLサイドローディングの悪用
破損した設定により、Sogouは正規の署名付きAdobe製実行ファイルと、悪意を仕込んだライブラリをダウンロードしました。具体的には、攻撃者は改ざんしたlibcef.dllファイルをローカルの管理者ディレクトリに配置しました。正規の実行ファイルが起動すると、従来型のDLLサイドローディング手法により、偽のライブラリが読み込まれます。さらにこの攻撃グループは、設定ペイロード内に一致するMD5チェックサムを算出して埋め込み、ローカルの検証チェックを回避しました。
アジア全域に及ぶスパイ活動の範囲
テレメトリーからは、タイ、日本、ベトナム、オマーン、スリランカ、香港にまたがる広範な侵害が確認されました。加えて、このスパイキャンペーンは、東南アジア全域で事業を展開するオンラインゲーム企業を重点的に狙っていました。展開されたDarkVigilのペイロードは、20以上の動作プラグインを備えたモジュール型の.NET製監視プラットフォームです。さらに、このバックドアは独自のDMTPプロトコルを使ってコマンドサーバーと通信します。
CVE-2026-120422のパッチ適用と防御強化
セキュリティ機関は、この深刻な通信上の欠陥をCVE-2026-120422として登録しました。CVSSスコアは8.9の高い評価です。責任ある脆弱性開示を受け、TencentはSogou入力メソッドのバージョン16.10を公開しました。管理者は、Sogou拼音の公式セキュリティ変更履歴で、これらの改善内容を確認できます。パッチ適用後のソフトウェアは、暗号化されたHTTPS通信と、厳格なデジタル証明書の検証を強制します。
とはいえ、防御担当のエンジニアは、SGTool.exeのメンテナンスプロセスに対する追加の強化策も推奨しています。ワークステーションでは、厳格なファイル形式の検証を強制し、アプリケーションフォルダー内でのファイル作成権限を制限する必要があります。ディレクトリの境界が明確に定められていなければ、ローカルのバックグラウンドユーティリティは任意のファイル書き込み攻撃に対して脆弱なままです。最終的には、検証済みのソフトウェア更新を適用することが、執拗なネットワーク操作からエンドポイントの完全性を守ることにつながります。
翻訳元: https://meterpreter.org/sogou-input-method-malware/