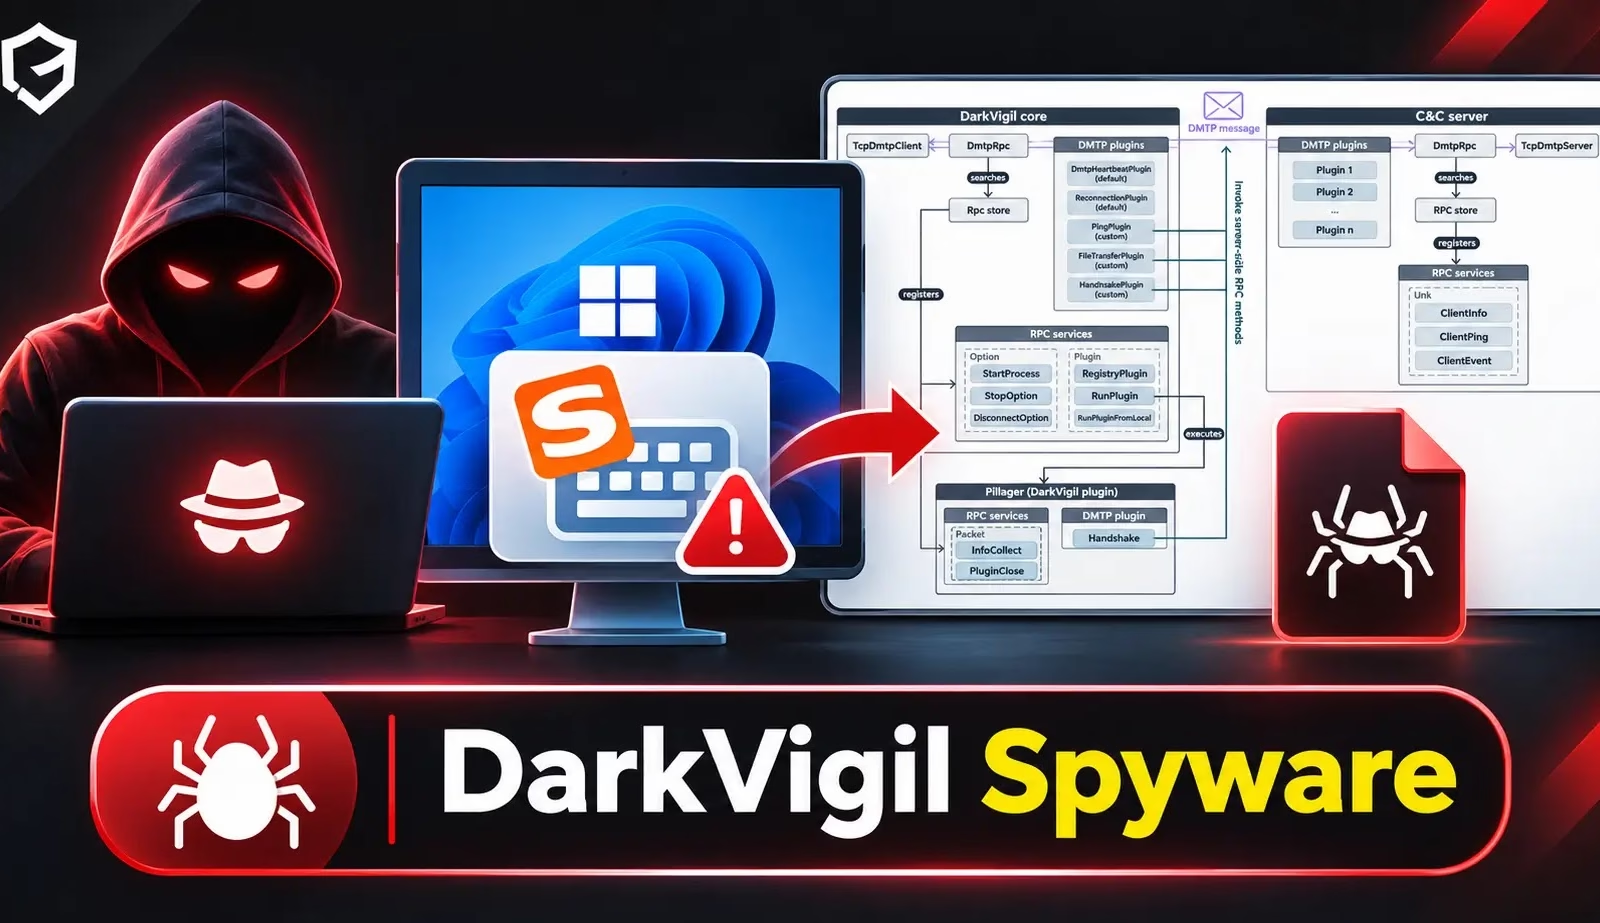
ESET Researchによると、中国系の脅威アクター「SlippyNunchucks」が、Sogou入力メソッド(Sogou Input Method)の更新に見せかけたリクエストを乗っ取り、スパイウェア「DarkVigil」を配布しました。被害者は香港、タイ、日本、ベトナム、オマーン、スリランカにいました。
ESETは2025年からDarkVigil(別名FDMTP)を追跡しています。FDMTPは2024年にTrend Microが初めて報告したもので、Earth Pretaのキャンペーンで補助的な制御ツールとして使われていました。ESETは、SlippyNunchucksはEarth Pretaとは別のグループであり、Mustang Pandaとの重複は確認されなかったとしています。
このグループは、QuickFox、QingTalk、MiYunChat、SoftCam、tawk.toなど、複数の中国製アプリを悪用してきました。FortinetはQuickFoxのサプライチェーン侵害を報告しています。この侵害は少なくとも2025年8月から続き、QuickFoxがv3.59.6で悪意あるコードを削除するまで行われていました。2026年7月1日、ESETはSogouのコンポーネント「SGTool.exe」がDarkVigilを起動する事例を確認しました。
複数の国に被害者がいたことから、当初はエクスプロイトが疑われました。しかしESETが調べたところ、実態はDNSハイジャックでした。SogouのSGTool.exeは、ブランド宣伝機能に関連するアイコンを取得するため、config.pinyin.sogou[.]comへ暗号化されていないHTTPリクエストを送信します。
攻撃者はこのドメインを自らのサーバー(47.239.250[.]102と47.237.122[.]175)に向け、悪意ある設定を返させていました。
ESETは、DNS操作がどこで行われているかは把握していません。侵害されたルーターやISPレベルでの傍受が疑われます。この設定により、SGTool.exeはsogou-cdn[.]comから2つのファイルをダウンロードします。
攻撃者はMD5値を自らのファイルに合わせて設定していたため、整合性チェックを通過しました。AdobeのバイナリはSogouComMgr.exeとして保存されます。Sogouはこのファイルを、コンポーネント管理のために起動します。
その後、libcef.dllをサイドローディングしてDarkVigilを実行します。第2の経路では、予備としてBizCenterComコンポーネントフォルダーを利用します。どちらの経路も、永続化にSogou自身のワークフローを再利用しています。
ESETは2026年9月11日にこの脆弱性をTencentに報告しました。Tencentはバージョン16.10で修正し、リクエストをHTTPSに移行するとともに、証明書ピンニングを追加しています。
ESETのCNAはCVE-2026-120422を割り当てました。ユーザーはSogou入力メソッドを16.10以降に更新する必要がある、とwelivesecurityは伝えています。
DarkVigilは、コマンド&コントロール(C2)にDuplex Message Transport Protocolを使います。これにより、サーバーはレジストリに保存されるプラグインを送り込めます。
ESETは、このグループが中国政府の監視目的に沿って活動していると、高い確度で評価しています。注目すべき標的の1つは、スリランカ、香港、フィリピンでオンライン賭博を運営する事業者でした。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試す
翻訳元: https://cyberpress.org/sogou-exploit-installs-darkvigil/