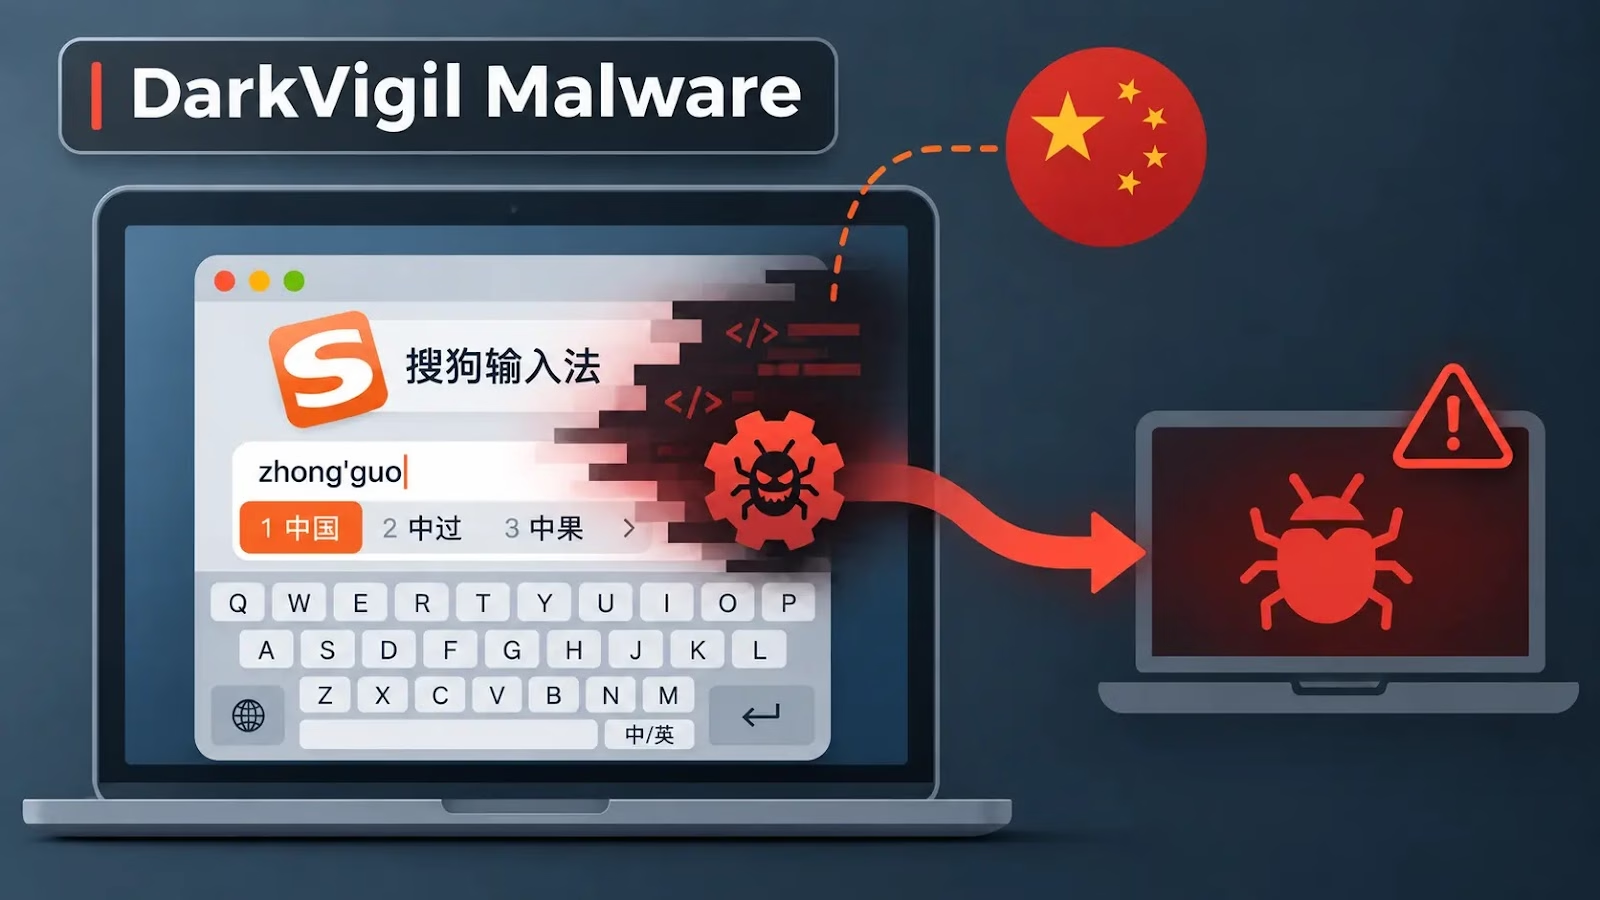
中国系のスパイ集団が、中国で最も広く使われているキーボードアプリの一つ「Sogou Input Method」の更新通信を悪用し、被害者のマシンに「DarkVigil」インプラントをひそかにインストールしていました。
このグループを「SlippyNunchucks」として追跡しているESET Researchが、2026年11月4日に調査結果を公表しました。Sogouを所有するTencentは、バージョン16.10でこの脆弱性を修正済みです。
2026年7月1日以降、香港、タイ、日本、ベトナム、スリランカ、オマーンの被害者が、キーボードの使用中にDarkVigilに感染しました。被害地域が広範囲に及ぶことから、当初はエクスプロイトの存在が疑われました。
Study Security
しかしESETが突き止めたのは、アプリが暗号化されていないHTTPを使用している点を突いたDNSハイジャックでした。DNSの改ざんがどこで行われているかは、まだ分かっていません。ESETは、侵害されたルーターか、ISPレベルでの通信傍受を疑っています。
このグループは少なくとも2023年9月から活動しています。DarkVigilは「FDMTP」としても知られ、TouchSocketフレームワークで構築された、20以上のプラグインを備えるモジュール型の.NETツールセットです。
Trend Microは2024年、Earth Preta(Mustang Pandaとも呼ばれる)が使う補助的な制御ツールとして、FDMTPを初めて文書化しました。ESETはこの関連性を否定しており、Mustang Pandaとの重複は確認されていないと報告しています。
主な被害者には、スリランカ、フィリピン、香港でオンラインカジノ事業を展開する事業者、ドバイのインターネットカフェ、デンマークの学生などが含まれます。ESETは、ギャンブル関連を狙った点は、北京が進める東南アジアの詐欺組織への取り締まりと合致すると指摘しています。
DarkVigilマルウェアキャンペーン
Sogouのコンポーネント「SGTool.exe」は、config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php に設定情報を要求します。
このリクエストは、アプリのブランド語彙プロモーション機能に関するもので、緑の新芽のバッジなどのアイコンを取得します。ESETは、このホストにあるエンドポイントのうち20個について、ドメイン自体はHTTPSに対応しているにもかかわらず、アプリが平文のHTTPでアクセスしていることを確認しました。
攻撃者は被害者のネットワーク上で、このドメインを47.239.250[.]102または47.237.122[.]175にあるステージングサーバーに名前解決させていました。これらのサーバーは、MD5値を書き換えた偽のAES暗号化設定を返したため、整合性チェックを通過しました。
この設定により、SGTool.exeはsogou-cdn[.]comから2つのファイルをダウンロードします。1つは、正規の署名付きAdobe Licensing WF Helperをbiz_helper.exeに名前変更したもの、もう1つは悪意あるlibcef.dllです。
ペイロードは、Sogou自身のワークフローで実行されるよう配置されていました。ある経路では、AdobeのバイナリがSogouComMgr.exeを置き換えるため、コンポーネントのインストールや読み込みのたびに起動し、DLLがサイドロードされます。
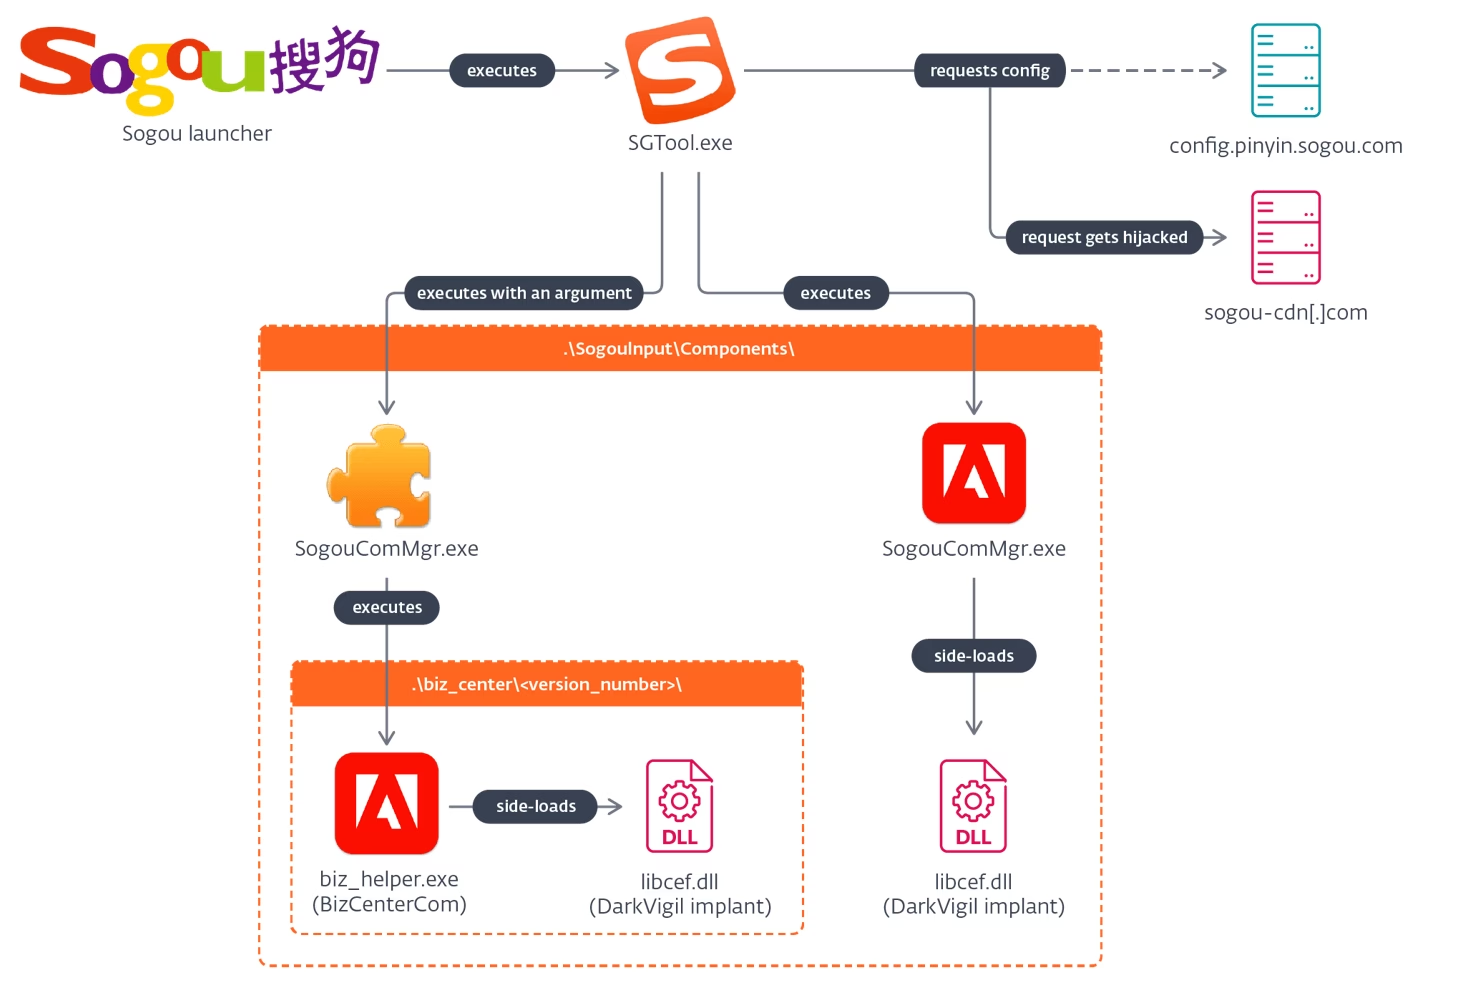
もう一つの経路では、ファイルをbiz_centerディレクトリに置き、BizCenterComコンポーネントの読み込み時に実行させます。攻撃者は別途、永続化の仕組みを用意する必要がありません。ただしESETは、どちらの方法でもソフトウェアがクラッシュする可能性があると指摘しています。
ESETの研究者によると、DarkVigilはDuplex Message Transport Protocol(DMTP)で通信します。DMTPはTCP、UDP、HTTP、WebSocket、名前付きパイプ上で動作できます。
逆方向のリモートプロシージャコール設計により、サーバーとインプラントが互いのメソッドを呼び出せます。
サーバーはプラグインを送り込み、圧縮した状態でレジストリのHKCU\Software\Microsoft\IMEに保存したうえで、メモリ上に読み込みます。プラグインは、クライアントを中継役としてサーバーに到達します。
ハンドシェイクには既定のトークン「Dmtp」が使われ、パケットはマジックバイト「dm」で始まります。
Sogouを狙った今回の作戦は、QuickFoxのサプライチェーン攻撃に続くものです。Fortinetによると、少なくとも2025年8月から確認されているトロイの木馬化されたQuickFox VPNおよびゲームアクセラレーターのインストーラーは、FDMTPを展開する前にプロセスベースのガードレールを実行していました。
Fortinetのレポートは、以前のFDMTPキャンペーンがサイドロードにSogou Pinyinのコンポーネント「biz_render.exe」を使っていたことにも触れています。Sogouをめぐっては、Citizen Labによる暗号化の欠陥の分析や、Gen Threat LabsによるCVE-2026-51990の開示など、これまでにも注目が集まっていました。
ESETは9月11日にこの脆弱性を報告し、Tencentは9月21日に受領を確認しました。Tencentのバージョン16.10では、該当するリクエストをHTTPSに移行し、証明書ピンニングを有効にしています。
ESETのCNAは11月2日にCVE-2026-120422を割り当てました。ユーザーは直ちにSogou Input Methodを更新してください。
防御側は、sogou-cdn[.]com、2つのステージングIP、Sogouのディレクトリ内に置かれた名前変更後のbiz_helper.exe、想定外のlibcef.dllファイルを探すべきです。あわせて、ルーターとDNS設定の保護も求められます。
IOC(侵害指標)
| IP | ドメイン | ホスティングプロバイダー | 初確認 | 詳細 |
| N/A | blog.wangmengfun[.]top | N/A | 2026‑07‑08 | DarkVigilのブートストラップ用ドメイン。 |
| N/A | update.mssproxy[.]net | N/A | 2026‑08‑06 | DarkVigilのブートストラップ用サーバー。 |
| N/A | img.fusfun[.]top | N/A | 2026‑08‑06 | DarkVigilのブートストラップ用サーバー。 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに統合。
Audit Security
翻訳元: https://gbhackers.com/darkvigil-malware-campaign/