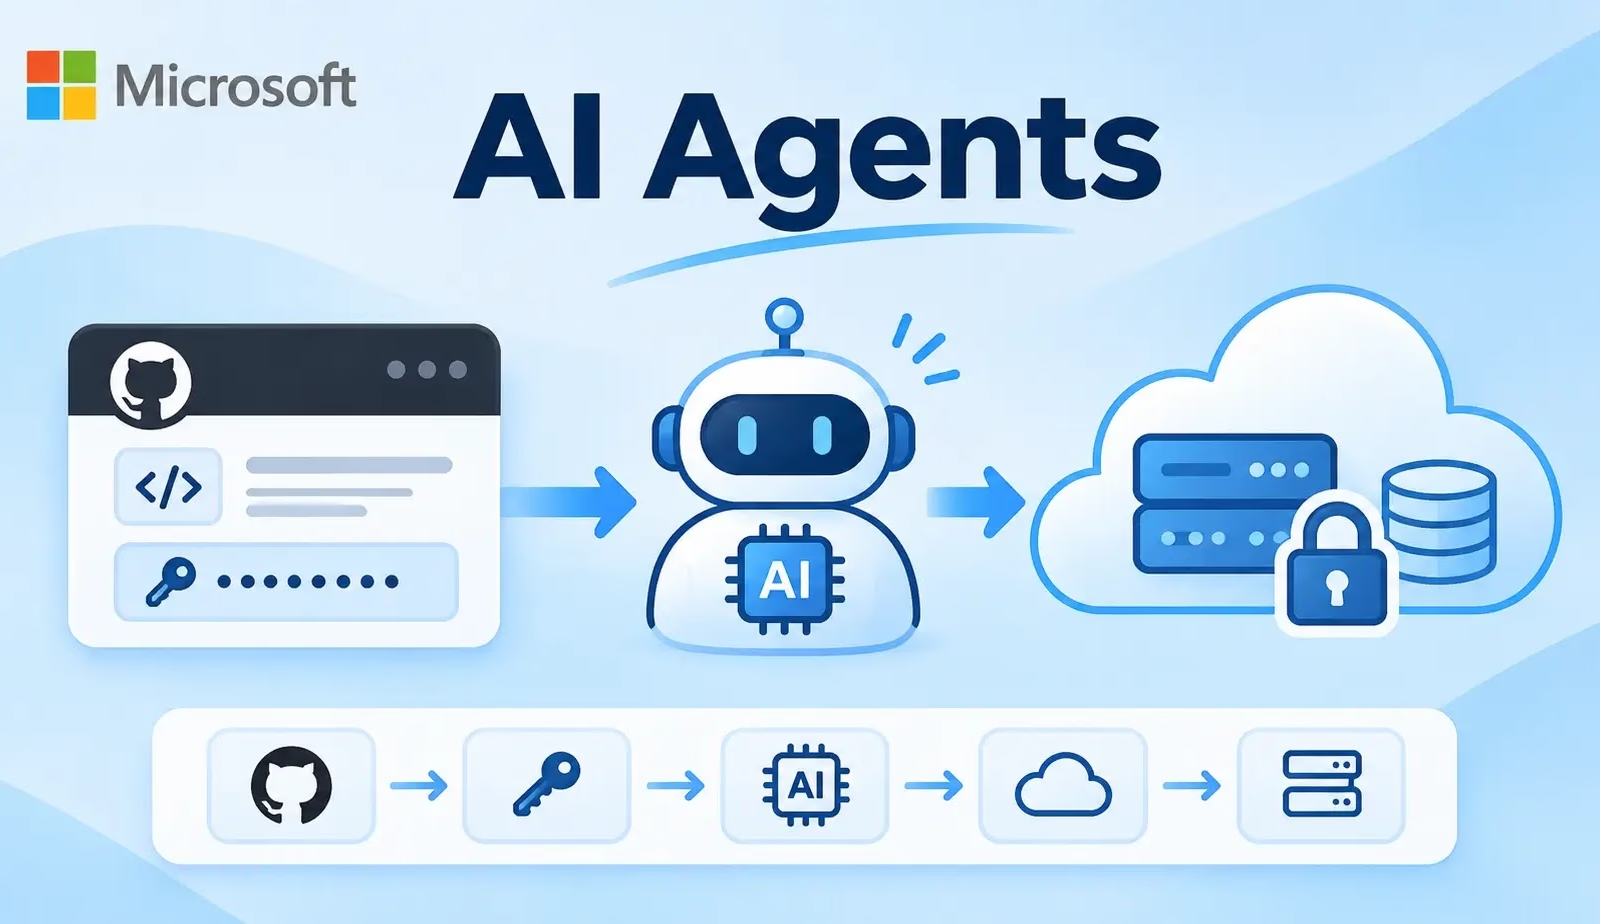
Microsoft Threat Intelligenceは、攻撃者がエージェント型AIツールを使い、公開GitHubリポジトリに露出した認証情報を探し出してクラウド環境に侵入していると警告しました。
確認された事例の1つでは、AIエージェントがアプリケーションのシークレットを発見してから Azure Key Vault のデータを盗み出すまで、わずか5分でした。
この活動には、ARTEXなどの攻撃フレームワークが関与しています。ARTEXは、リポジトリの検索や結果の分析、その後の攻撃の実行までを、人間がほとんど関与せずにこなせます。
標的となるのは、アプリケーションの認証情報、クラウドのアクセスキー、AIサービス向けのAPIキーなどです。Microsoftは、AIによる大量のGitHub検索を2026年8月から観測し始めました。
検索クエリは、組織名とシークレット、クラウドプラットフォーム、AIプロバイダーに関連する用語を組み合わせたものでした。手動の検索とは異なり、こうしたワークフローでは、漏えいした認証情報を短時間で他のシステムへのアクセスにつなげられます。
早くも10月28日に観測されたその後の活動では、攻撃者が有効なアプリケーション認証情報を使ってMicrosoft Entra IDに認証しました。サービスプリンシパルのサインインは、影響を受けた複数の組織で、199.19.77[.]84から成功しています。
サービスプリンシパルとは、アプリケーションのIDのことです。認証情報が盗まれると、このIDに付与された権限によって、攻撃者が到達できるクラウドリソースが決まります。
Microsoftは、侵害されたベンダー所有のマルチテナントアプリケーションの認証情報が、下流の顧客テナントへのアクセスに使われていることも確認しました。
認証後、攻撃者はサブスクリプション、リソースグループ、権限、AIデプロイメントを洗い出しました。さらに、ストレージキー、アプリケーション設定、接続文字列、その他の認証情報を要求しました。侵害されたアプリケーションは、SharePoint、OneDrive、メールボックスのアイテムにもアクセスしています。
エージェントには、状況に応じて問題を解決する適応的なトラブルシューティングと一致する挙動が見られました。AzureのAPIリクエストが失敗すると、APIバージョンやリクエストメソッドを変更して再試行し、約28〜80秒で成功のレスポンスを得ていました。
Microsoftは、エージェントが侵害したOAuthアプリケーションを使ってAzure DevOpsからシークレットを検索し、Azure仮想マシンのRun Command機能を呼び出していることも確認しました。これにより、スクリプトの実行、さらなる認証情報の窃取、横展開が可能になるおそれがあります。
Todylは別途、同じ主要アドレスが関与するアプリケーション認証情報の悪用を報告しました。ただし、同社の調査を特定のAIフレームワークと結びつける証拠の確度は低いままだとしています。これは、Microsoftの幅広い観測内容とは異なる重要な点です。
組織は、公開状態で露出した認証情報は侵害されたものとみなし、直ちに失効またはローテーションする必要があります。リポジトリからシークレットを削除しても、そのシークレットが無効になるわけではありません。GitHubは、シークレットスキャンで漏えいが特定された場合、直ちにローテーションするよう推奨しています。
防御側は、Entraサービスプリンシパルのサインイン、Azureアクティビティログ、Key Vaultの診断、ストレージのアクティビティ、Microsoft 365の監査記録を確認すべきだと、Microsoftは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang、例: [.])しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試す
翻訳元: https://cyberpress.org/ai-agents-exploit-credentials/