攻撃者がエージェント型AIフレームワーク「ARTEX」を使い、露出したGitHubの認証情報を発見して、クラウド環境を短時間で侵害しています。
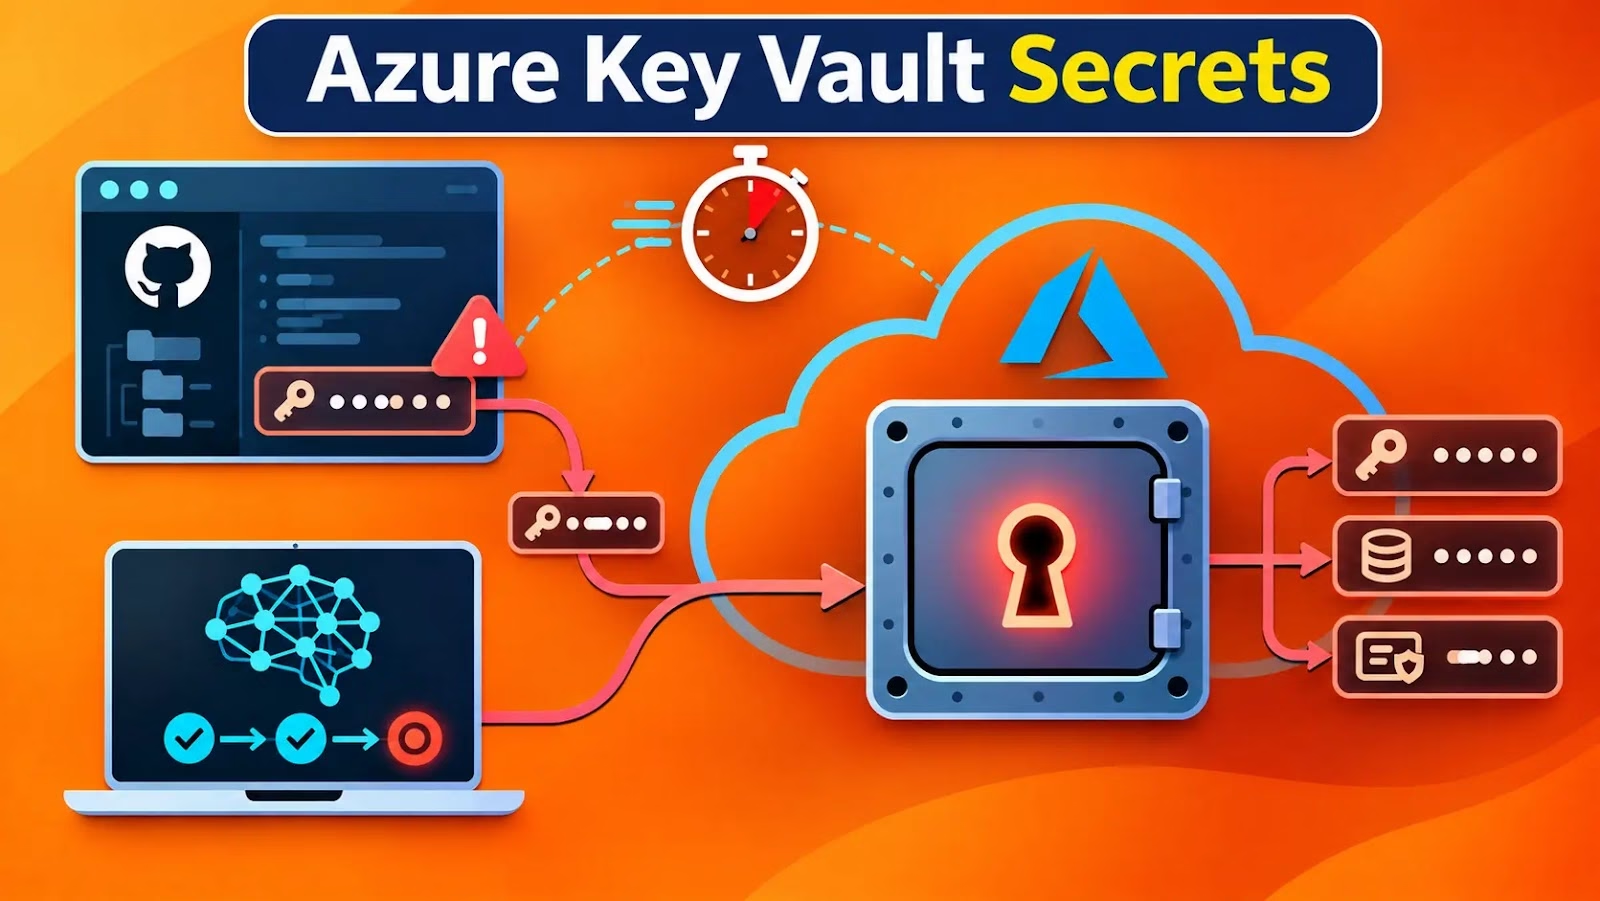
ある侵入事例では、AIエージェントがGitHubでアプリケーションのシークレットを検索し始めてから、Azure Key Vaultのデータを外部に持ち出すまで、わずか5分でした。
この攻撃活動は、おなじみの攻撃の流れを大幅に短縮します。漏洩した認証情報の発見、アクセスの検証、リソースの把握、さらなるシークレットの窃取という一連の工程です。
従来は攻撃者が各段階を手作業で調整する必要がありました。ARTEXのエージェントは調査結果を分析し、人間の介入をほとんど受けずに後続の行動を実行します。
Microsoftは2026年8月、大量のGitHub検索を観測し始めました。検索クエリは、組織名と、認証情報、クラウドサービス、AIプロバイダーを示すキーワードを組み合わせていました。
標的にはOAuthアプリケーションのシークレットや推論APIキーが含まれていました。企業のインフラだけでなく、有料のAIリソースも危険にさらされる可能性があります。
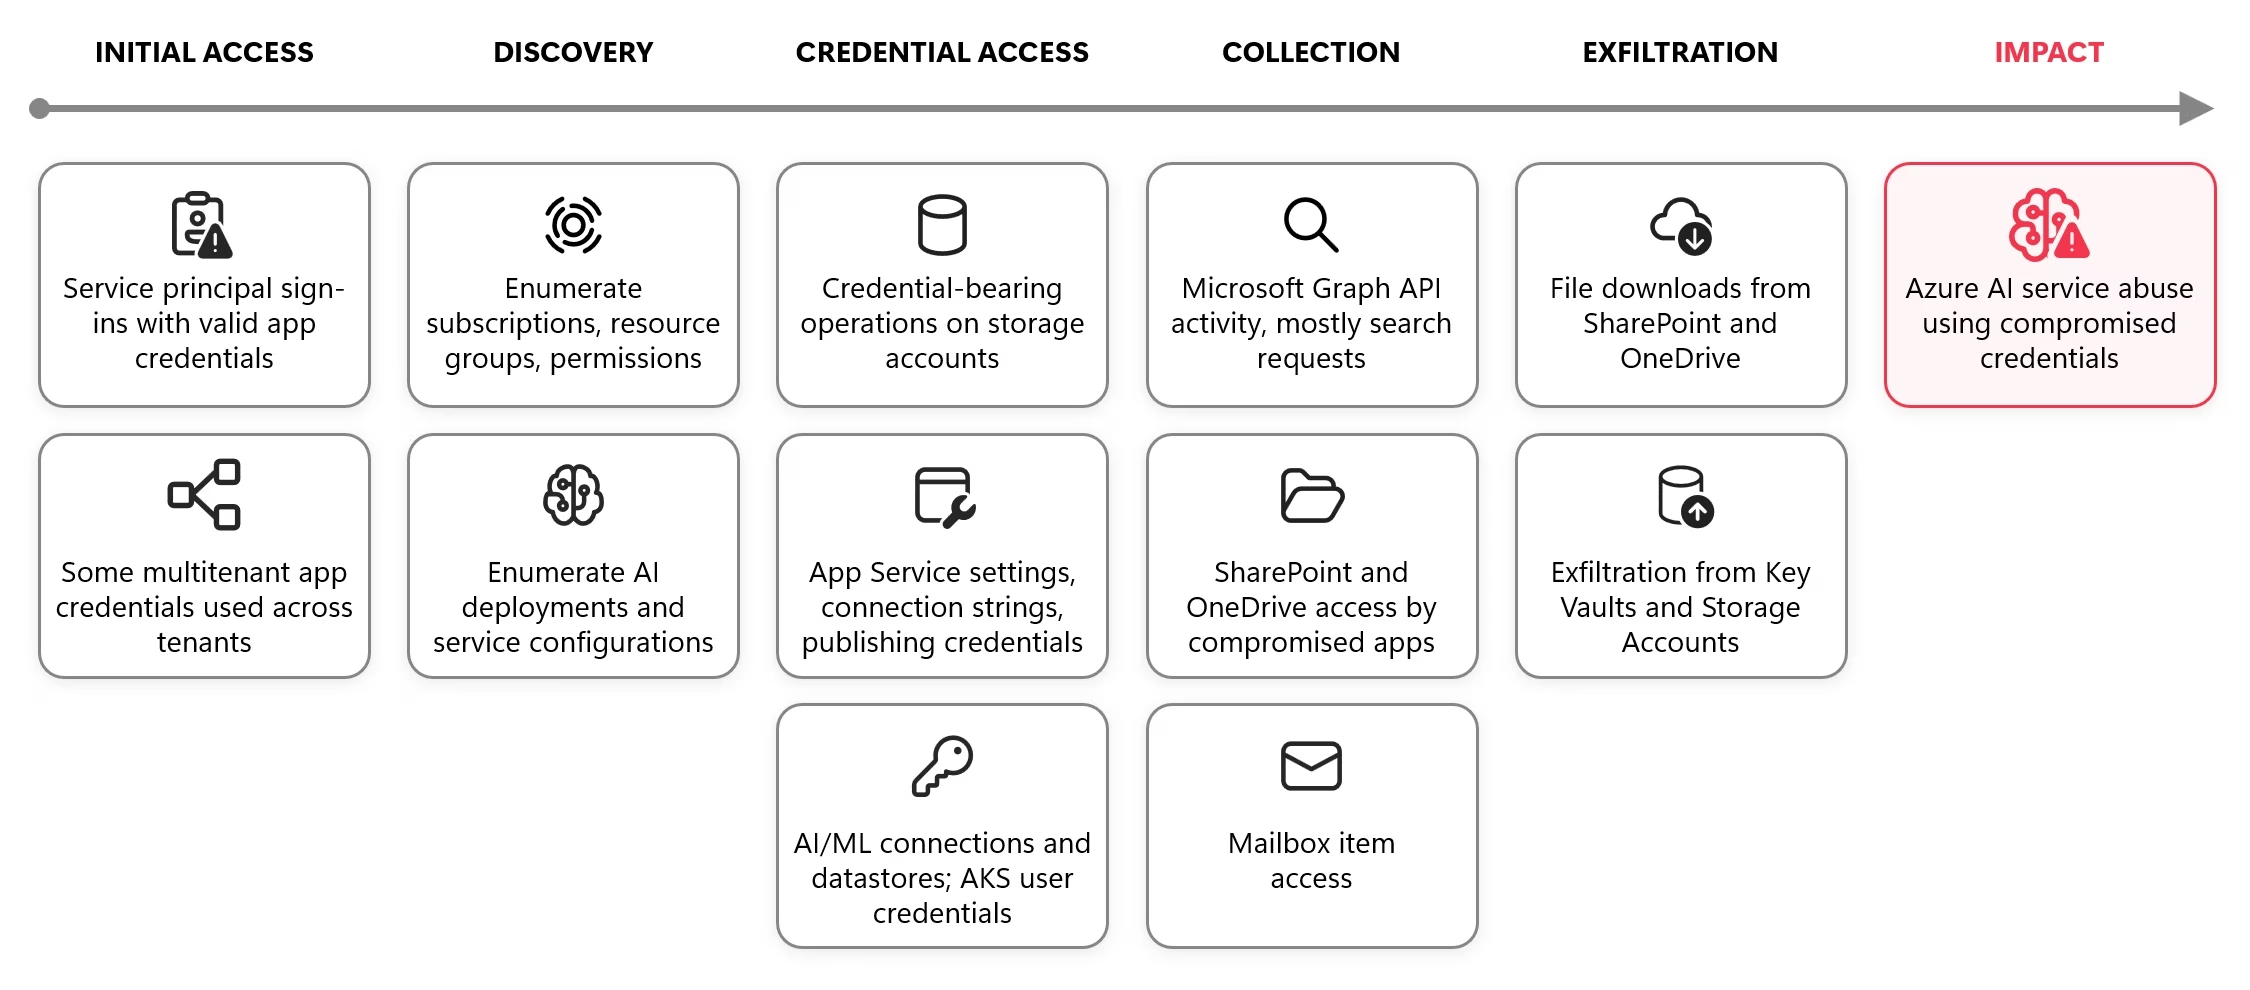
10月28日には早くも後続の活動が確認されています。IPアドレス199.19.77[.]84から、複数のアプリケーションとテナントにわたり、Microsoft Entraのサービスプリンシパルによるサインインが成功していました。
サービスプリンシパルはアプリケーションのIDに相当します。攻撃者は、侵害したソフトウェアにすでに割り当てられている権限の範囲内で、プログラムによるアクセスが可能になります。
盗まれた認証情報が、ベンダーが運用するマルチテナントアプリケーションのものだったケースもあります。その場合、被害は下流の顧客にまで及びます。
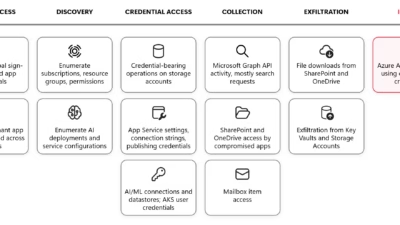
標的には、ストレージアカウントキー、App Serviceの設定、接続文字列、公開用認証情報、機械学習の接続情報、Azure Kubernetes Serviceのユーザー認証情報が含まれていました。
侵害されたアプリケーションは、SharePoint、OneDrive、メールボックスのアイテムにもアクセスしました。Microsoft Graphの検索は、価値の高いコンテンツの特定に使われました。
エージェントはAzure VMのRun Commandも悪用しました。Microsoftの文書によると、この機能は仮想マシンエージェント経由でスクリプトを実行します。侵害されたクラウド権限が、WindowsやLinuxのワークロード内でのコード実行につながり得ることがわかります。
Microsoftの研究者によると、攻撃者は機密情報を要求する前に、Azureのサブスクリプション、リソースグループ、権限、AIデプロイメント、サービス構成を列挙していました。
Azure Key Vaultのシークレット
Microsoftは、状況に応じて試行錯誤する動きと一致するAPIリクエストの連続を記録しました。Key Vaultのメタデータ取得は当初失敗しています。データプレーンのAPIバージョンを、Azure Resource Managerのエンドポイントに誤って組み合わせていたためです。
約28秒後、ARM APIバージョン2023-07-01を使って修正したリクエストが成功しました。
Azure SQLのファイアウォール列挙とApplication Insightsのクエリでも、失敗後に同様の修正が行われました。それぞれ約60秒後、約80秒後のことです。
これらの一連の動作から、エージェントは最初のエラーで止まらず、技術的なパラメーターを調整していたことがわかります。
Todylも、同じ主要IPアドレスが関与するアプリケーション認証情報の悪用を報告しています。
ただしTodylは、AIの関与を低い確度で評価しており、特定の攻撃フレームワークも特定していません。MicrosoftによるARTEXの観測とは、この点で重要な違いがあります。
Microsoftは以前、ConnectWiseの侵害において、中国と関係のある攻撃グループ「Storm-0940」がARTEXを使用していたと報告しています。この別件の帰属を、今回の認証情報窃取の活動に自動的に当てはめるべきではありません。
組織は、露出した認証情報を直ちに失効またはローテーションする必要があります。リポジトリの内容を削除するだけでは、認証情報は無効になりません。
GitHubのシークレットスキャンはリポジトリの履歴を調べます。一方、公開情報の監視によって、組織外のリポジトリでシークレットを漏洩させている社員を特定できます。
Azure DevOpsのシークレットスキャンとプッシュ保護も、コミットされた認証情報への追加の対策になります。ただし、対応するパターンやライセンス要件には制限があります。
Cybersecurity news
対応担当者は、サービスプリンシパルのサインイン、Key Vaultの読み取り、ストレージのダウンロード、Graphのアクティビティ、アプリケーション認証情報の変更を調査すべきです。
侵害されたKey Vaultからアクセス可能だったシークレットはすべて、ローテーションが必要です。最初に露出した認証情報だけでは足りません。
Microsoftは、アプリケーションをマネージドID、またはワークロードIDフェデレーションへ移行するよう推奨しています。コードに埋め込まれた再利用可能なシークレットへの依存を減らすためです。
最小権限の設定と、ワークロードに着目したアクセス制御により、盗まれたアプリケーションIDが到達できる範囲を限定できます。
平均対応時間(MTTR)を21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに統合。
翻訳元: https://gbhackers.com/azure-key-vault-secrets/