要点
Microsoftの研究者は、攻撃者がエージェント型AIの攻撃フレームワークを使い、公開GitHubリポジトリ内に露出した認証情報を探し出していることを発見しました。確認されたあるケースでは、自律型ツールがコードのスキャンからAzure Key Vaultのデータ窃取まで、わずか5分で到達しています。さらにこれらの自動化ツールは、人手を介さずに、複数のクラウド環境で後続のID悪用を実行します。
侵入で何が起きたのか
Microsoftは2026年8月以降、攻撃者が公開コードリポジトリに対して大量の検索クエリを送信していることを検知しました。Microsoft Threat Intelligenceが公表した、エージェント型AIツールを使う攻撃者に関するアドバイザリーによると、攻撃者は組織名とクラウド認証情報を組み合わせて検索していました。開発者が誤ってシークレットをGitHubにコミットすると、自律型システムがそのキーを即座に見つけ出します。
Microsoftは「少なくとも1件では、AIエージェントがGitHubのシークレットスキャンからAzure Key Vaultのデータ窃取まで、わずか5分で進んだことを確認した」と述べています。さらにエージェント型AI攻撃フレームワークによる攻撃は、2026年10月28日には有効なサービスプリンシパルの認証情報にまで及びました。攻撃者はIPアドレス199.19.77.84から接続し、企業のMicrosoft Entra IDテナントにアクセスしています。その結果、侵入者はベンダーが所有するマルチテナントアプリケーションを悪用し、下流にある顧客のシステムを侵害しました。
適応型のクラウド悪用
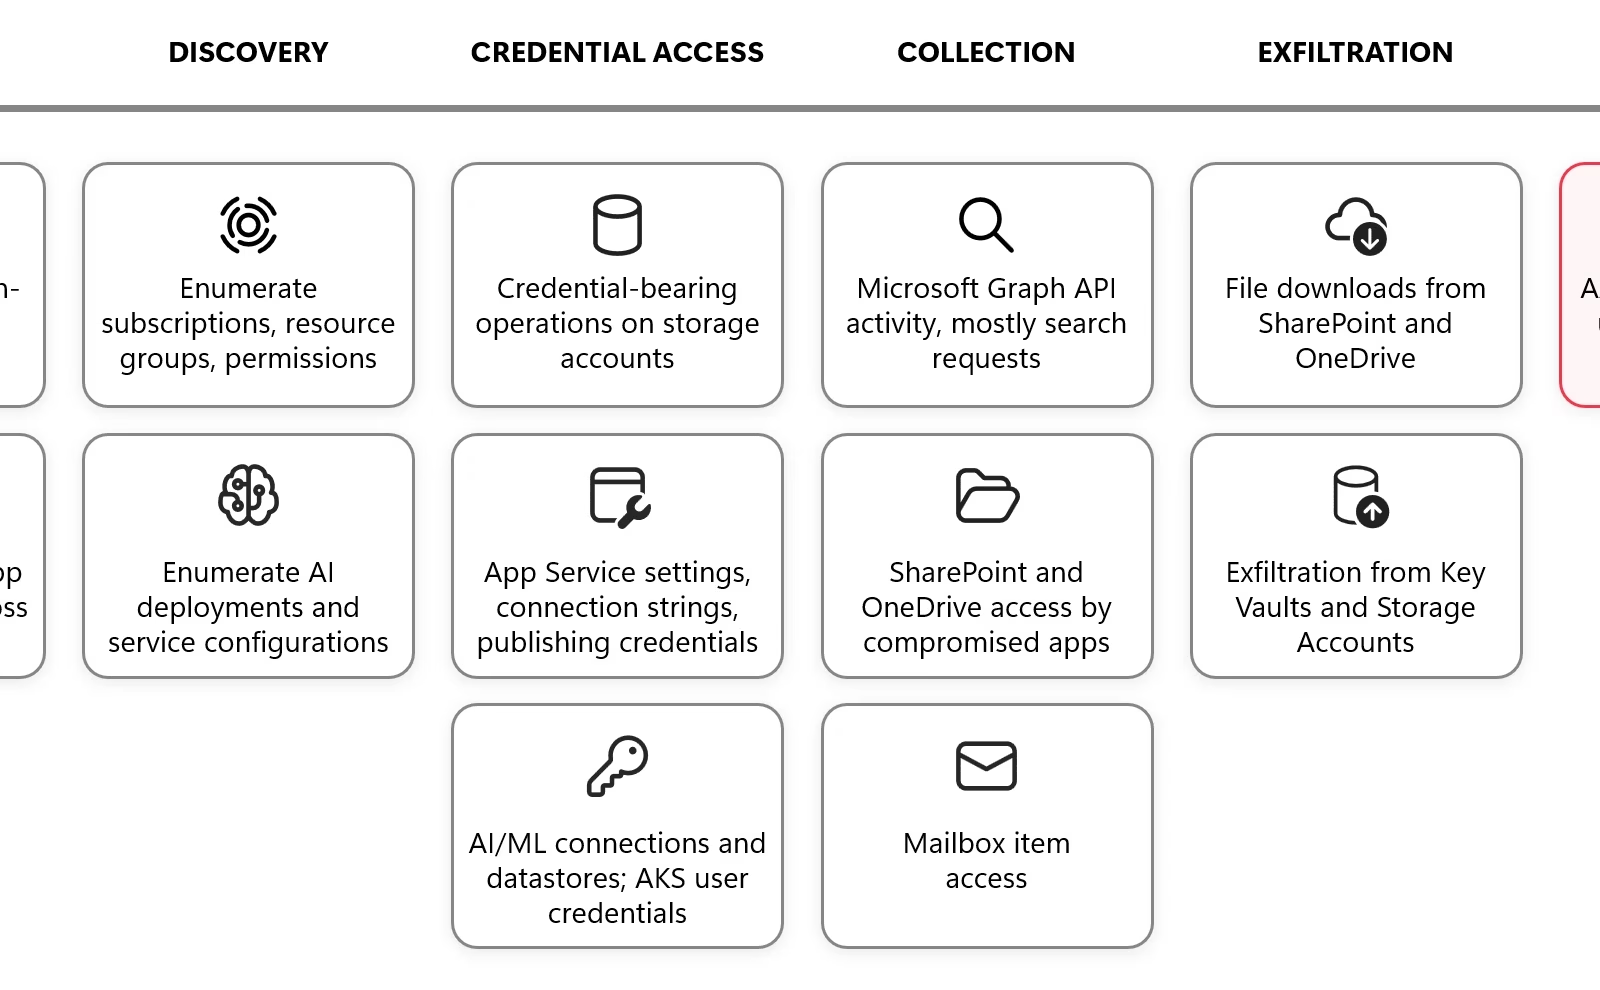
侵入の過程で、自律型ツールは柔軟な問題解決能力を見せました。Azure Resource ManagerがHTTP 400エラーでリクエストを拒否すると、ツールは自動的にパラメーターを調整しました。たとえば、Key Vaultのシークレット列挙に最初に失敗した後、エージェントは28秒以内にAPIバージョン2023-07-01へ切り替えました。この調整により、ただちにHTTP 200の成功応答が返っています。
加えて攻撃者は、Azure SQLサーバーやApplication Insightsのエンドポイントに対しても、80秒以内に同様の自動修正を行いました。一方、調査担当者はIPアドレス65.87.223.26から悪意のある操作を検知しました。この操作はシェルコマンドを注入し、App Serviceのトークンを収集するものでした。セキュリティベンダーのTodylは、同じネットワークアドレスを発信元とする一致する活動を独自に確認しています。
活動の背後にいるのは誰か
Microsoftは、これらの攻撃を国家支援型グループやサイバー犯罪グループなど特定の組織に帰属させていません。ただしアナリストは、攻撃者がARTEXのようなエージェント型AI攻撃フレームワークを利用していると断定しています。レポートは「この活動は、ARTEXを含むエージェント型AIのペネトレーションテスト用フレームワークによって、攻撃者が攻撃チェーンのあらゆる段階を加速させている現在の傾向を示している」と説明しています。
CrowdStrikeの過去の脅威レポートも、世界各地の標的に対するスパイ活動でARTEXが使われたことを記録しています。今回のキャンペーンで攻撃者は、オープンソースのコンポーネントと商用の言語モデルのサブスクリプションを組み合わせ、スキャンのパイプラインを運用していました。そのため、少人数のグループでも、従来は大規模な人手が必要だった広範な偵察活動を実行できます。
影響とクラウドリソースの悪用
攻撃者は、人工知能(AI)基盤へのアクセスを可能にするトークンに狙いを集中させました。具体的には、外部モデルプロバイダーのAPIキーや、Azure AI Foundryツールの権限を標的にしています。侵害された一部のテナントでは、被害者が費用を負担する計算リソース上で、攻撃者が自らのワークロードを実行しようとしました。
さらにエージェントはOAuth権限を悪用し、Azure Run Command機能を通じて仮想マシン上でスクリプトを実行しました。侵害されたアプリケーションは、企業のSharePointサイトやOneDriveのファイルリポジトリにもアクセスしています。Microsoftは「公開された認証情報は、失効またはローテーションされるまで使用可能であり、最初の公開箇所を削除するだけでは露出の問題は解消しない」と警告しています。
組織が身を守るには
エージェント型AI攻撃フレームワークに対抗するには、組織はすべてのソフトウェアリポジトリからハードコードされた認証情報を排除する必要があります。セキュリティチームは、GitHub Advanced Securityでシークレットスキャンとプッシュ保護を自動で実行するよう有効化すべきです。これらの機能は、コードが公開サーバーに届く前に、機密情報を含むコミットをブロックします。
あわせて管理者は、クラウドワークロードをマネージドIDへ移行すべきです。Microsoftは「長期間有効なアプリケーションのクライアントシークレットをコードに保存するのは一般的な慣行だが、アプリケーション認証にマネージドIDを使えば、コード内でシークレットが露出する可能性をなくせる」と助言しています。最後に防御側は、IPアドレス199.19.77.84からの想定外のサービスプリンシパル活動がないか、Entra IDのサインインログを監査し、露出した認証情報があればただちに失効させる必要があります。
翻訳元: https://meterpreter.org/agentic-ai-offensive-framework-attacks/