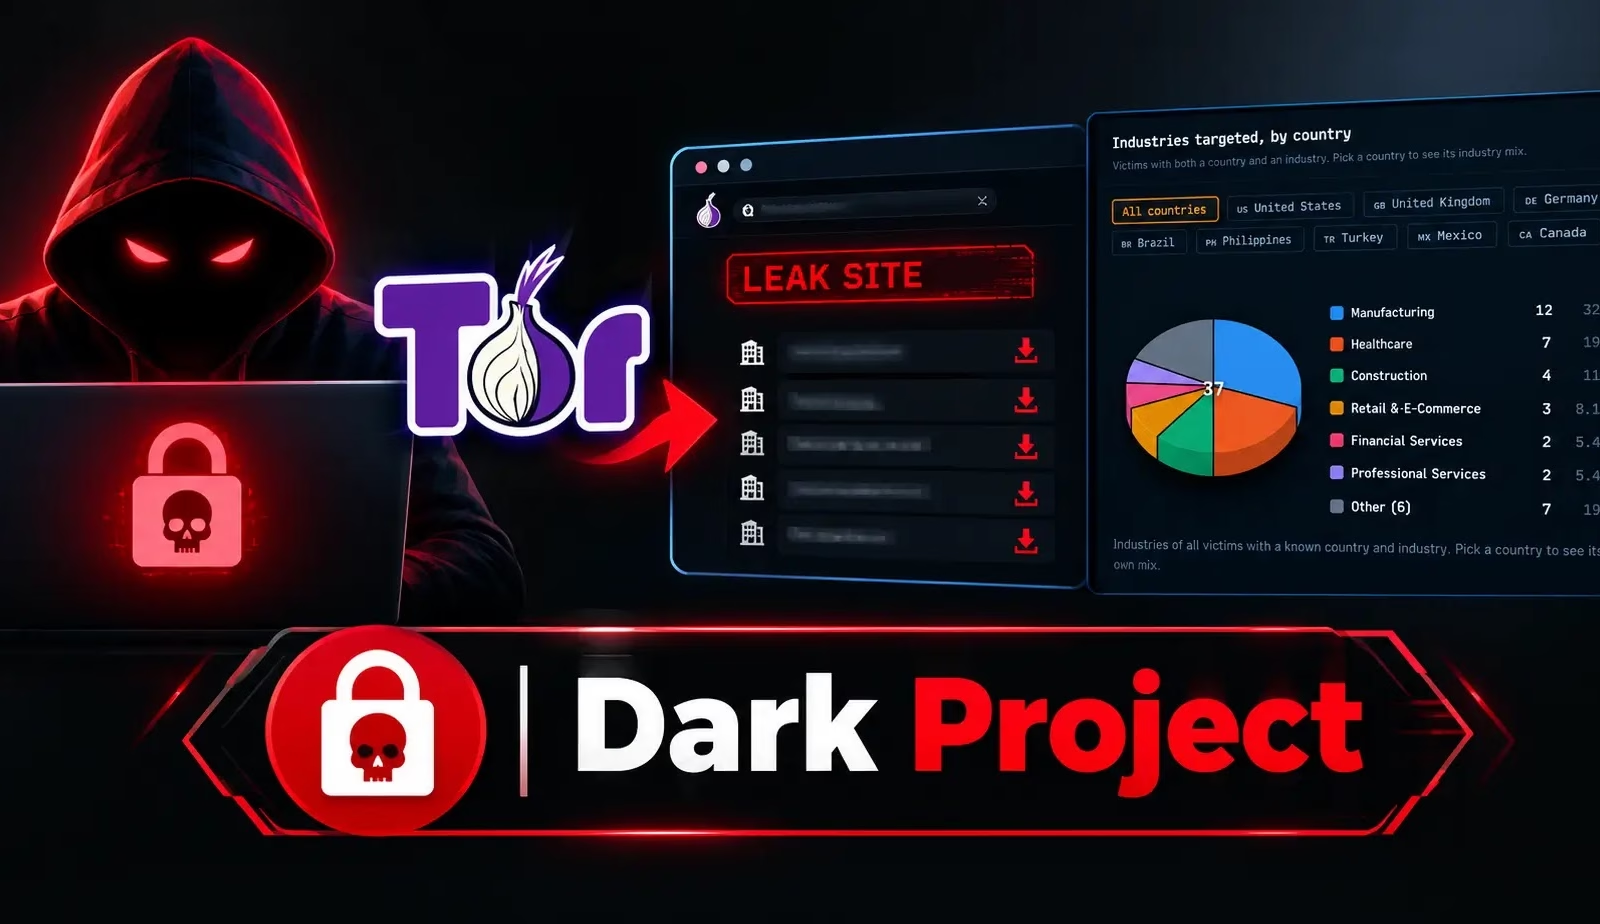
新たに登場したランサムウェア/データ恐喝グループ「Dark Project」は、2026年6月に初めて確認されました。同グループはTorのリークサイトを使って窃取した企業情報を公開し、被害者に身代金の支払いを迫っています。
入手した脅威インテリジェンスの記録には、8カ国にまたがる38件の被害者とされる組織が掲載されており、その大半は米国の組織です。
金銭目的とみられる同グループは、システムを暗号化する前に機密情報を盗む「二重恐喝」の手法を取っているとされます。
被害者が身代金の要求を拒否した場合は、盗んだデータを公開すると脅します。リークサイトは、情報の公開先であると同時に、交渉時に圧力を強めるための手段としても機能しています。
なお、これらの掲載内容は攻撃者側の主張にすぎません。掲載された全組織が実際に暗号化やデータ窃取の被害を受けたことを、第三者が確認したわけではありません。
Dark Projectはパートナープログラムを掲げ、アフィリエイトに80%の報酬を提示しています。運営側は、プラットフォームの提供と報告業務の対価として残りの20%を受け取ります。同サイトは、生涯アクセス権、非公開での運用、暗号資産による支払いも売りにしています。
勧誘のプロセスは、応募、審査と受け入れ、展開、報酬の精算という4段階です。応募者はToxを通じて同グループに連絡します。承認されたパートナーには、固有の識別子、プラットフォームへのアクセス権、運用手順が提供されるとされています。
アフィリエイトは標的組織に対して同グループのペイロードを展開します。一方、Dark Projectは被害者との連絡や身代金交渉を自ら担うと主張しています。
同サイトは、案件の完了から24時間以内に報酬を支払うと約束していますが、この主張は裏付けが取れていません。
宣伝されているインフラには、Torの運用ダッシュボード、EXE形式とBIN形式で配布されるエージェント、ソーシャルエンジニアリング用ツールが含まれます。パートナーの識別子により、展開されたエージェントが各アフィリエイトに紐づけられるとされています。
Dark Projectは支払い手段としてビットコインを推奨しています。利用者に対しては、暗号資産を購入し、管理者が指定したウォレットに送金するよう案内しています。
入手した記録によると、被害者とされる組織は米国が30件、英国が2件です。ドイツ、ブラジル、フィリピン、トルコ、メキシコ、カナダは各1件でした。
業種別では製造業が12件で最多でした。次いで医療が7件、建設が4件です。そのほか、小売、運輸、金融サービス、専門サービス、エンターテインメントの各業種も影響を受けています。
月別の掲載数は、6月の4件から8月には20件に増加しました。7月の掲載はありません。9月と10月はそれぞれ5件が追加され、11月は情報収集の時点で4件でした。これらの日付は掲載活動の推移を示すもので、侵入が確認された日ではありません。
最近の掲載には、11月4日のCustom Bakehouse、さらに2026年11月3日のFood Bank of Central Louisiana、Homestead Creamery、Simplehumanが含まれると、Guruculは述べています。
報告されている侵入手口は、フィッシング、公開状態のリモートデスクトッププロトコル(RDP)サービス、窃取された認証情報などです。情報窃取型マルウェア(インフォスティーラー)のログやアクセスブローカーから入手したVPNアクセスも使われます。
入手した攻撃手法のマッピングには、WMIによる実行、SMBでの通信、コマンド&コントロール(C2)通信、データ窃取、暗号化、復旧妨害の試みも記載されています。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/dark-project-exposes-victims/