ReliaQuestの脅威リサーチチームによる外部脅威インテリジェンスによると、2026年第3四半期における恐喝の公開主張の増加は、新たに確認されたランサムウェアグループがほぼすべてを牽引しました。ただし研究者らは、リークサイトへの掲載が増えたからといって、成功した攻撃も同じだけ増えたとは限らないと警告しています。
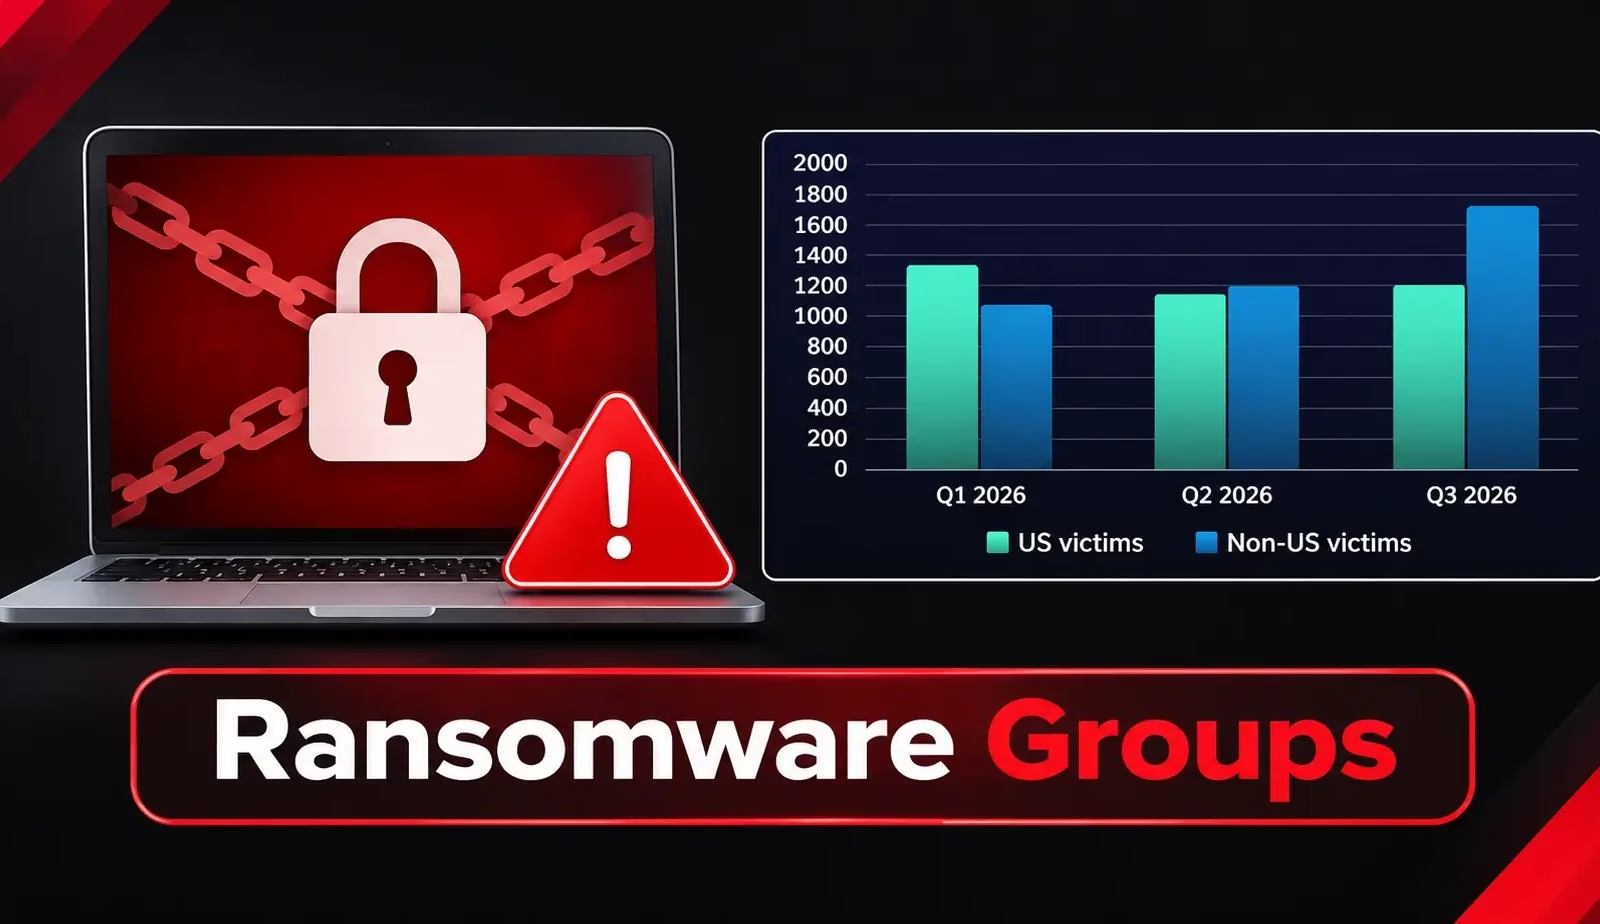
同四半期に、ランサムウェアのデータリークサイトに名前が掲載された組織は30%増加しました。初めて投稿を行った43グループが、この増加分の93%を占めています。一方、第2四半期と第3四半期の両方で活動していたグループによる掲載は、わずか1%の増加にとどまりました。
今回の調査結果は、第三者による脅威や脅威環境全般に関するものです。ReliaQuest自身のシステムに影響する脆弱性やインシデントを扱ったものではありません。
研究者らは、新たに確認されたグループには、本物の攻撃組織のほか、名称変更(リブランド)、アフィリエイトの離脱組織、使い回しのデータや根拠のない主張を公開する攻撃者が含まれうると分析しています。そのため、被害者数の集計だけを追うよりも、検証の重要性が高まっています。
投稿パターンからも、不確実性がうかがえます。Global Secret Groupは48組織を掲載し、そのうち28組織は1日で投稿しました。同じく新顔のcrpx0は47組織を挙げ、うち41組織が1日に集中しており、8月以降は投稿を停止しています。
こうした公開は、個別の最近の侵入ではなく、以前に収集した情報によるものである可能性があります。ただし、一括投稿という事実だけで捏造だと断定することはできません。
Stormは8月から9月にかけての20日間で71組織を掲載し、DragonForceの69組織、LockBitの62組織を上回りました。名称の似たStormousが投稿を止めてから約5週間後に登場したことから、リブランドの可能性も指摘されていますが、確認は取れていません。
ExfilSquadの事例は、公開された主張を精査すべき理由を示しています。同グループが公開したJSONサンプルには、従業員の氏名、メールアドレス、電話番号、勤務地、空のフィールド、一般的な顧客関係管理(CRM)情報が含まれていました。
ReliaQuestは、この攻撃者がGitHubで露出した認証情報を探し、そのアカウントからアクセスできる情報を取得している可能性が非常に高いと分析しています。サンプルからは、より広範なネットワーク侵害やテナント侵害があったとは確認できませんでした。
公開期限を守らなかったことや、サンプルのない掲載があったことも、同グループの主張の信頼性をさらに弱めています。ただし、いずれも不正アクセスがなかったことを意味するものではありません。
製造業の掲載は70%増加し、専門・科学・技術サービス部門との差は420組織から106組織に縮まりました。それでも、このサービス部門は6四半期連続で首位を維持しています。
製造業の増加の多くを牽引したのは、QilinとThe Gentlemenです。両グループは、インターネットに公開されたシステムの悪用、脆弱なドライバーを使ったEDR(エンドポイントでの検知と対応)ツールの無効化、グループポリシー設定の変更によるランサムウェアの配布などを行っていました。
これらの手口はあらゆる業種の組織に脅威となるため、業種別のランキングよりも、露出状況やセキュリティ対策のほうがリスクの指標として有用だと、ReliaQuestは述べています。
地理的な動向にも変化がありました。米国の掲載は9%増加しましたが、世界全体の増加分の約85%は米国以外で発生しています。米国の割合は、第1四半期の55%から第2四半期には49%、第3四半期には41%へと低下しました。
防御側は、社内のテレメトリー、アクセスログ、公開されたサンプルを使って主張を検証すべきです。調査では、どのデータにアクセスされたのか、どのようにアクセスが行われたのか、そして証拠が攻撃者の説明を裏付けているのかを明らかにする必要があります。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/emerging-ransomware-gangs-dominate/