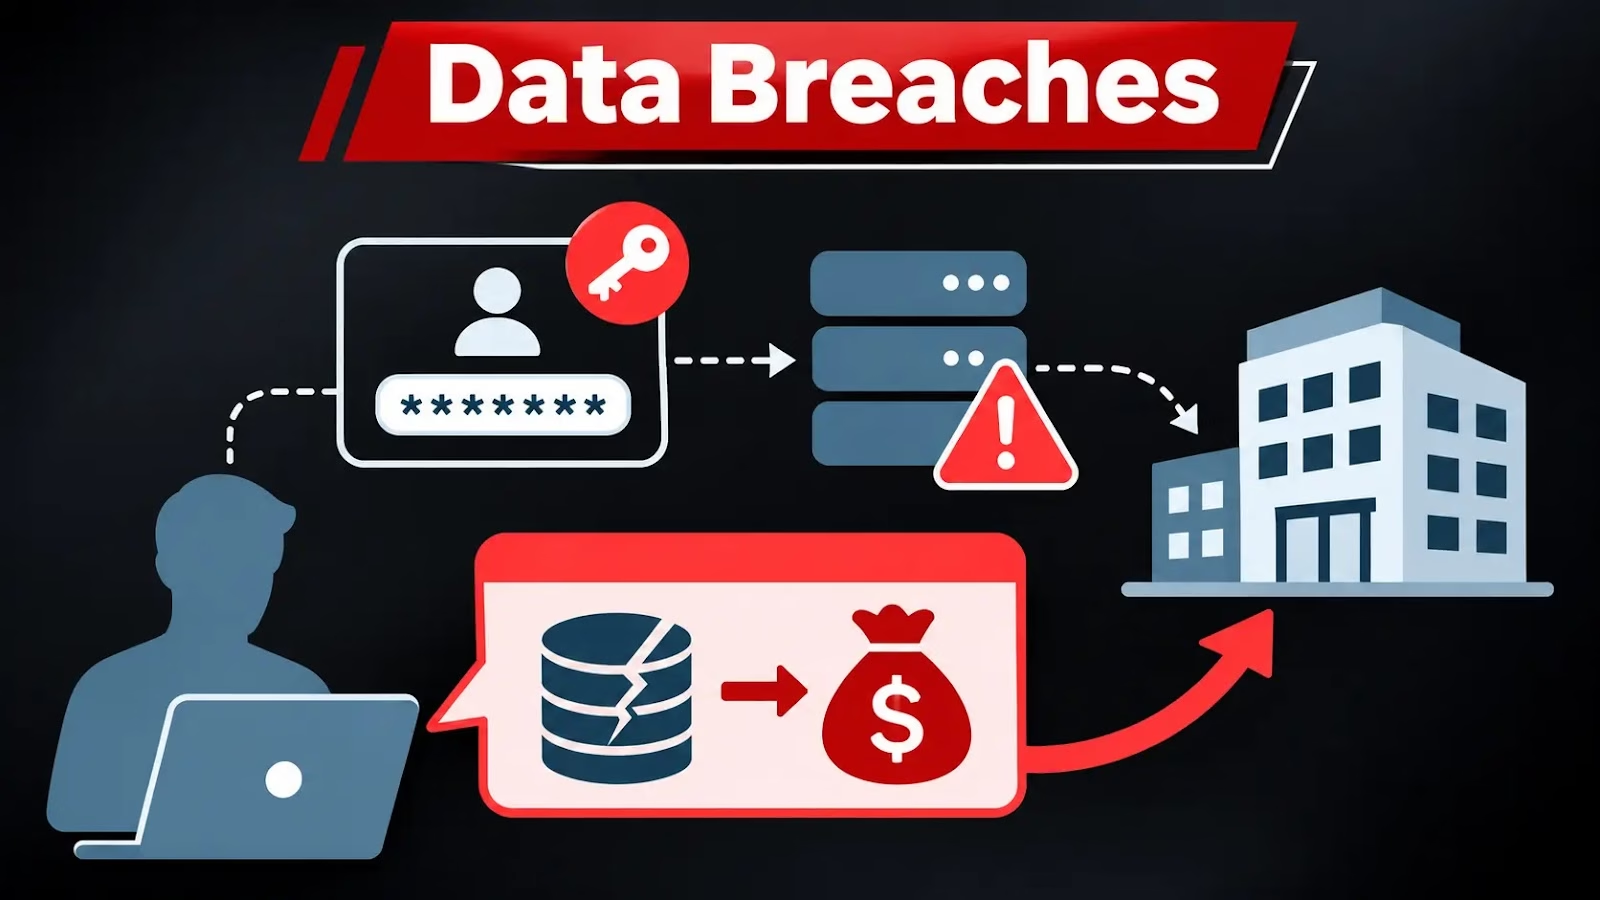
ハッカーは、流出した認証情報を使って企業データの一部にアクセスし、そのアクセスを大規模な情報漏えいの証拠であるかのように見せかけています。目的は、企業に圧力をかけて金銭を支払わせることです。
調査セキュリティ
今回の調査結果は、第三者に被害を与えた外部攻撃者の活動に関するものです。ReliaQuest自身の環境が侵害されたわけではありません。
調査結果は、ある重要な違いを示しています。流出した記録が本物であっても、恐喝グループが主張するような広範なネットワーク侵入の証明にはならないということです。
ExfilSquadは2026年7月に初めて確認されました。このグループは、従業員の氏名、別名、識別子、メールアドレス、電話番号、勤務地を含むJSONサンプルを公開しました。
サンプルには、空のフィールドや一般的な顧客関係管理(CRM)情報も含まれていました。ReliaQuestは、これらの資料からは、より広範なネットワーク侵害やテナントの侵害があったとは立証できないと評価しています。
研究者は、この攻撃者がおそらくGitHubを検索して流出した認証情報を探し、そのアカウントでアクセスできる情報を取得していると見ています。
ただし、これはあくまで有力な説明であり、主張されているすべてのインシデントを裏付けた再現ではありません。
ExfilSquadのサイトは、「合意を履行しなかった」企業を公開していると主張しています。情報の公開を、支払い要求に応じなかった結果として描いているのです。
しかし研究者は、公開期限が守られていない例や、裏付けとなるサンプルのない掲載を確認しました。いずれも侵害がなかったことの証明にはなりません。ただ、同サイトが「検証済みの侵害」を公開しているという見せ方は説得力を失います。
想定される影響としては、情報が流出した従業員を狙った標的型フィッシングや、主張内容の調査にかかる運用コストが挙げられます。
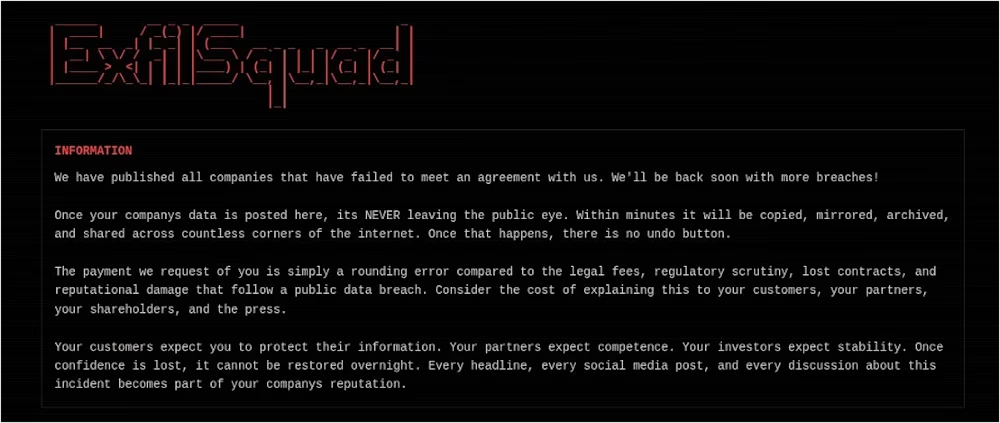
ReliaQuestの脅威リサーチチームは、ExfilSquadをその一例と見ています。ランサムウェア型のリークサイトは、示唆する侵入の規模を裏付けないまま、侵害を誇張することがあると警告しています。
偽装された大規模情報漏えい
そのため企業は、認証情報の本物の悪用と、大規模なデータ窃取という根拠のない主張を見分ける必要があります。
こうした動きの背景には、ランサムウェアに関する報告の広範な歪みがあります。2026年第3四半期にリークサイトで名指しされた組織は30%増加しましたが、その増加の93%は新たに確認された43グループによるものでした。
データリークサイトで名指しされた製造業の被害者は第3四半期に70%増加し、PSTSのリードは420件の被害者から106件に縮まりました。
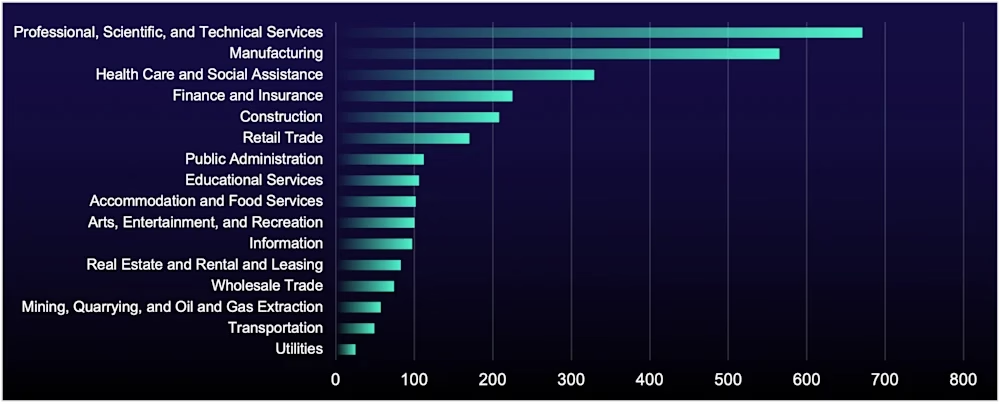
第2四半期と第3四半期の両方で活動していたグループの掲載数は、わずか1%の増加にとどまりました。
ReliaQuestは、新たな掲載には、新規の侵入、名称変更、使い回された情報、虚偽の主張が混在している可能性があると注意を促しています。
Global Secret Groupは、掲載した48の被害者のうち28を1日で公開しました。crpx0も47のうち41を同時に投稿しています。こうした一括投稿は、事前に収集した資料の存在を示唆しますが、捏造と断定する根拠にはなりません。
掲載された全被害者に占める米国の割合は、2四半期連続で低下しました。第1四半期の55%から第2四半期は49%、第3四半期は41%となっています。
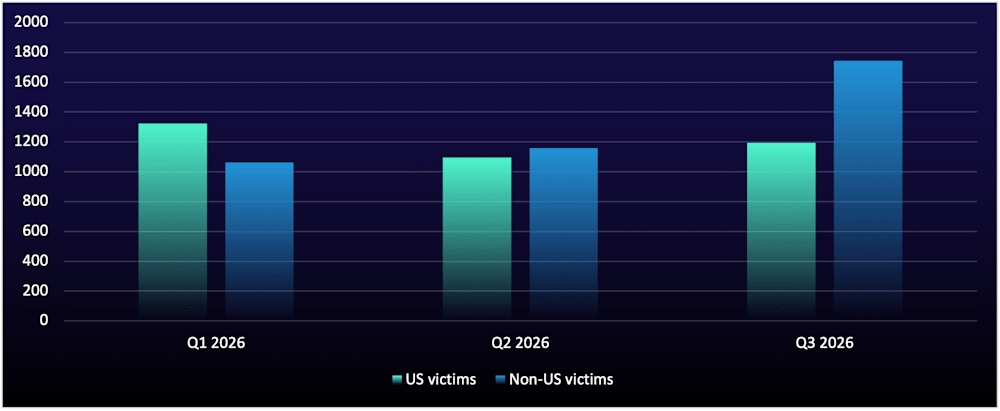
したがって、リークサイトの掲載件数を数えるだけでは、ランサムウェア攻撃の成功件数を確実に測ることはできません。既知のグループ名だけを追跡していた場合も、この四半期の増加分のほぼすべてを見逃していたことになります。
防御側は、公開されたサンプルを、社内の記録、認証テレメトリ、アプリケーションのアクセスログ、エクスポートの履歴と突き合わせるべきです。
調査担当者は、封じ込めの優先順位を決める前に、不正アクセスがあったのか、どの情報に到達可能だったのか、証拠が攻撃者の主張を裏付けているのかを確かめる必要があります。
リポジトリでの露出には、特に注意が必要です。GitHubのシークレットスキャンのドキュメントによると、スキャンはブランチをまたぐリポジトリの履歴全体を対象とし、パスワード、トークン、APIキーなどの認証情報を検出します。
露出した認証情報は直ちにローテーションしてください。ソースコードから削除しただけでは、無効にはなりません。
ReliaQuestはさらに、CRMやポータルのログで不自然な大量読み取りがないか確認すること、露出したシークレットを失効させること、自社や取引先に関するリークサイトの記載を監視することを推奨しています。
これらの対策は、想定されるアクセス経路に対処するものであり、恐喝者の主張を事実として受け入れるものではありません。
より広範な「StopRansomware Guide」は、ランサムウェアやデータ恐喝に対する準備、予防、緩和のための関連ガイダンスを提供しています。
セキュリティチームにとって優先すべきは、証拠に基づく対応です。主張を調査し、確認できた露出を封じ込め、脅迫的な掲載を企業全体への侵害が実証された証拠と同一視しないことが重要です。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに統合。
監査セキュリティ
翻訳元: https://gbhackers.com/fake-major-data-breaches/