
ハッカーが盗んだ認証情報で大規模情報漏えいを偽装、企業に金銭を要求
ハッカーは、流出した認証情報を使って企業データの一部にアクセスし、そのアクセスを大規模な情報漏えいの証拠であるかのように見せかけています。目的は、企業に圧力をかけて金銭を支払わせることです。調査セキュリティ 今回の調査結果は、第三者に被害を与えた外部攻撃者の活動に関するものです。ReliaQuest自身の環境が侵害さ
ハッカーは、流出した認証情報を使って企業データの一部にアクセスし、そのアクセスを大規模な情報漏えいの証拠であるかのように見せかけています。目的は、企業に圧力をかけて金銭を支払わせることです。調査セキュリティ 今回の調査結果は、第三者に被害を与えた外部攻撃者の活動に関するものです。ReliaQuest自身の環境が侵害さ
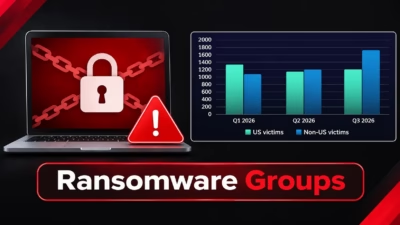
ReliaQuestの脅威リサーチチームによる外部脅威インテリジェンスによると、2026年第3四半期における恐喝の公開主張の増加は、新たに確認されたランサムウェアグループがほぼすべてを牽引しました。ただし研究者らは、リークサイトへの掲載が増えたからといって、成功した攻撃も同じだけ増えたとは限らないと警告しています。

Microsoft Power Pagesの設定不備とみられる問題により、13の組織にまたがる約2,700万件の記録が流出した可能性があることがわかりました。データ恐喝グループのExfilSquadが、被害者データとされる382.64GB分をトレント配信で公開したことで判明したものです。GetDatabase Too

ExfilSquadと名乗る新たなデータ恐喝グループが、Microsoft Dynamics 365のCRMおよびERP環境から窃取したとされる382.64GBのデータを、13の組織から流出させたと主張しています。 流出したアーカイブには約2,700万件のレコードが含まれているとされ、個人を特定できる情報、カスタマー

データ恐喝グループ「ExfilSquad」に関する新たな分析により、同グループが政府、教育、金融サービス、製造業などの分野に属する少なくとも13組織から流出させたデータとの関連が明らかになりました。 Fortra Intelligence and Research Experts(FIRE)は、同グループが公開

世界的なサプライチェーン・流通大手のWescoは、BleepingComputerへの声明でサイバーセキュリティインシデントを調査中であることを確認しました。 同社の声明は、データ恐喝グループExfilSquadがWescoから機密情報を窃取したと主張し、自らのデータリークサイトに流出させたことを受けたものです。 W

はじめに ExfilSquadは、2026年半ばに確認された新興のサイバー犯罪グループで、複数の大規模データ侵害の実行主体として特定されています。同グループの特徴的な点は、通常ランサムウェアや破壊的マルウェアを展開しないことです。その代わりに、専用のオニオン型デ

eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックいただくことで、当社に収益が発生する場合があります。 詳しくはこちら イギリス警察の法務プラットフォームで発生した侵害により、貴重な標的情報源になりうるデータが流出した可

産業機器・自動車・通信分野向けの大手半導体メーカーであるアナログ・デバイセズは、最近、企業を狙ったセキュリティインシデントを公表しました。この事案により、権限のない第三者が社内システムに侵入し、社内ファイルを盗み出したとみられています。 社内システムで不正アクセスを検知 同社が不正アクセスを最初に

英国のPolice National Legal Database(PNLD)が侵害を受け、刑事司法専門家10万人以上のデータが流出脅威グループExfilSquadが犯行声明を出し、盗んだ記録1.9GB分をダークウェブに投稿して身代金を要求PNLDはNCAとICOに通報し、専門家を雇用。パスワードは侵害されていな
すべての記事を読み込みました