米国立標準技術研究所(NIST)は、所有者以外に従業員を雇っていない小規模事業者向けに、サイバーセキュリティガイダンスを公開しました。対象には、フリーランス、個人事業主、独立請負業者が含まれます。米国中小企業庁(SBA)アドボカシー局によると、米国の小規模事業者3,480万社のうち、約82%がこの区分に該当します。
本書の著者の一人であるNISTのDaniel Eliot氏は、発表資料で次のように述べています。「一人で事業を営む方々はサイバーセキュリティの専門知識を持たないことが多いため、そうした方々のためのリソースを作りたいと考えました。ここで紹介する対策の多くは、限られた技術知識や最小限の費用で、自分自身で実施できます」
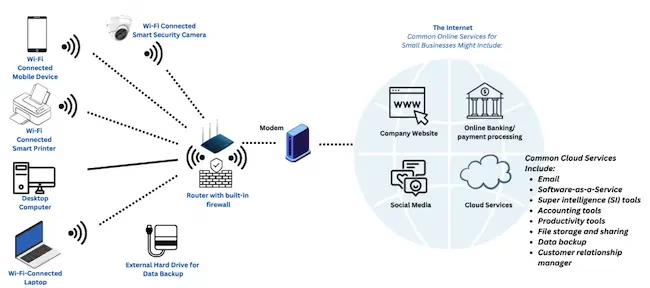
従業員を持たない事業者の概念的なアーキテクチャ(出典:NIST)
「Small Business Cybersecurity: Non-Employer Firms」と題するこのガイドは、NISTサイバーセキュリティフレームワーク(CSF)2.0を土台に、事業者がサイバーセキュリティリスクを管理できるよう支援します。
Eliot氏は次のように説明します。「本書は、読者がサイバーセキュリティやNIST CSFについてまったく知らないことを前提にしています。サイバーセキュリティとは何か、それが事業計画の成功とどう結びつくのかを、多くの方に理解してほしいと考えています。一人で事業を営む方々は非常に多忙なことが多いため、新しい話題を紹介する際や専門用語を使う際には、一般の読者に向けて背景や定義を添えるようにしました」
アカウントを守り、攻撃に備える
NISTは、事業が依存するデバイス、アカウント、ソフトウェア、サービスを一覧にするよう事業者に勧めています。それぞれに誰がアクセスできるのか、侵害や停止が業務にどう影響するのかを把握しておけば、何から守るべきかを判断しやすくなります。
このガイドは、対応しているすべてのアカウントでMFAを有効にし、特にメール、銀行、クラウドストレージといった機密性の高いアカウントでは、可能な限りフィッシング耐性のある方式を選ぶよう推奨しています。また、可能であればパスキーを使い、パスワードが必要なアカウントごとに、15文字以上の固有のパスフレーズを設定するよう助言しています。さらに、ソフトウェアを最新の状態に保つことや、日常業務にはできる限りMFAを設定した標準アカウントを使うことも勧めています。
事業者は、データを定期的にバックアップし、バックアップを保護してテストするとともに、フィッシングやランサムウェアの手口を見抜けるようになるべきです。NISTは、弁護士やインシデント対応の専門家など、インシデント発生時に必要となりうる連絡先を紙に控えて保管することも推奨しています。
ツールやベンダー、リスクが変化するたびに、事業者はセキュリティ計画を見直す必要があります。サイバーセキュリティ事業者に委託する場合は、サービスの範囲と各作業の担当者を正式な契約書に明記することが望ましいとされています。システムとデータを守る責任は、あくまで事業者自身にあります。
文書では、基本的なプライバシー対策も取り上げています。たとえば、事業者がどのような顧客情報を収集し、どのように利用、共有、保管、削除しているかを把握しておくことです。機密情報をAIツールに入力する前に、提供事業者がその情報をどう保管・共有しているか、またそのデータを学習に利用するかどうかを確認すべきだとしています。NISTは、AIが生成したコンテンツを共有したり、意思決定に利用したりする前に、内容を確認することも推奨しています。
小規模事業者がフレームワークを活用するには
NISTのサイバーセキュリティフレームワーク2.0は、サイバーセキュリティの取り組みを6つの機能に整理しています。ガイドでは、予算、利用しているシステム、満たすべき要件に応じて、事業者がそれらをどう適用できるかを示しています。
統治(Govern)と特定(Identify)は、どこに重点を置くかを決める助けになります。まず、自社に適用される法律、規制、契約上のサイバーセキュリティ要件を文書化するとよいでしょう。次に、依存しているシステムを見直し、アカウント乗っ取り、顧客情報の漏えい、サービス停止が業務にどう影響するかを考えます。シナリオごとの発生可能性と影響の大きさをもとに、どのリスクから対処するかを決められます。
防御(Protect)と検知(Detect)は、こうしたリスクを減らし、不審な動きを見つける方法を扱います。たとえばオンライン小売業者であれば、店舗サイトや決済サービスを管理するアカウントの保護を優先することが考えられます。新規のサインイン試行や決済取引にアラートを設定し、不審な点があればアクティビティログで調べる、といった運用です。
対応(Respond)と復旧(Recover)は、インシデントを検知した後の対処を扱います。対応時には、インシデントをいつ検知し、どのような措置を取ったかを記録し、関連するログやスクリーンショットを保全して、対応計画に記載した関係者に連絡する必要があります。インシデントの内容によっては、被害を食い止めるため、影響を受けたデバイスをネットワークから切り離すことも必要です。復旧では業務の再開に重点を置き、バックアップなど影響を受けたリソースが安全に使えることを確認してから、オンラインに戻します。
翻訳元: https://www.helpnetsecurity.com/2026/11/04/nist-small-business-cybersecurity-guide/