
AIでもフィッシング耐性認証の重要性は変わらない、Oktaが指摘
Dive Brief Oktaはソーシャルエンジニアリング攻撃の種類別の発生状況に関する新たなデータを公表し、AI時代であってもアイデンティティ対策の基本は重要だと述べました。 Dive Brief: ハッカーはAIをこれまで以上に頻繁に、さまざまな形で使っている可能性があるものの、最優先の
Dive Brief Oktaはソーシャルエンジニアリング攻撃の種類別の発生状況に関する新たなデータを公表し、AI時代であってもアイデンティティ対策の基本は重要だと述べました。 Dive Brief: ハッカーはAIをこれまで以上に頻繁に、さまざまな形で使っている可能性があるものの、最優先の
Help Net Securityの動画で、CylerityのCTO兼CISOを務めるDrew McCombs氏が、2つの役割をどのように両立させているかを語っています。同社ではセキュリティ対応をすべてのスプリントに組み込んでおり、患者データや資金の支払いに関わる問題を最優先で扱います。 McComb
ゼロトラストの原則は、いまや企業インフラの標準となっています。多くの組織が長年にわたり、高度な攻撃からID(アイデンティティ)とシステムを守る対策に投資してきました。 しかし、ヒューマンエラーは、堅牢化された組織にとってさえ依然として突かれやすい侵入経路です。特に、信頼が手作業で確立される場面では顕著です。オンボーデ
オピニオン 2026年9月30日6分 「MFA有効」という報告は、アカウントが実際にどこまで守られているかについて、セキュリティリーダーが考えるよりはるかに少ないことしか語っていないのではないでしょうか。
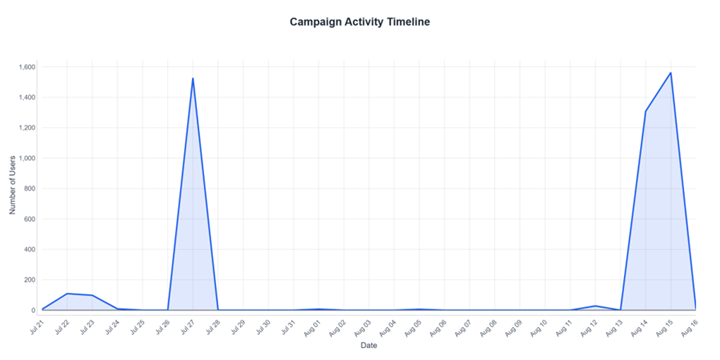
攻撃者が、28のテナントにまたがる5,700件超のMicrosoft 365アカウントを標的にパスワードスプレー攻撃を仕掛けていたことが分かりました。この攻撃では、MFA(多要素認証)を設定していなかった、放置状態のサービスアカウント7件への侵入に成功しています。 Proofpointが「UNK_CondorFilt
「TrustSink」は、侵害後に用いられる認証情報フィッシング手法です。Microsoft Entraの外部認証方法(EAM:External Authentication Methods)を悪用し、正規のMicrosoftサインインフローの途中に不正なパスワード入力画面を差し込みます。 この攻撃では、テナントで高
セキュリティ研究者らは、特権アクセス権を持つ攻撃者が不正な外部MFAプロバイダーを登録し、正規のログイン試行中にユーザーのパスワードを窃取できる攻撃手法を開発しました。 Varonis Threat Labsが「TrustSink」と名付けたこの手法は、この外部認証モデルに依存するプロバイダーであればどれでも通用する
セキュリティチームは長年にわたり、アカウント乗っ取りを困難にする取り組みを続けてきました。多要素認証(MFA)はパスワードのみの認証に重要な保護層を加え、条件付きアクセスやデバイス信頼性の検証は、ユーザーが機密システムに到達する前にさらなるチェックを追加しています。 しかし、こうした対策は攻撃者に別の経路を探させる動
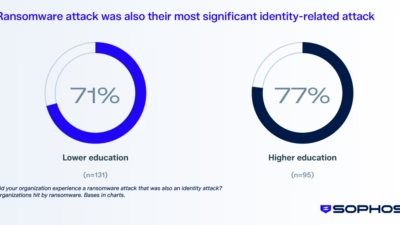
攻撃経路はIDに集中悪意のあるメール、フィッシング、認証情報の窃取、ブルートフォース攻撃といったID関連の攻撃経路が、教育業界における攻撃の85%の起点となっており、これは調査全体の79%を上回る数値です。 悪意のあるメールは技術的な根本原因として最も多く、初等・中等教育(31%)、高等教育(29%)ともにト
セキュリティ企業ReliaQuestは、自社従業員の1人がソーシャルエンジニアリング攻撃に引っかかり、攻撃者にパスワードを渡してしまったうえ、同社のID管理システムへの短時間のアクセスを許してしまったことを認めました。 この事実が明らかになったのは、恐喝グループShinyHuntersが自らのリーク
すべての記事を読み込みました