パスワードマネージャー「mSecure」の開発元であるmSeven Softwareは、「不審なアクティビティ」を検知したとして、アプリに保存しているすべての機密データを保護するよう顧客に呼びかけました。ただ、通知に記載された技術的な詳細はごくわずかです。
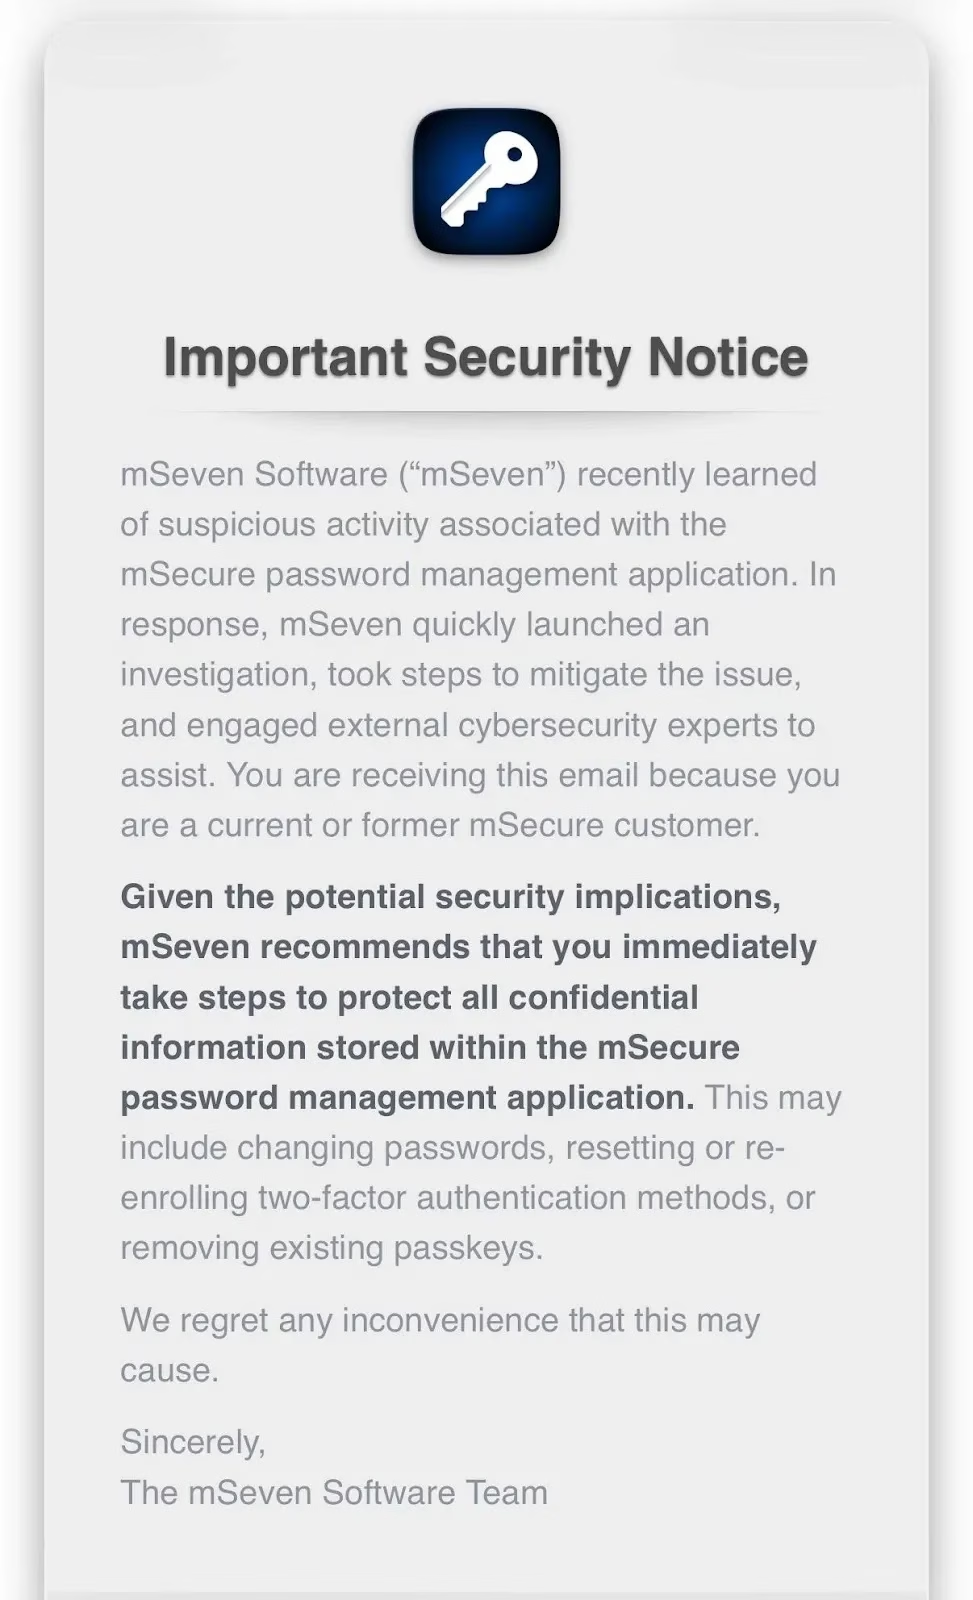
顧客に送られたメールの日付は2026年11月3日です。メールによると、mSevenは「mSecureパスワード管理アプリケーションに関連する不審なアクティビティを最近把握した」としています。
同社は、調査を開始し、問題を緩和するための措置を講じ、外部のサイバーセキュリティ専門家にも協力を依頼したと説明しています。メールの受信者は、現在または過去の顧客です。
同社は、ユーザーに対しデータを守るため「直ちに対策を講じる」ことを推奨しています。対策には「パスワードの変更、二要素認証の再設定や再登録、既存のパスキーの削除などが含まれる場合がある」といいます。mSecureのサポートフォーラムのスレッドによると、通知には、何にアクセスされたのか、アクティビティがいつ始まったのか、被害が封じ込められたのかどうかについての記載はありません。
mSecureが不審なアクティビティを報告
メールの送信から数時間のうちに、mSecureのサポートフォーラムには不満の声が殺到しました。ユーザーからは、助言が曖昧すぎて行動に移せないという声が上がり、数百件の保存レコードを抱えているというユーザーもいました。
あるユーザーは、知り合いのmSecureユーザーにはこのメールが届いていないと報告し、フィッシングではないかと疑問を呈しています。この通知は、同社自身のサポートフォーラム以外では独立した確認が取れていません。そのため、メール内のリンクはクリックせず、公式サイトに直接アクセスすることをお勧めします。偽のLastPassハッキング通知メールがすでにマルウェアの拡散に使われた例もあり、なりすましの懸念は現実的なものです。
Study Security
フォーラムでの議論からは、重要な情報がまだ不足していることがわかります。たとえば、どのシステムが影響を受けたのか、暗号化されたボルトにアクセスされたり持ち出されたりしたのか、アカウントキーや認証用QRコードといった鍵情報が漏えいしたのかは不明です。ゼロ知識設計が今も維持されているのかどうかも、はっきりしていません。
mSecureは、ボルトのデータは同期前にローカルで暗号化されており、mSevenが復号後のデータを読み取ることはできないとしています。この設計が維持されていたのであれば、サーバー側の暗号化データが攻撃を受けたとしても、平文が自動的に漏れるわけではありません。ところが、全面的なリセットを促していることから、mSevenが漏えいの可能性を否定できないか、あるいは慎重を期しているものとみられます。
あるユーザーは、アカウントのパスワードを変更するとQRコードと鍵も更新されたと報告しました。そのうえで、攻撃者がボルトを古い鍵ごと盗んでいた場合、オフラインで復号される恐れがあると警告しています。これはあくまでユーザーの証言であり、ベンダーの公式な指針ではありません。また、バージョン6以降にmSecureが中央集約型のクラウド同期を必須にしたことを批判するユーザーもいます。
リスクを示す例が、2022年のLastPass侵害です。このとき攻撃者は暗号化されたボルトをダウンロードし、強度の低いマスターパスワードをオフラインで解読して、盗んだデータを何年も悪用し続けました。
mSevenが詳細を公表するまでの間、ユーザーはmSecureアカウントのパスワードを変更し、暗号鍵が更新されたことを確認する必要があります。メール、銀行、クラウド、暗号資産など、価値の高いアカウントを優先してください。
あわせて、ベンダーの助言どおり、重要なサービスではおすすめの多要素認証プロバイダーのいずれかを使ってMFAを再登録し、登録済みのパスキーも見直してください。メール内のリンクは無視し、この通知を装ったフィッシングにも警戒が必要です。
SOCにアラートの文脈を提供し、インシデントを迅速に阻止しましょう。16K SOCの脅威インテリジェンスを統合。
翻訳元: https://gbhackers.com/msecure-password-manager-reports-suspicious-activity/