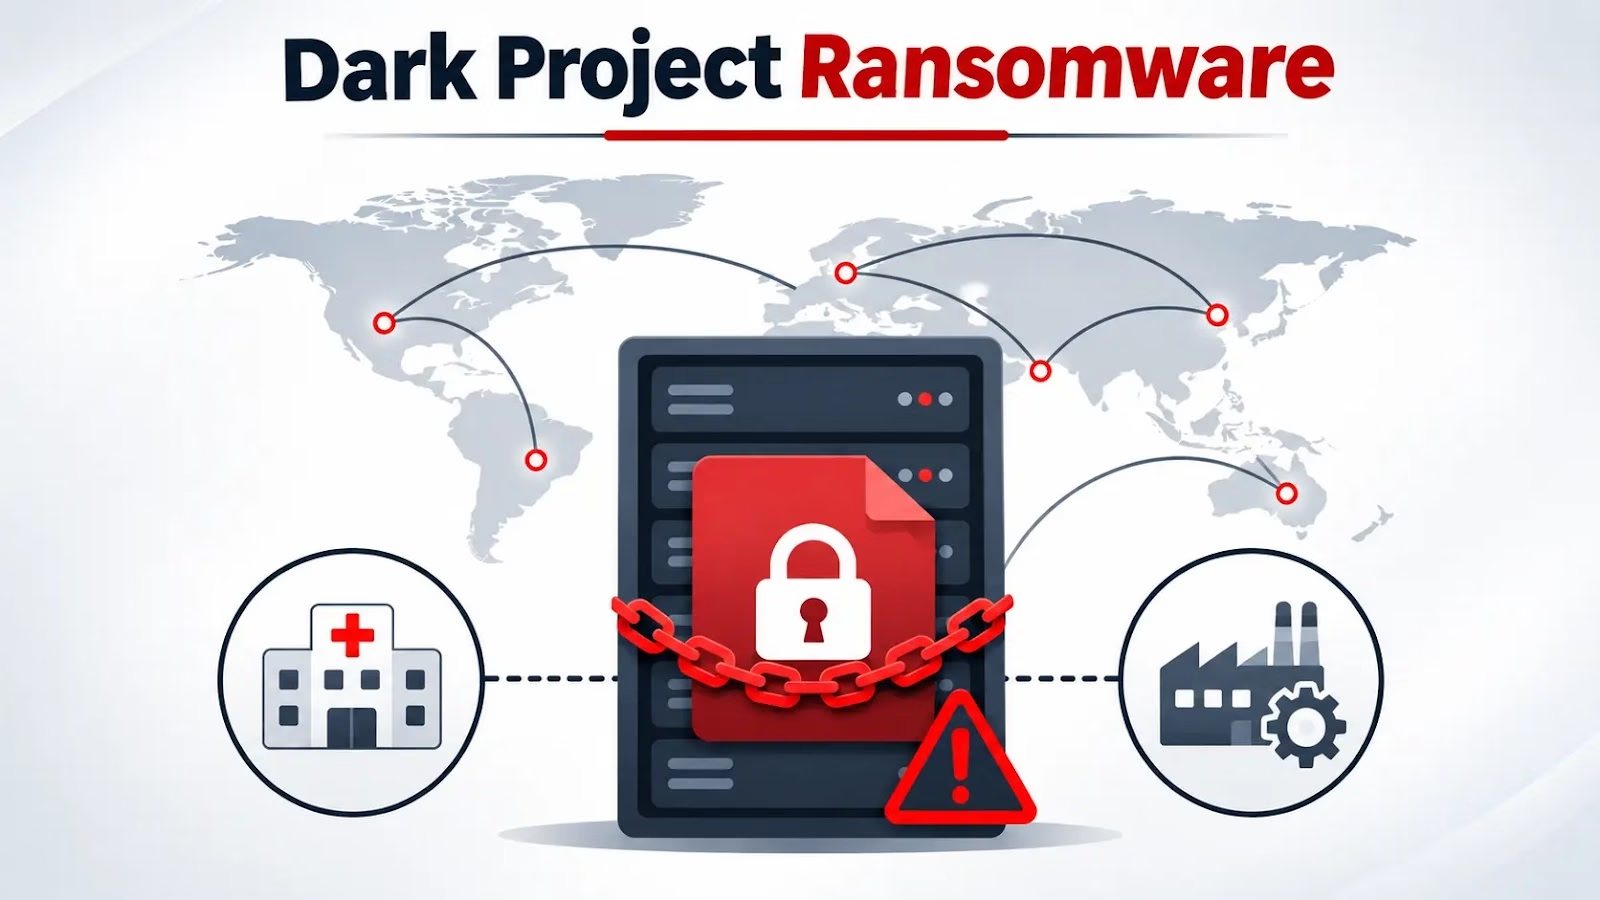
新たに登場した金銭目的のランサムウェア攻撃グループ「Dark Project」が、提供された脅威インテリジェンスのスナップショットによると、8カ国で38の被害組織を公表したと主張しています。中でも製造業と医療機関の被害が最も多くなっています。
このグループは、データの窃取、システムの暗号化、情報公開による脅しを組み合わせています。さらに、侵入活動を拡大させるためのアフィリエイトプログラムも運営しています。
ただし、これらの数字は犯罪者側のインフラを通じて公開された主張であり、第三者が侵害を確認したものではありません。
集計期間によって件数にも差があります。Ransomware.liveは8カ国で40件の被害を掲載しています。このため、今回提供された38件のデータは、最新の確定的な総数ではなく、あくまで一時点のスナップショットとして扱う必要があります。
報告された被害は、製造業が12件、医療が7件、建設業が4件です。製造業と医療を合わせると、データ全体の半数を占めます。
身代金の支払いにはビットコインが案内されています。CoinbaseやBinanceへの言及は購入手段を説明したものにすぎません。両取引所がこの攻撃に関与している、あるいは容認していることを示す証拠ではありません。
これらの数字は、公表された被害組織の分布を示すものです。アフィリエイトが特定の業種を意図的に狙ったのか、それとも侵入しやすい組織を手当たり次第に攻撃した結果なのかは、この数字だけでは判断できません。
Dark Projectランサムウェア
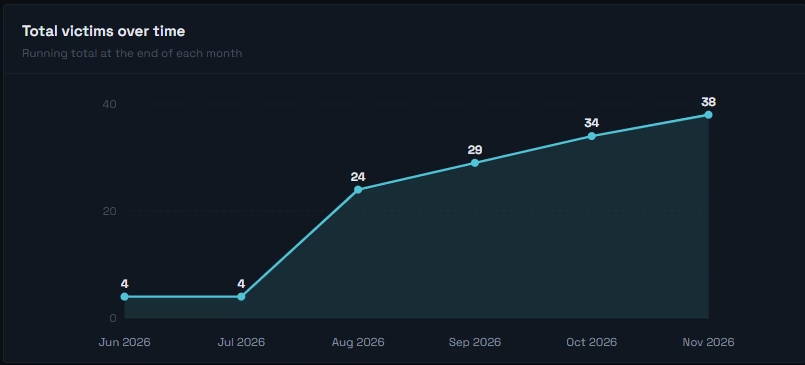
スナップショットでは、最も早い活動は2026年6月で、4件が公表されています。8月は20件に急増し、9月と10月はそれぞれ5件、11月は4件でした。
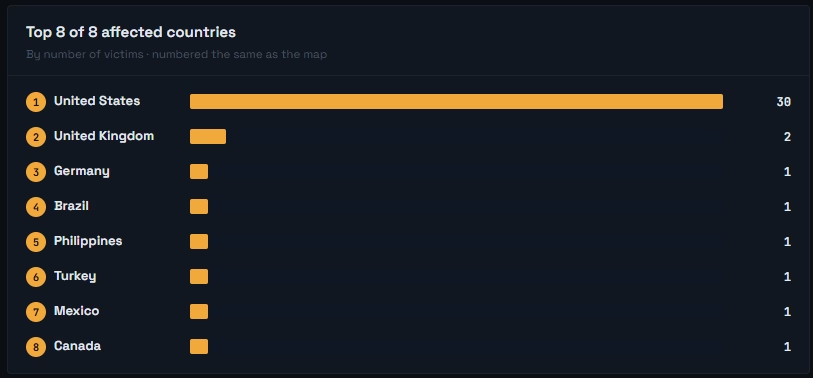
提供された記録では、被害組織の所在地は米国が30件で最多です。次いで英国が2件、ドイツ、ブラジル、フィリピン、トルコ、メキシコ、カナダがそれぞれ1件となっています。
一方、公開されているトラッカーでは、8月に登場した、あるいは8月に初めて掲載を確認したとされています。このため、6月からの活動という時系列は裏付けが取れていません。なお、情報公開の日付を侵入の日付と解釈すべきではありません。
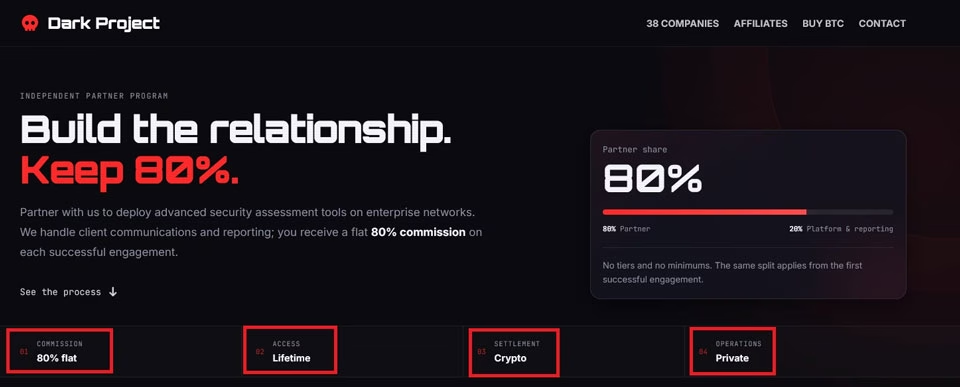
Gurucullの研究者は次のように述べています。Dark Projectは80%のアフィリエイト報酬を掲げており、残る20%はプラットフォームのサービスとレポート作成のために運営側が確保します。
参加者の募集は、Toxでの連絡、審査、オンボーディング、パートナーIDの割り当て、ペイロードの展開、報酬の精算という流れで進みます。
運営側は被害者との連絡や身代金交渉を担うと主張しており、アフィリエイトは実際の展開作業を担当します。
宣伝されているインフラには、Torでホストされたダッシュボード、アフィリエイトIDを埋め込んだEXEおよびBIN形式のエージェント、ソーシャルエンジニアリング用ツールが含まれます。
これらは運営側の主張であり、能力が第三者によって検証されたわけではありません。とはいえ、この仕組みは、侵入活動と集中的な恐喝管理を切り分けるRaaS(Ransomware-as-a-Service)の構造を示しています。
Dark Projectは二重恐喝(ダブルエクストーション)型の手口を採用しています。まず機密情報を盗み出してからシステムを暗号化し、Torのリークサイトで公開すると脅します。
公開されているランサムウェア追跡情報でも、暗号化と情報公開の圧力を組み合わせるこの手口が、独立して確認されています。
提供されたインテリジェンスは、初期アクセスの手段として、フィッシング、公開されたRDP、窃取された認証情報、インフォスティーラーのログやアクセスブローカーを通じて入手したVPNアクセスを挙げています。ATT&CKへのマッピングには、WMI、SMB、認証情報の悪用、情報窃取、暗号化、復旧の妨害が含まれます。
被害が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/dark-project-ransomware/