ランサムウェア「HYFLOCK」の運営者が、ファイルのロック、ネットワーク共有へのアクセス、復旧の妨害を試みるWindows向け暗号化ツールを、世代を重ねて開発しています。実装上の欠陥により、被害者が受ける影響は大きく異なります。
今回の調査では、実際に確認できた機能と宣伝上の主張を区別しています。研究者らは暗号化とスケジュールタスクの登録を確認しましたが、ドメイン全体への拡散が成功したことや、リモートデスクトップのセッション終了後も確実に実行されることは確認できていません。
HYFLOCKは2026年3月、Ransomware-as-a-Service(RaaS)プラットフォームを掲げて、アンダーグラウンドフォーラムに登場しました。勧誘文では、暗号化の性能、アクセス権の調達、技術サポート、侵入を行うアフィリエイト向けの共有交渉ツールなどが提示されていました。
10月までに運営者はバージョン2.0を宣伝し、より組織化された体制を打ち出しています。
10月13日には、リークサイトに製造、ビジネスサービス、政府、小売、通信の各分野にわたる8件の被害者を掲載しました。
これらはいずれも未検証の主張です。研究者らは、初期アクセスの手法や標的の選定基準を特定できていません。
分析された最も古い4月のサンプルは、すでにRustで書かれた本格的なWindows向けランサムウェアの中核部分を備えていました。
ファイルの暗号化、ネットワークへの攻撃、セキュリティ機構や復旧機構への干渉に対応しています。ただし、実行時の分析には制約があったため、一部の機能はコード解析でのみ確認されています。
Cybersecurity news
7月には、Rust/Nishiベースの基盤を維持したまま、ランサムウェア本体、設定、暗号鍵データを配布する別個のローダーが導入されました。
Check Point Exposure Managementの研究者らは、2026年4月から10月までの4世代を追跡しました。その結果、アンダーグラウンドでの勧誘から、公開型の恐喝へと活動が移行している様子が明らかになりました。
HYFLOCKランサムウェア
10月初旬の世代では、Go言語製のキャリアが改良版のペイロードを展開・起動し、スケジュールタスクによるバックグラウンド実行を試みていました。
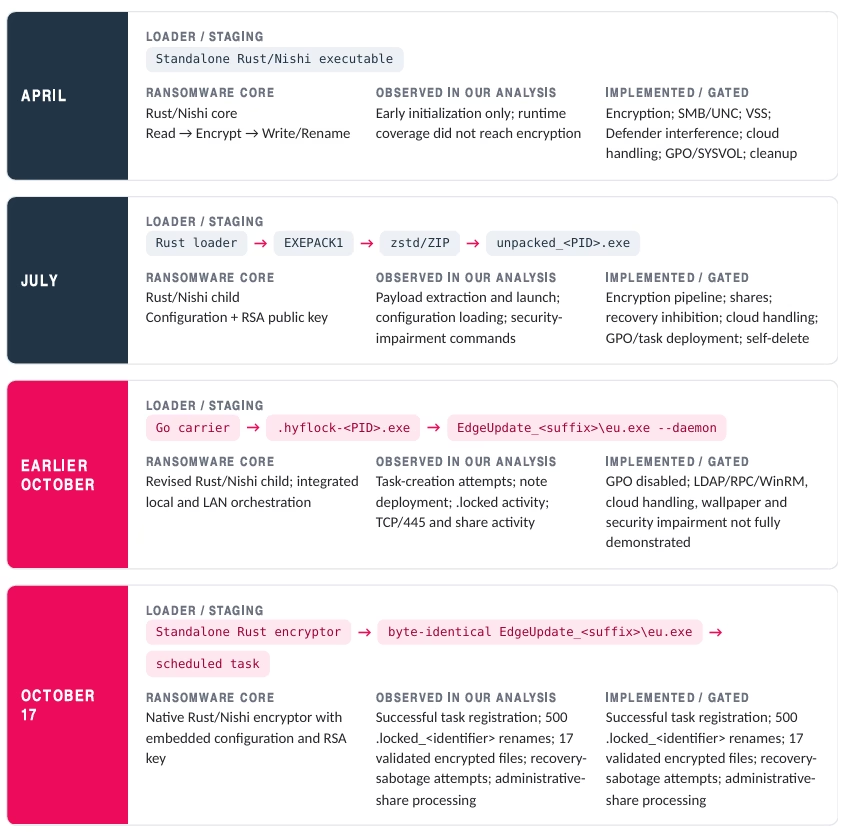
10月17日に確認された2つ目の10月ビルドは、単体で動作するRust製の暗号化ツールでした。
正規のソフトウェア更新コンポーネントに似たディレクトリ配下に自身を配置し、テスト中にスケジュールタスクの登録にも成功しています。
10月17日ビルドの制御環境下での分析では、ランサムウェアの拡張子への名前変更が500件成功し、暗号化を検証できたファイルは17件でした。
研究者らは、ネットワーク共有へのアクセスや、システム復旧への干渉の試みも確認しています。これらの結果は暗号化が機能することを裏付けますが、名前変更の件数を、独立して検証された暗号化ファイルの総数と混同してはなりません。
ネットワーク展開の機能は存在したものの、ドメイン全体への拡散成功は確認されていません。回収した設定では、グループポリシーによる拡散も無効になっていました。
セキュリティツールを無効化するとして宣伝されている脆弱なドライバーを悪用する手法も、未検証のままです。リモートデスクトップの切断後も動作を継続するという主張も同様です。
Cybersecurity news
10月の初期のビルドには、ファイルの内容を恒久的に破棄しかねない処理上の欠陥がありました。
そのため、正しい復号鍵を入手できても、影響を受けたファイルが不完全なままになる可能性があります。これは通常の暗号化被害とは異なり、元に戻せない破損にあたります。
10月17日版には別の弱点がありました。大きなファイルでは先頭の4,096バイトしか暗号化されず、それ以降の内容には誰でもアクセスできる状態でした。
研究者らは、暗号化された7つのOfficeドキュメントから、鍵なしでCRC検証に通る内部コンポーネント73個を回収しました。その中にはワークシートや共有文字列のデータも含まれます。
ただし、これはあくまで部分的な内容の回復です。ドキュメントを完全に復元できたわけではなく、汎用の復号ツールが得られたわけでもありません。今回の調査結果は、影響を受けたすべてのファイルを復元できることや、身代金を支払えば被害が解消されることを裏付けるものではありません。
防御側にとっての現実的な優先事項は、暗号化されたファイルなどの痕跡を保全し、復旧方法を検討する前に、使われたランサムウェアのビルドを正確に特定することです。
研究では、スケジュールタスクの監視、ネットワーク共有へのアクセスの見直し、ネットワークセグメンテーション、復旧に向けた保護策も、有効な防御上の検討事項として挙げています。
HYFLOCKの事例は、運用上のリスクや復旧の見通しを評価する際、運営者が宣伝する機能一覧よりも、実際に観測された挙動、設定、ビルドごとの欠陥のほうが重要であることを示しています。この点は、影響を受けるシステムや個々の暗号化ドキュメントによっても異なります。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに統合。
AuditSecurity
翻訳元: https://gbhackers.com/hyflock-ransomware/