
ClickFix攻撃、VBScriptペイロードをブラウザキャッシュに隠蔽
ブラウザキャッシュに画像を装ってVBScriptペイロードを隠し、被害者を騙してWindowsの「ファイル名を指定して実行」からコマンドを実行させる時点で、すでにスクリプトが端末内に存在している状態にするClickFixキャンペーンが確認されました。 Microsoft Threat Intelligenceは
ブラウザキャッシュに画像を装ってVBScriptペイロードを隠し、被害者を騙してWindowsの「ファイル名を指定して実行」からコマンドを実行させる時点で、すでにスクリプトが端末内に存在している状態にするClickFixキャンペーンが確認されました。 Microsoft Threat Intelligenceは
ロシアと関係する高度な持続的脅威(APT)アクターが、フィッシングとマルウェア配布の手口をかつてない規模に広げています。このアクターは2年前、MicrosoftおよびDOJ(米司法省)などの米当局によって大きな打撃を受けました。最近の攻撃では、従来のClickFix戦術をやめて新たな手法に切り替えており、より多くの標的
ロシア政府と関係する脅威アクター「Star Blizzard」が、2026年にサイバースパイ活動を拡大させています。Microsoftが「RedFlick」として追跡しているフィッシングとマルウェア配布の手法を用いたものです。 Microsoft Threat Intelligenceによると、このグループは米国CI
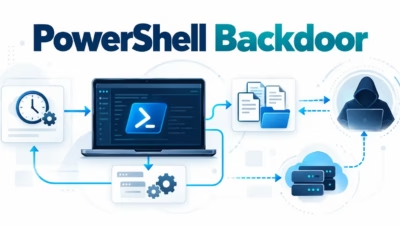
このマルウェアがデコードするペイロードは、ローカルドライブを検索して新規ファイルを監視し、収集したデータを2つのC2(コマンド&コントロール)サーバーへ送信します。さらにスクリーンショットの取得、保存済みWi-Fiパスワードやクリップボードのテキストの窃取、オペレーターからのコマンド実行にも対応しています。 確認され
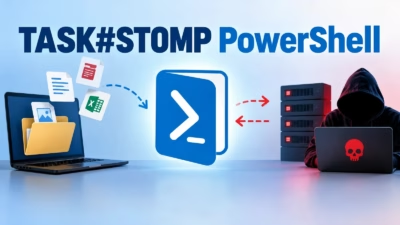
Windowsを標的とするバックドア「TASK#STOMP」は、VBScript、PowerShell、スケジュールタスク、そしてランタイムでのC#コンパイルを組み合わせることで、堅牢な永続化を確立し、業務文書を継続的に窃取します。 このインプラントはスクリーンショットの取得、保存済みWi-Fiパスワードの抽出、クリ
この攻撃活動は、医療、製造、ゲーム、テクノロジー、物流、政府、教育の各分野に及ぶ組織に影響を与えています。 攻撃者は正規のソフトウェアベンダーサイトを精巧に模倣したページで被害者を誘い込み、人気のツールやドライバー、ブラウザ、セキュリティ製品、ユーティリティのダウンロードを提供しています。 攻撃者はRazer、Mic
UAC-0145に起因する高度な採用偽装型侵入キャンペーンが確認されました。このクラスターにはサブクラスターUAC-0002も含まれており、Sandworm、APT44、Seashell Blizzardとしても追跡されています。 この活動は少なくとも2026年5月から観測されており、求人検索プラットフォーム上で始ま

ウクライナCERTは、正規のNotepad++アプリケーションと、プラグインに偽装してシステムに永続化する悪意あるユーティリティ「LunchPoke」を含むアーカイブを配布する攻撃を発見しました。 この攻撃キャンペーンは、UAC-0099として追跡されている脅威クラスターによるものとされています。同クラスターは主にウ

新たに分析されたランサムウェア「The Gentlemen」は、強力な暗号化と積極的な横断移動を組み合わせる能力により、セキュリティ研究者の間で懸念が高まっている。 この脅威が特に危険な理由は、SYSTEMレベルのスケジュールタスクを使用してローカルドライブを暗号化し、攻撃者が最高の Windows システム権限で操
北朝鮮の国家支援を受ける脅威グループKimsukyCがサイバー攻撃方法を大幅に更新しました。AhnLabセキュリティインテリジェンスセンター(ASEC)の最近の報告によると、このグループはPythonベースのバックドアを配信するために悪意のあるショートカット(LNK)ファイルを積極的に配布しています。 攻撃者の主な目