米国政府は、温度をはじめとする設定を遠隔から改ざんしようとする攻撃から冷凍システムを守るため、各組織に対策を講じるよう呼びかけました。
この勧告は、米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)、FBI、その他の連邦機関が発表したものです。米当局は「産業用冷凍設備およびコールドチェーン監視システムを標的とした悪意あるサイバー活動を、世界規模で把握している」としています。
今回の警告は、ハッカーがインターネットに接続された冷凍システムにアクセスし、温度の改ざんを試みた事案が最近相次いだことを受けたものです。
こうした攻撃は、食品や医療物資を台無しにするなど、現実世界に甚大な影響を及ぼす恐れがあります。
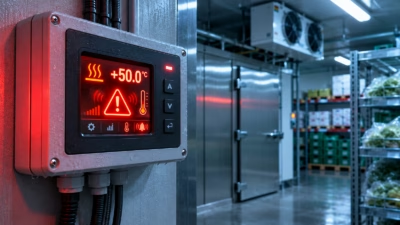
2026年10月11日には、フランスをはじめとする欧州各国の複数のスーパーマーケットチェーンが、冷凍システム事業者Danfossの管理するシステムをハッカーに侵害され、食品在庫の廃棄を余儀なくされたと報じられました。攻撃者はシステムを操作し、温度を最高50℃(122°F)に設定したとされています。
11月1日にも同様の事案が発生し、少なくとも9カ国の欧州のスーパーマーケットが影響を受けたと報じられています。
直近では、冷凍設備事業者Coolworldを狙ったサイバー攻撃により、フランス血液事業団(EFS)の低温保管室が110℃(230°F)という沸騰する温度にまで上昇しました。
11月5日に公表された米国の勧告は、米国内の冷凍システムの運用者や所有者に対し、同様の攻撃に警戒するよう求めています。
特に注意が必要なのは、医療、化学、食品・農業、運輸といった分野です。これらの分野では、温度の自動・遠隔監視、継続的な温度記録、霜取りサイクルの管理、エネルギーの最適化のためにこうしたシステムを幅広く利用しています。
勧告を作成した各機関は、次のように記しています。「攻撃者は、パッチ未適用またはインターネットからアクセス可能なコントローラーの脆弱性や弱点を悪用し、設定を遠隔から書き換える可能性がある。その結果、機器が連続的な加熱・霜取りサイクルに入り、在庫の大規模な損失や機器の危険な状態を引き起こしかねない」
また、ハッカーは認証バイパス、任意のコードインジェクション、脆弱な設定などの手法を用いて、インターネットに公開されたこれらのシステムへ遠隔からアクセスできると指摘しています。
冷凍システム保護のため緊急の対策が必要
勧告を作成した各機関は、最近確認された脅威を踏まえ、産業用冷凍設備およびコールドチェーン監視システムのリスクを軽減するためにセキュリティチームが直ちに講じるべき対策を、いくつか示しました。主な内容は次のとおりです。
- 制御システム機器、特にコントローラーパネルをインターネットに公開しない
- 遠隔アクセスが必要な場合は、ファイアウォールやエッジデバイスでこれらのシステムを保護し、最新バージョンに更新して脆弱性を減らす
- 制御技術(OT)機器を業務ネットワークから分離する
- デフォルトパスワードを変更し、フィッシング耐性のある多要素認証(MFA)を含む強力な認証ポリシーを導入する
- サポート終了となったレガシー機器を特定・廃止・交換するため、体系的なライフサイクル管理プロセスを確立する
- 設定変更を許可された機器とIPアドレスのみにアクセスを制限する
- バックアップシステムをオフサイトかつオフラインで維持し、定期的にテストする
CISAのサイバーセキュリティ担当エグゼクティブアシスタントディレクター代理、Chris Butera氏は次のようにコメントしています。「冷凍・監視システムに依存するすべての組織は、自らが標的になり得ると考えるべきです。共同ファクトシートを確認し、既知のセキュリティ上の欠陥を塞ぐ対策を今すぐ講じてください」
欧州での事案を受け、冷凍システムがオフラインに
Censysが11月5日に公開したデータによると、インターネットに公開されている冷凍コントローラーは53%減少しました。対象は、スーパーマーケットを狙った事案で、それぞれ10月11日と11月2日に侵害されたDanfoss StoreViewおよびCopeland/Dixell XWEBの各製品です。
Censysは、公開状態が大幅に減ったのは、事業者による対応、あるいは所有者が機器を切断した結果とみられると指摘しています。
これまでのところ、一連の事案を特定の攻撃者によるものと断定する情報は出ていません。
翻訳元: https://www.infosecurity-magazine.com/news/cisa-protect-refrigeration-networks/