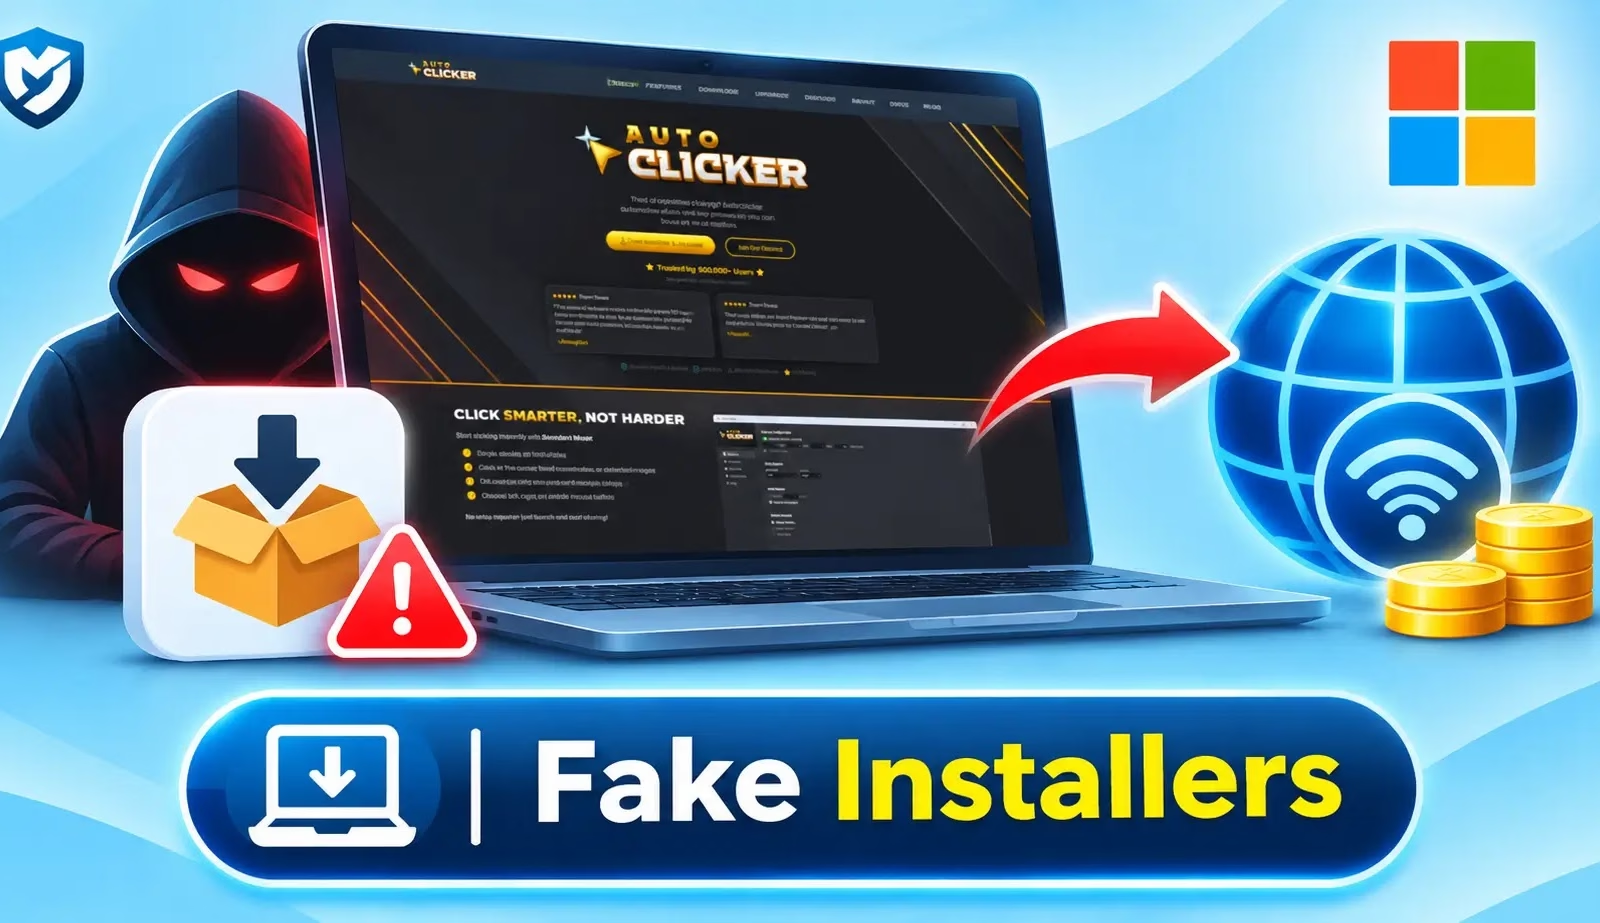
Microsoft Threat Intelligenceは、偽のダウンロードを用いたキャンペーンを確認しました。このキャンペーンは、被害者のインターネット回線と計算能力を利用するソフトウェアをインストールし、Windowsコンピューターを知らぬ間に収益源へと変えてしまいます。
標的となるのは、クラック版の商用ソフトウェア、無料ゲーム、アクティベーター、プラグイン、非公式ユーティリティを検索しているユーザーです。偽装されたインストーラーは、約束したプログラムだけでなく、1回のインストール作業中に複数の追加パッケージも配布します。
Microsoftは、収益化の手口を3系統特定しました。第三者のトラフィックを中継するWorldProxyPool 、分散コンピューティング向けのCharityEngineとBOINC、そしてユーティリティ型ソフトウェアとしてインストールされるAdvanced Windows ManagerまたはWindows Managerです。
これらの製品自体には正当な用途もあります。しかし、利用者の十分な同意なしに、偽装されたバンドルを通じて密かにインストールすれば、セキュリティとプライバシーのリスクを生みます。
攻撃は、ユーザーが、見慣れたアプリケーションやツールを装ったインストーラーを実行したところから始まります。確認された誘い文句には、FabFilterのバンドル、Navicat Premiumのクラック、Robloxのエグゼキューター、オートクリッカー、ゲームのダウンロードなどがありました。
インストーラーはInno Setup方式のラッパーを使い、%TEMP%\is-*.tmp\内で一時的なランナーを起動します。これらのランナーが、eld0.exe、eld3.exe、eld4.exeといった名前の段階的な実行ファイルを起動します。
続いて、配布システムは頻繁に切り替わるインターネット上のインフラに接続し、「オファー」と呼ばれる個々のソフトウェアパッケージを調整します。
リクエストには、d=innoやr=offer_executionといった共通のパラメーターが含まれます。失敗した場合はr=offer_execution_failが使われます。セッション識別子、アフィリエイト値、オファー番号により、システムはインストールごとの結果を個別に追跡できます。
注目すべきは、1つのオファーが失敗してもバンドル全体は止まらない点です。同じセッション中に、ほかのパッケージが問題なくインストールされる可能性があります。
Microsoftは、コールバックのリクエストより前、またはその前後でペイロードが起動する例も確認しました。したがって防御側は、これらのリクエストを最も早い段階の警告とみなすべきではありません。
後続のパッケージは、/qn、/S、/quiet、/norestartといったサイレントインストール用のオプションを使い、画面上の操作表示を抑えます。
WorldProxyPool系統では、デバイスのネットワークリソースを収益化するためのプロキシエージェントがインストールされます。関連ファイルには、sdk-agent.exe、アップデーター、PowerShellのウォッチドッグが含まれます。
この系統は、SYSTEM権限で動作するスケジュールタスクを3つ作成します。エージェントはシステム起動時に開始し、ウォッチドッグは5分ごと、アップデーターは1時間ごとに実行されます。インストーラーはエージェントをその場でも起動します。
CharityEngineとBOINCの系統では、分散コンピューティング用のコンポーネントがインストールされ、VirtualBoxが同時に導入される場合もあります。確認されたファイルはboinc.exe、charityengine.exe、ce11.exeなどです。この系統は、インターネット回線だけでなく計算資源も利用します。
ユーティリティ系統では、AW Managerディレクトリ配下にAdvancedWindowsManager.exeとWindows Updater.exeがインストールされます。
Microsoftは、信頼できないダウンロードを避けること、望ましくない可能性のあるアプリケーション(PUA)の保護を有効にすること、予期しないソフトウェアのインストールを確認することを推奨しています。
管理者は、Innoの一時フォルダー内にある段階的な実行ファイルを調査し、オファーのコールバックをエンドポイントの動作と突き合わせ、新たに作成されたSYSTEMタスクを確認する必要があります。
コールバック先のドメインは頻繁に変わるため、ドメインの一致だけを見るよりも、振る舞いに基づく兆候のほうが、持続的に使える脅威ハンティングの手がかりになります。WorldProxyPool、BOINC、CharityEngine、VirtualBoxが予期せずインストールされていれば調査に値しますが、それだけで悪意のある展開が行われたとは断定できないと、Microsoftは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化を元に戻すのは、MISP、VirusTotal、お使いのSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
脅威調査を効率化し、手作業を減らすために、1万6,000以上のSOCチームがANY.RUNを利用しています。 自社チームでの活用を検討する
翻訳元: https://cyberpress.org/fake-installers-monetize-bandwidth/