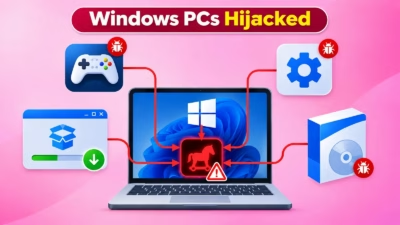
Microsoftは、何も知らないPCをプロキシノードや分散コンピューティングのワーカー、アドウェアの基盤に変える偽ダウンロードキャンペーンを発見しました。
クラック版の商用ソフトや無料ゲーム、プラグイン、非公式ユーティリティを探しているユーザーは、無料ダウンロードどころではない契約を結んでしまっているかもしれません。Microsoftは、トロイの木馬化したインストーラーを使い、ダウンロードしたWindowsデバイスを金を稼ぐ装置に変えるキャンペーンが進化を続けていることを確認しました。このキャンペーンは、ユーザーの十分な同意がないまま、デバイスの計算資源とインターネット帯域を消費します。
Microsoftがブログ記事で明らかにしたところによると、このキャンペーンは偽のダウンロードページとInno Setup形式のインストーラーを使い、1回のインストール作業中に複数のソフトウェアパッケージを配布します。
キャンペーンでは、3種類の収益化コンポーネントが配布されていました。これらの一部は、利用者が承知のうえでインストールした場合には、正当な用途もあり得るものです。
Microsoftは、次のように述べています。「組織は、信頼できないソフトウェア入手元の利用を防ぎ、望ましくない可能性のあるアプリケーション(PUA)に対する保護を有効にし、予期しないソフトウェアのインストールや永続化の仕組みを監視することで、この活動による被害リスクを減らせます」。同社は、Defender XDRがこのキャンペーンに関連する複数のペイロードや挙動を検知し、ブロックしているとも付け加えています。
偽インストーラーで実際に金を稼ぐ手口
キャンペーンは、ユーザーがクラック版ソフトやゲーム、アクティベーター、プラグイン、非公式ユーティリティとして宣伝されたインストーラーをダウンロードするところから始まります。Microsoftは、Navicat PremiumやFabFilterのオーディオプラグインなどの製品を装ったおとりのほか、ゲームやユーティリティのダウンロードを装ったものも確認しました。
これらのインストーラーは、Inno Setup形式のラッパーを使い、Windowsの一時ディレクトリ配下に一時的な実行ファイルを配置します。続いて番号付きのペイロードが実行され、追加ソフトウェアの配布を取りまとめます。
Microsoftによると、このキャンペーンにはオファー型の配布メカニズムがあります。インストーラーは、「d=inno」や「r=offer_execution」といったパラメータを含むHTTPコールバックで、頻繁に入れ替わるインフラと通信します。このリクエストにより、キャンペーン側はソフトウェアのオファーを個別に追跡できます。その結果、同一のインストール作業中でも、複数のペイロードがそれぞれ独立して成功したり失敗したりします。
1つ目の収益化の系統はWorldProxyPoolです。プロキシウェアをインストールし、第三者のインターネットトラフィックを被害者のデバイス経由で中継させます。さらに、エージェントの起動、ウォッチドッグの実行、更新のために、SYSTEM権限のスケジュールタスクを作成します。
別の系統では、CharityEngineとBerkeley Open Infrastructure for Network Computing(BOINC)を、VirtualBoxなどのコンポーネントとともにインストールし、分散コンピューティングを可能にします。
3つ目の系統は、Advanced Windows ManagerやWindows Managerに関連するユーティリティ系ソフトをインストールします。これらのアプリケーションは、広告配信やソフトウェア配布、アフィリエイト型の収益化に関与する可能性があります。
Microsoft、非公式ソフトを厳しく精査するよう防御側に呼びかけ
Microsoftは、信頼できない入手元からのダウンロードを防ぐよう推奨しています。特に、クラック版ソフト、キージェネレーター、非公式のゲームインストーラー、アクティベーションツールが対象です。
同社によると、Microsoft Defender Antivirusを利用する組織は、クラウド提供の保護を有効にし、改ざん防止を維持し、レピュテーションベースの保護を構成して、信頼できないアプリケーションやダウンロードをブロックすべきです。また、普及度や経過期間、信頼済みリストの基準に基づいて実行ファイルを制限する攻撃面の縮小(ASR)ルールの導入も検討するよう勧めています。
検知と調査では、Innoの一時ディレクトリからの実行を確認するよう組織に助言しています。特に「eld*.exe, set_*.exe」「FirstFast[1].exe」「SecondRunner[1].exe」といったファイルが現れた場合は要注意です。
Microsoftはさらに、「d=inno」と「r=offer_execution」または「r=offer_execution_fail」を含む外向きのリクエストを、プロセスの動作やスケジュールタスクの作成、ソフトウェアのインストールと突き合わせて分析するよう推奨しています。
WorldProxyPool、CharityEngine、BOINC、VirtualBoxが予期せずインストールされていた場合は、調査が必要だとしています。
Defender XDRの顧客は、Microsoftが公開しているアドバンストハンティングクエリを使って関連する活動を特定できます。Microsoftのエコシステム外の防御担当者向けには、侵害の痕跡(IOC)の一覧も共有されています。