フランスのセキュリティ企業Sekoiaによると、ロシアのAPT29が、侵害したWebサイトや偽ドメイン、乗っ取ったWeb解析サービスを使い、iOSおよびAndroidのユーザーを攻撃しています。すでに修正済みの脆弱性を突くエクスプロイトを使い、Cookieやメッセージ、Wi-Fiパスワードを盗み出しているということです。
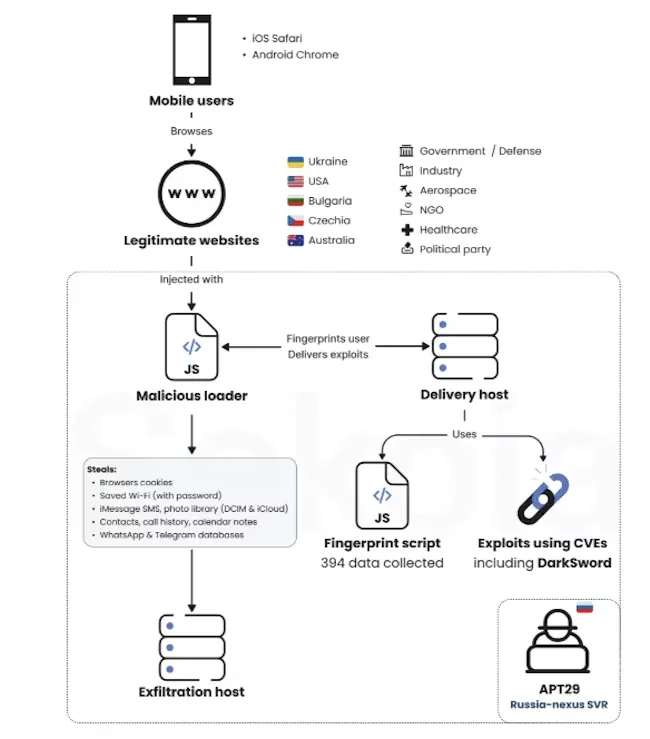
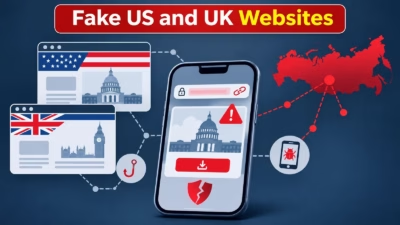
n-day脆弱性を悪用してモバイル端末を狙うAPT29の水飲み場攻撃(出典:Sekoia)
Sekoiaの脅威検知・調査チーム(TDR)は、2026年10月中旬にこの攻撃を確認しました。同社は「この水飲み場攻撃は、中程度から高い確度でAPT29によるものと評価している。複数のWeb経由の配布手法と、AndroidおよびiOSを狙うn-dayモバイルエクスプロイトチェーンを組み合わせている」と述べています。APT29はMidnight BlizzardやCozy Bearとも呼ばれ、ロシア対外情報庁(SVR)と結び付けられているグループです。
この夏には、Microsoftが、同グループがホテルや会議施設のWi-Fiネットワークを数か月にわたって乗っ取り、Microsoft 365の認証情報を盗んでマルウェアを配布していたと報告していました。
研究者らは次のように記しています。「このキャンペーンは3つの感染経路に依存している。正規Webサイトへの直接的なJavaScriptインジェクション、中間者攻撃(AiTM)に似たドメイン、そしてウクライナのWeb解析サービスに対するサプライチェーン攻撃だ」
「3つの感染経路はいずれも同じペイロードを配布する。外部スクリプトを読み込ませ、訪問者のブラウザーと端末の情報を収集するコードインジェクションだ。配布元のホストは、モバイルOSとブラウザーのバージョンに応じて、端末に合ったn-dayエクスプロイトチェーンをユーザー操作なしで送り込む」
ガス生産企業、ホテル、軍関連サイトが標的に
調査の発端は、ウクライナのガス生産企業のWebサイトで見つかった不正なスクリプトでした。さらに調べると、侵害されたサイトが次々と見つかりました。米国の化学業界団体、欧州の極右政党、ブルガリアの軍関連組織のサイトなどが含まれています。
オーストラリアの医療クリニックのサイトなど、戦略的な価値が明らかでないものもありました。TDRチームは、確度は低いとしながらも、特定の個人を狙うために使われた可能性があるとみています。
2つの偽ドメインは、正規のページを読み込む仕組みでした。1つは米国独立250周年の記念事業「America250」、もう1つは英国防省や首相官邸(ダウニング街10番地)に近い高級ホテル「Raffles London at The OWO」のページです。研究者らは、ホテルの偽サイトは外交使節団や要人宿泊客を狙ったものだった可能性があるとみています。また、ウクライナのゼレンスキー大統領が10月14日の訪問時に同ホテルに滞在したというオープンソースの報道にも言及しています。
攻撃者は最も広い範囲に到達するため、ウクライナの解析サービスPlerdyにも侵入しました。2026年8月27日から9月3日までの1週間、同サービスのトラッキングスクリプトを通じて自らのコードを配信しています。このスクリプトは数千のWebサイトで動作しており、大半はウクライナのサイトです。軍や特殊部隊、軍事装備メーカーが運営するサイトも含まれています。
研究者らは次のように指摘しています。「攻撃者が特定サイトの訪問者を狙っていたのか、それとも修正パッチ未適用のモバイル端末をできるだけ多く無差別に侵害してデータを持ち出し、その後で関心のある情報を選別して悪用しようとしていたのかは、依然として不明だ」
「ただし、これらのサイトの多くは、ロシア・ウクライナ戦争の文脈で、価値の高い訪問者や戦略的に重要な訪問者を引き付ける可能性が高い」
iOSとAndroid向けの3つのエクスプロイトチェーン
iOS 16.7を搭載したiPhoneに対しては、CVE-2025-43529とCVE-2024-27834を連鎖させてCookieを盗み出していました。これによりログイン済みのセッションを再利用でき、Webメールなどのサービスに侵入される恐れがあります。
iOS 18.5の端末には、DarkSwordエクスプロイトキットを基にしたチェーンが使われました。CVE-2025-43529、CVE-2026-20700、CVE-2025-14174、CVE-2025-43510、CVE-2025-43520を悪用し、SMS、iMessage、WhatsApp、Telegramのデータからキーチェーンのパスワード、位置情報、健康情報、写真まで、端末内のほぼすべてを盗み出します。
Chrome 139〜145(143を除く)を搭載したAndroid端末は、ChromeのCVE-2026-3910と、AdrenoグラフィックスドライバーのCVE-2025-27038を悪用した攻撃を受けました。このチェーンは、Chromeのcookie、保存されたログイン情報、閲覧履歴、Wi-Fiパスワードを盗みます。いずれのペイロードも、データの送信後に端末へ残るものはインストールしません。
APT29の仕業と断定する根拠は3つあります。侵害されたサイトの1つで見つかった、2025年のAPT29による水飲み場攻撃の痕跡、GoogleのThreat Analysis Groupが確認した2024年のモンゴル政府系サイトを狙うAPT29のキャンペーンとの類似点、そしてウクライナを中心とする被害者リストです。
3つのチェーンに含まれるすべての脆弱性は、キャンペーン開始前に修正されていました。Sekoiaは「OSを最新の状態に保っているユーザーは、これらの攻撃から安全だ」と強調しています。
同社は、被害者の特定と水飲み場攻撃のインフラを妨害する方法の模索のため、CERT-UAをはじめとする影響国のCERTと協力していると明らかにしました。
Sekoiaは次のように結論付けています。「この攻撃は、DarkSwordのようなCSV由来のモバイルエクスプロイトフレームワークが、国家支援型の侵入セットによって再利用され続けていることも裏付けている。パッケージ化されたn-dayエクスプロイトチェーンの採用により、高度なモバイル攻撃に必要なコストと技術的ハードルは下がる。長期的には、CSVのエクスプロイトが国家支援型の侵入セットの間で拡散し、再利用される頻度は高まっていくと評価している」
翻訳元: https://www.helpnetsecurity.com/2026/11/04/apt29-watering-hole-mobile-devices-n-day-exploits/