Sekoiaは、大規模なウォータリングホール(水飲み場型)攻撃キャンペーンについて、中程度から高い確度でAPT29の仕業だと評価しています。
APT29はMidnight Blizzard、Cozy Bear、The Dukesとも呼ばれ、ロシアの対外情報庁(SVR)と広く関連付けられています。
この作戦では、侵害されたサイト、複製されたドメイン、汚染されたアナリティクスサービスを通じて、iOSとAndroidのユーザーが標的になりました。攻撃で使われたのはパッチ適用済みのnデイ脆弱性のみです。そのため、最新の状態に更新されたデバイスは影響を受けません。
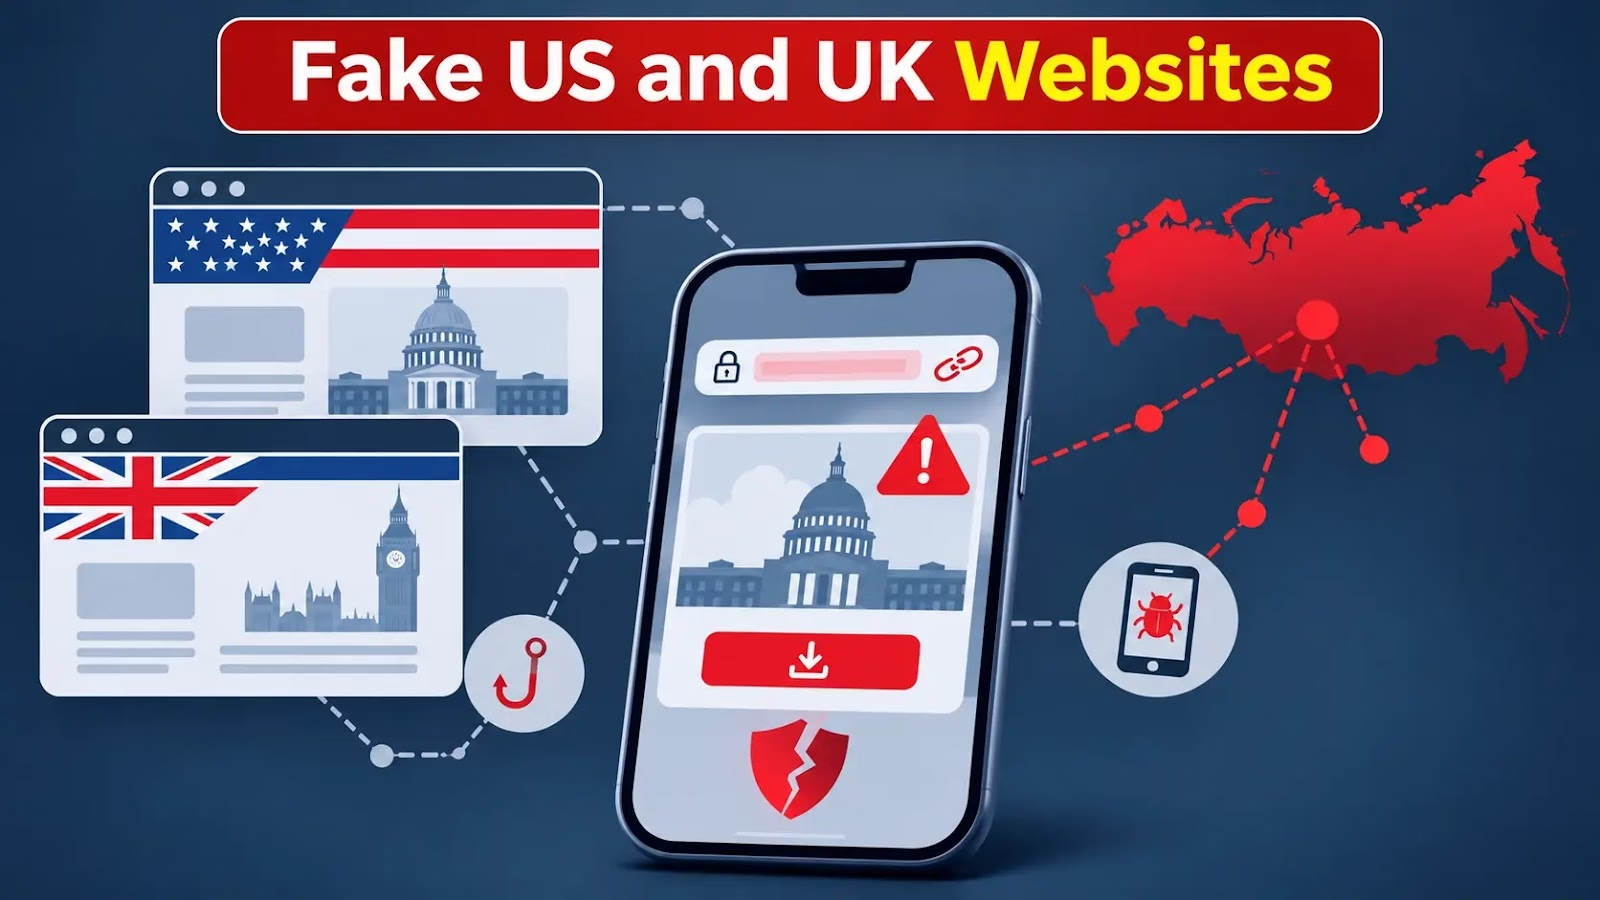
2つ目の手口は、中間者攻撃(AiTM)型のリバースプロキシ群です。america250[.]holidayは、米国独立記念行事「America250」のサイトを模倣しています。theowo[.]clubは、国防省や首相官邸(ダウニング街10番地)に近いホテル「Raffles London at The OWO」のサイトを模倣していました。
Sekoiaは、これらの罠サイトがスピアフィッシングを通じて外交官や政府当局者を狙ったものだとみています。
3つ目の手口は、ウクライナのPlerdy SEO Trackerに対するサプライチェーン攻撃です。2026年8月27日から9月3日にかけて、攻撃者はa.plerdy[.]comのトラッカーファイルを改ざんしました。これにより、すべての訪問者がフィンガープリント用スクリプトも読み込む状態になっていました。
このトラッカーを使っていたサイトには、軍事関連や防衛装備関連のページも含まれていました。
3つの手口はいずれも「UltimateFingerprinter」というスクリプトを読み込みます。このスクリプトは、約2.3MBの無意味なAngularJSコードの陰に隠されています。Sekoiaは、この水増しがLLMベースの解析を妨げる狙いかもしれないとみています。
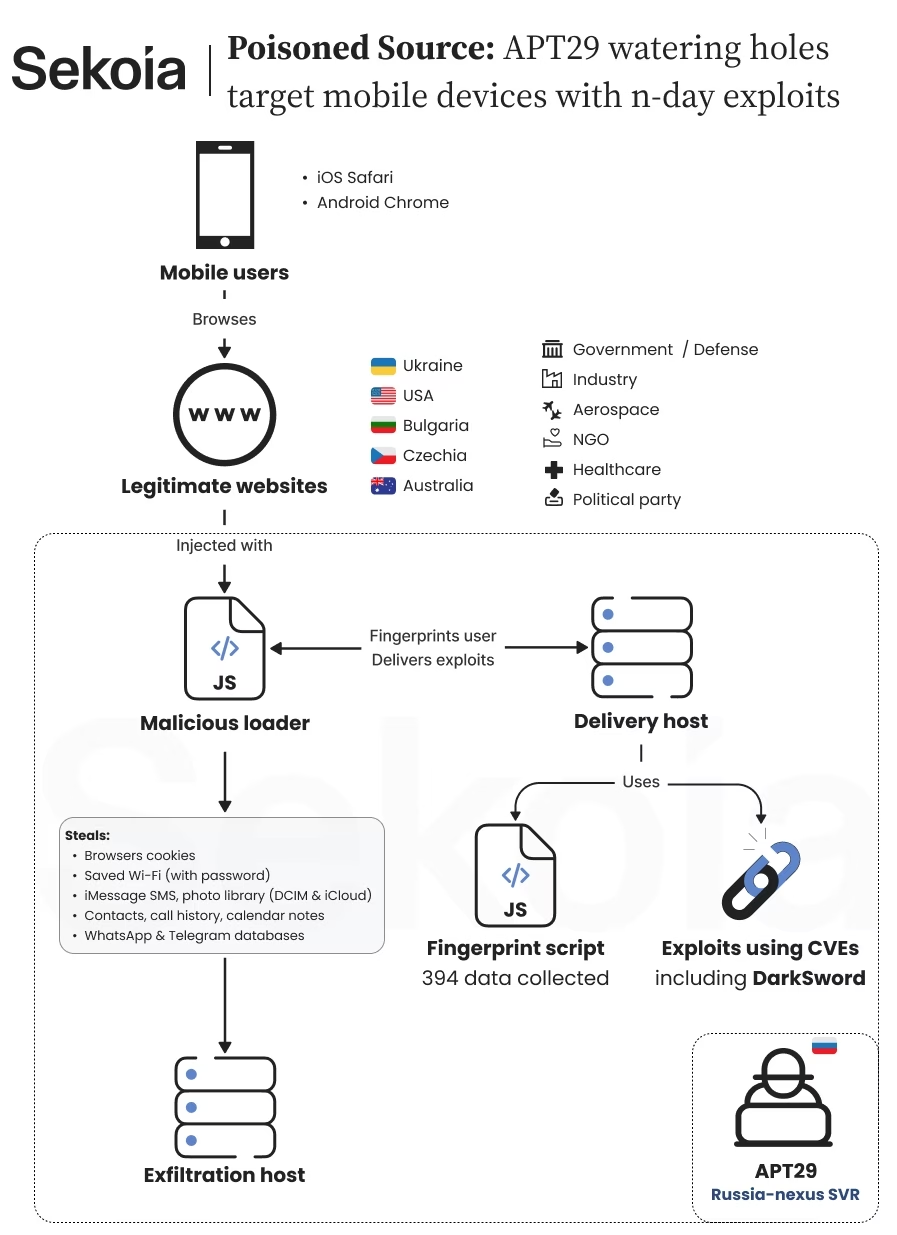
このスクリプトは、61個のコレクターを通じて394項目の情報を収集し、サーバーに送信します。サーバーがエクスプロイトを返すのは、基本的な条件を満たした場合だけです。たとえば、スマートフォンとして妥当な画面サイズであることや、タッチポイント数が0でないことなどが条件です。
Sekoiaによると、フィンガープリントのそれ以外の項目が配信の可否に影響した形跡はありません。
チェーンAはiOS 16.7を標的とし、CVE-2025-43529とCVE-2024-27834を悪用してCookieを窃取します。チェーンBはiOS 18.5を標的とする完全版のDarkSwordキットです。
こちらはCVE-2026-20700、CVE-2025-14174、CVE-2025-43510、CVE-2025-43520も加えて悪用し、デバイス全体から情報を収集します。
収集対象には、メッセージ、WhatsAppとTelegramのデータベース、キーチェーンの機密情報、Wi-Fiパスワード、位置情報キャッシュ、写真、iCloud Driveが含まれます。
Sekoiaがこの活動を確認したところ、1つ目の手口は正規サイトへのJavaScript直接挿入でした。対象には、ウクライナのガス生産企業、米国の化学業界団体、ブルガリアの軍事関連サイトが含まれています。
米英の偽サイト
チェーンCはAndroid版Chrome 139〜145(143を除く)を標的とし、CVE-2026-3910と、AdrenoのGPUドライバーの脆弱性であるCVE-2025-27038を悪用します。
最終ペイロードはSekoiaが「AndroSnitch」と名付けたもので、ChromeのCookie、保存されたログイン情報、履歴、Wi-Fi設定を外部に送信します。すべてのチェーンは、データをad.starx-net[.]com:8881/telemetry/v12へ送信し、永続化は行いません。
GoogleのThreat Intelligence Groupは2026年3月、DarkSwordを、iOS 18.4〜18.7に対応するiOS向けエクスプロイトチェーンとして説明しました。6件の脆弱性を使い、そのうち複数はゼロデイとして悪用されていました。
StudySecurity
DarkSwordは、商用スパイウェアベンダーや国家支援が疑われるアクターに採用されています。Googleによると、ロシアのスパイ活動グループとみられるUNC6353は、これをウクライナのサイトに対するウォータリングホール攻撃に加えていました。Appleは、iOS 26.3までにすべての脆弱性を修正しています。
Sekoiaが示す証拠の1つは、侵害されたサイトです。このサイトのファイルは、2025年のAPT29によるウォータリングホール攻撃に関する非公開レポートの内容と一致していました。Google TAGも、このフレームワークが2024年にAPT29がモンゴル政府系サイトに仕掛けたキャンペーンと似ていると確認しています。
このキャンペーンでは、NSO GroupやIntellexaのものと同一、またはきわめてよく似たnデイエクスプロイトが使われました。iOSとAndroid版ChromeからはCookieが盗まれています。
2024年版が標的にしたのは、あらかじめ組み込まれたウェブメールやログインサイトの一覧だけでした。今回のキャンペーンは、あらゆるCookieを収集します。
被害者の傾向は、ウクライナと米国を重視するロシアの関心と一致します。Sekoiaは、チェコの極右政党のサイトが侵害されていることも確認しました。これは、欧州の政党を標的にしてきたAPT29の経歴と符合します。
Mandiantは2024年、ドイツの政党を狙ったWINELOADERのフィッシングキャンペーンで、このパターンを報告しています。
Cookieを盗まれると、攻撃者は認証済みセッションを再利用でき、パスワードなしでウェブメールにアクセスできるおそれがあります。Sekoiaは、被害者の特定とインフラの無効化の可能性について、影響を受けた国々のCERTと連携しています。
防御側は、iOSとChromeにパッチを適用し、示されたドメインをブロックすべきです。更新できない環境では、Googleはロックダウンモードの利用も推奨しています。
ネットワーク担当チームは、starx-net、flux-telemetry、clouds-stacksの各ドメインを探索し、Plerdyトラッカーの利用状況も確認してください。
IOC(侵害指標)
| ドメイン | 作成日 | 悪意ある配信ドメイン |
|---|---|---|
| theowo[.]club | 18/06/2026 | static.flux-telemetry[.]com |
| america250[.]holiday | 19/05/2026 | adsprism-stat[.]com |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング、例:[.])しています。無害化を戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに統合しましょう。
AuditSecurity
翻訳元: https://gbhackers.com/fake-us-and-uk-websites/