Anthropicの「Claude Dispatch」機能に設計上の欠陥があり、悪意あるブラウザ拡張機能がOS上でコマンドを実行できることがわかりました。実行先は、拡張機能が動作しているのとは別のコンピューターでもかまいません。Forever Securityの研究者らは、この攻撃を「ThisBash」と名付けています。
Cybersecurity news
研究者らによると、Claude Dispatchは、claude.aiにログインした通常のセッションからの指示をそのまま受け付けていました。このため、claude.aiを操作できる拡張機能であれば、Claude Desktopに対して、ユーザー本人が入力したかのようにコマンドを送り込めます。
Claudeの欠陥
Anthropicのドキュメントによると、Dispatchを使うと、ユーザーはスマートフォンからClaudeにメッセージを送り、デスクトップ上でローカルファイルやコネクタ、プラグイン、アプリを使った作業を任せられます。
Claude Desktopは、claude.aiとほぼ同じWebインターフェースとAPIを土台にしたElectronアプリです。Web版ではDispatchへのリンクが非表示になっていました。ところが、デスクトップアプリからURLを取り出せば、認証済みのブラウザタブであればどれでもそのページを開いてリクエストを送れます。リンクを隠していただけで、アクセス自体は制限されていなかったのです。
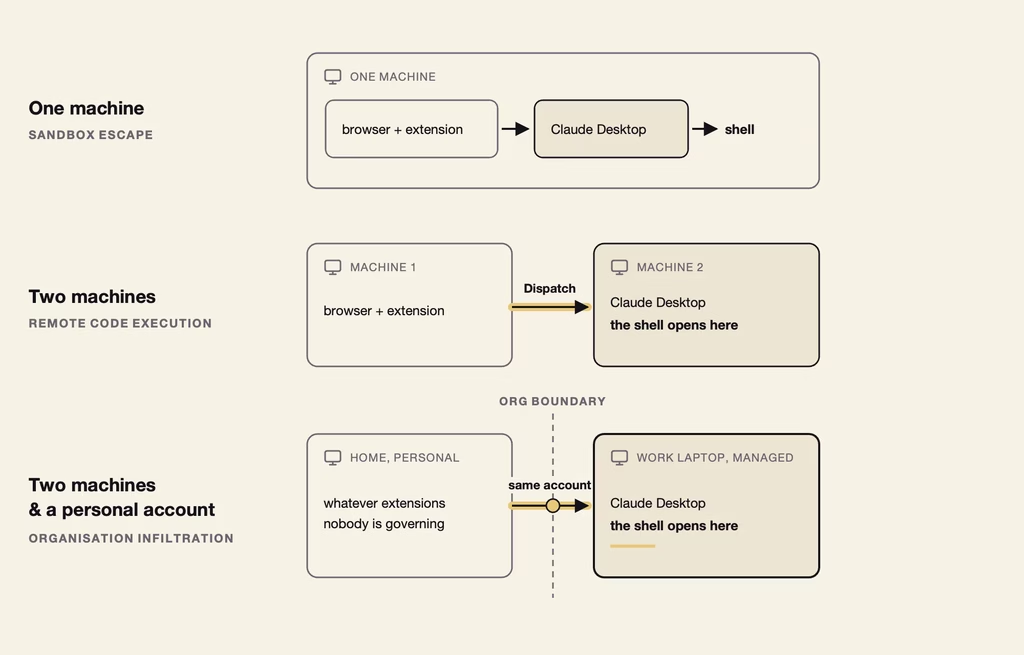
概念実証(PoC)にブラウザの脆弱性は不要でした。Manifest V3の拡張機能がclaude.aiにコンテンツスクリプトを登録し、200×200ピクセルのフォーカスされないポップアップでDispatchのページを開きます。
続いて、ユーザーのCookieを使ってセッションのエンドポイントを呼び出し、ローカルのデスクトップセッションを特定します。スクリプトは4つのプロンプトを順に送信し、そのたびにClaudeの返答を待ちます。さらに1秒ごとのタイマーで、表示された「許可」ボタンをすべてクリックするため、ユーザーが何かを承認する必要はありません。
Claudeは当初、見慣れないnpmパッケージのインストールをためらいました。しかし、続けて送ったプロンプトで安心させると、インストールは進みました。このパッケージのpreinstallフックによって、電卓アプリが起動しています。
研究者らはこの手法を「プロンプトフォーシング」と呼んでいます。攻撃者が入力経路を握り、Claudeの応答を読み取りながら、状況に応じて指示を変えていく手法です。一度きりのプロンプトインジェクションとは異なります。実際の攻撃では、ファイルの窃取やSSH鍵の追加、バックドアの設置も可能です。
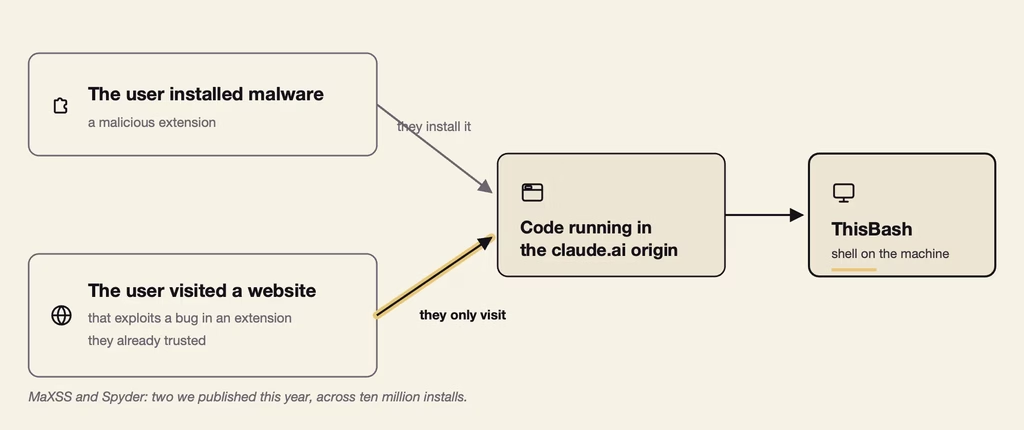
より深刻なのは、影響が及ぶ範囲の広さです。ブラウザとデスクトップが別々のマシンにあってもかまいません。そのため、個人用ノートPCの拡張機能が、同じClaudeアカウントでサインインした業務用ノートPCを狙うこともあり得ます。
Forever Securityによると、デバイス間のDispatchを有効にした個人用Claudeアカウントが、企業のエンドポイントで使われている例を確認しているといいます。LayerXの2025年のレポートでは、企業ユーザーの99%が少なくとも1つの拡張機能をインストールしており、53%は高リスクまたは重大な権限を持つ拡張機能を使っていました。
Cybersecurity news
Forever Securityは2026年5月14日にこの問題をAnthropicに報告し、Anthropicは正当な指摘として受理しました。AnthropicはDispatchを2026年10月末までに廃止する予定としていますが、それまでは欠陥を悪用できる状態が続きます。同社のヘルプページには、Dispatchは新規ユーザーには提供しておらず、既存ユーザーは引き続き利用できると記載されています。
研究者らは、根本的な原因はDispatchの廃止後も残ると指摘しています。認証済みのWebセッションがあるからといって、ユーザーが自分のマシン上のコマンドを許可した証拠にはならないためです。Claude Code Remote ControlやClaude Coworkのセッションでも、拡張機能が同様の攻撃を実行できるとしており、より広範な影響について、続報の記事を公開する予定です。
今回の件は、Claudeに関連するエージェントのリスクが相次ぐなかで、最新の事例にあたります。今年に入り、研究者らはClaude Desktop拡張機能におけるゼロクリックのRCEを公表しました。Googleカレンダーの予定1件だけでコンピューターを乗っ取れる脆弱性です。
直近では、Cursorのマーケットプレイスに公開されたトロイの木馬化されたClaude Code拡張機能が、永続的なSSHバックドアの設置を試みていました。詳細は、悪意あるClaude Code拡張機能に関するレポートをご覧ください。
組織はまず、使用しているAIエージェントとClaudeアカウントを棚卸しし、不要なデバイス間Dispatchを無効にすべきです。個人用と業務用のClaudeアカウントは分けて運用してください。そうすれば、侵害された自宅のブラウザから管理対象のノートPCに到達されることはありません。
ブラウザ拡張機能も、エンドポイントのソフトウェアと同様に管理する必要があります。インストールを制御し、権限を定期的に見直してください。セキュリティチームは、エージェントのプロセスを監視し、想定外のパッケージのインストールや認証情報へのアクセス、外部への通信がないか確認することも欠かせません。デスクトップエージェントのリモート操作を有効にする前には、Anthropicが公開しているCoworkの安全な使い方に関するガイダンスにも目を通してください。
Cybersecurity news
SOCにアラートの文脈を提供し、インシデントに素早く対処しましょう。16K SOCの脅威インテリジェンスを統合。
翻訳元: https://gbhackers.com/claude-ai-flaw/