サイバー犯罪者が、ARTEXのようなエージェント型ハッキングプラットフォームを悪用しています。AIモデルが自律的に脆弱性を見つけ、攻撃を実行する仕組みです。
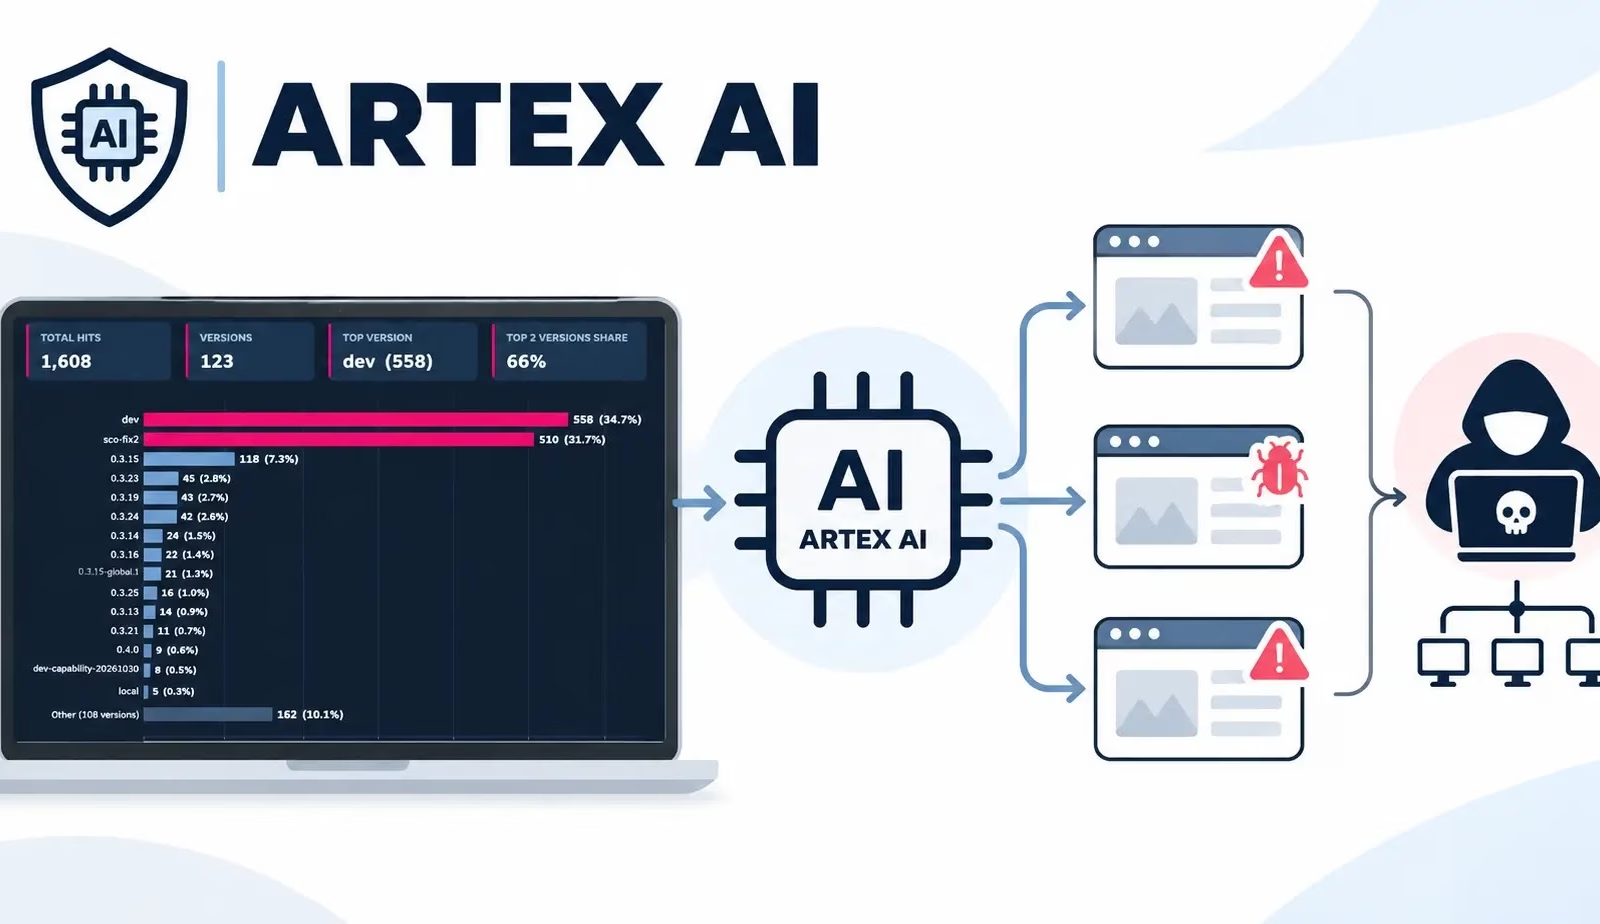
Check Point Researchは、ARTEXの管理パネルをホストしている、またはかつてホストしていたシステムを2,557件確認しました。このうち1,608件は、調査時点で稼働しており、一般に公開されていました。研究者らは、攻撃者が目標を設定した後、エージェントにほとんど手を加えない様子も確認しています。
ARTEXは、中国発のオープンソースのAI搭載ペネトレーションテストプラットフォームです。本来は、セキュリティチームが自社所有または許可を得たシステムをテストするために開発されました。
大規模言語モデル(LLM)を使ってAIエージェントを連携させ、テストの計画、セキュリティツールの実行、調査結果の記録を行います。犯罪者はこれと同じ機能を、いまや攻撃に利用しています。
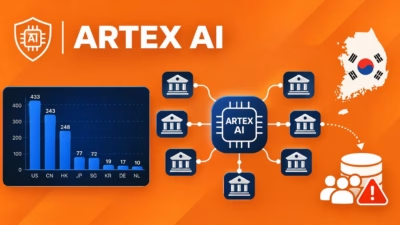
CrowdStrike は先に、2026年9月下旬から10月上旬にかけての韓国の金融機関への攻撃にARTEXが関与していたと指摘していました。CrowdStrikeによると、攻撃者は中国語話者で金銭目的の可能性が高く、DeepSeekを主要モデルとして使用していました。
その後、ARTEXの開発者はプロジェクトをクローズドソース化しました。しかし、保守されているフォークやバックアップが残っており、攻撃者は引き続き利用できます。CyberStrike、Cairn、PentAGIといった類似ツールも存在します。Check Pointは、独自開発のフレームワークも実環境で確認しています。
Apple証明書の窃取:ある攻撃者は、2026-10-14から2026-10-29にかけて2つのコンソールを運用し、約360億トークンを処理しました。コストは700ドルから1,500ドルと推定されます。
エージェントはグレーマーケットのiOS署名サービス10店を攻撃し、パスワード付きの.p12証明書を300件以上収集しました。
続いて、各証明書について、復号、鍵の照合、AppleのOCSPによる失効確認、有効期限の確認、プロビジョニングプロファイルの有無の確認を実施しました。すべてを通過したのは3件だけでした。これらは、転売用の任意のiOSアプリに署名できます。
失敗した暗号資産の窃取:別の攻撃者は、292件の暗号資産決済ドメインを標的にしました。エージェントに対し、USDTを抜き取り、受取アドレスを攻撃者のものにすり替えるよう指示しています。
この攻撃では230件の調査結果と400,791件のエージェントメッセージが生成されましたが、攻撃者のウォレットの残高は0ドルのままでした。単に「success」と返すだけのAPIレスポンスを根拠に、成功したと誤認(ハルシネーション)したエージェントもありました。
一方で、あるエージェントは漏えいしたAWS S3の認証情報を発見し、iOS用ランディングページを格納したバケット内のファイルを上書きしました。所有者は後にマニフェストを復元しています。
ゲームアカウントの窃取:3人目の攻撃者は、中国のグレーマーケットで不正入手されたゲームアカウントを扱う、13台のバックエンド認証情報サーバーを標的にしました。
エージェントは、Webルートに置かれた21.5MBの平文の認証情報ファイルを発見しました。そこから『Honor of Kings(王者栄耀)』の認証情報19万件以上を回収しています。約3.3%、つまり約6,000アカウントは依然として有効だったと、Check Pointは説明しています。
稼働中のサーバーのうち、882台(54%)は米国、295台(18%)は香港、103台(6%)は中国にあります。新規のARTEXサーバーは、大きく報じられた10月中旬以降に急増しました。Check Pointは、バージョンタグと共有ホスティングの情報から、3つのクラスターを同一の攻撃者に結び付けました。
ANY.RUNを導入する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしましょう。チームで試してみる
翻訳元: https://cyberpress.org/artex-automates-website-hacking/