
GitHubリポジトリを確認を:シークレット窃取マルウェア、数万件のリポジトリに被害
盗まれたGitHubの認証情報を使う攻撃者が、11月10日以降、数万件のリポジトリに認証情報窃取型のペイロードを送り込んでいます。このうち1,800件超ではマルウェアが実際に実行され、GitHub Actionsのシークレットやクラウドの認証情報が攻撃者に送信されました。この攻撃キャンペーンを発見したAikidoは、
盗まれたGitHubの認証情報を使う攻撃者が、11月10日以降、数万件のリポジトリに認証情報窃取型のペイロードを送り込んでいます。このうち1,800件超ではマルウェアが実際に実行され、GitHub Actionsのシークレットやクラウドの認証情報が攻撃者に送信されました。この攻撃キャンペーンを発見したAikidoは、
ハッカーが有効なアクセスキーを使ってBarracudaのクラウド環境に侵入し、約44時間にわたる攻撃の間にAWSアクセスキー、Azureサービスプリンシパルのシークレットなどの認証情報を収集しました。 攻撃は2026年11月1日から2日にかけて行われ、約10のクラウドアカウントに及びました。Barracudaは、その
Microsoftは、Outlook、Microsoft Teams、Copilotなど複数のMicrosoft 365サービスに影響が出ている大規模な障害について調査を進めています。世界中のユーザーから接続の問題が報告されています。 BleepingComputerにも、Microsoftのサービスにアクセスできな
Microsoftの研究者によると、エージェント型AIツールが盗まれた認証情報を使い、下流のテナントを標的にしています。 ハッカーは「Artex」をはじめとするエージェント型AIベースのフレームワークを使い、公開GitHubリポジトリをスキャンして、漏えいした認証情報やAPIキーを探し出しています。
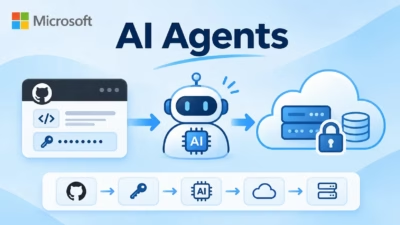
Microsoft Threat Intelligenceは、攻撃者がエージェント型AIツールを使い、公開GitHubリポジトリに露出した認証情報を探し出してクラウド環境に侵入していると警告しました。 確認された事例の1つでは、AIエージェントがアプリケーションのシークレットを発見してから Azure Key Vau
概要: Todylが公表した最近のレポートによると、ある単独のハッカーが、盗まれたもののまだ有効なMicrosoft Entra IDの認証情報を使い、複数のマネージドサービスプロバイダー(MSP)のMicrosoft 365およびAzure環境にサインインしていました。研究者らはこの攻撃キャンペーンを調査していま
ハッカーが盗み出したMicrosoft Entra IDのアプリケーション認証情報を悪用し、Microsoft 365とAzure環境に侵入しています。マネージドサービスプロバイダー(MSP)とその下流の顧客を経由して、27組織が被害を受けました。Study Security TodylのMXDRチームは、「Key
多くの企業は、マルチクラウドを意図的な戦略として選んだわけではありません。気づけばそうなっていたというのが実情です。買収した企業がすでに別のプロバイダーで運用していた、あるチームは使い慣れていたからとAmazon Web Services(AWS)を選んだ、別のチームは既存のライセンスに含まれていたためMicroso
16歳のバグハンターが、サービス側が一切検証していなかった無署名のログイントークンを使い、Microsoft社内の分析サービス「Titan」の管理者権限を取得推定17.3兆行の保存データと、約2万5,000件のアカウントを記録したメタデータテーブルにアクセス可能な状態だった。ただしFaav氏は、データのサンプル確
Faavとして知られる16歳のセキュリティ研究者が、Microsoftの社内分析サービス「Titan」に存在する重大な認証の欠陥を公表しました。この欠陥を悪用すれば、攻撃者は17兆3,000億行が保存されているとみられる環境に対し、管理者権限のSQLクエリを実行できた可能性があります。 ただし、顧客データの流出が確認
すべての記事を読み込みました