
ロシア系ハッカー集団Turla、Microsoft Exchangeのインフラを悪用して機密通信を標的に
ロシアとの関連が指摘されるスパイ集団Turlaが、これまで知られていなかった.NET製のマルウェアツールキットを展開していることが分かりました。このツールキットは、侵害したMicrosoft Exchangeサーバーを監視プラットフォームおよび指令インフラに変えてしまいます。ProtectDevices 「Cerea
ロシアとの関連が指摘されるスパイ集団Turlaが、これまで知られていなかった.NET製のマルウェアツールキットを展開していることが分かりました。このツールキットは、侵害したMicrosoft Exchangeサーバーを監視プラットフォームおよび指令インフラに変えてしまいます。ProtectDevices 「Cerea
ESETの研究者は、侵害したMicrosoft Exchangeサーバーを、スパイ活動やコマンド実行、メール窃取のための基盤に変えるモジュール型マルウェアツールキット「Cereal」を発見しました。 研究者らは、Turlaの既知のマルウェアや過去のツールとの類似点を根拠に、この活動をロシアと連携するハッキング集団Tu
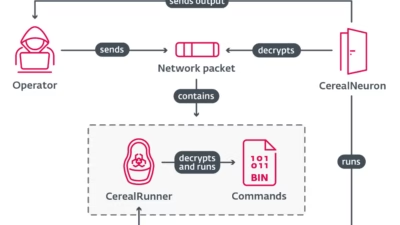
要約 セキュリティ研究者は、政府機関のMicrosoft Exchangeサーバーを狙うモジュール型の.NETツールセット「Turla Cereal」マルウェアを発見しました。攻撃者はカザフスタンとルーマニアの政府機関を侵害しましたが、外部のコマンドサーバーは一切設置していません。この「Turla
ロシア政府が支援する攻撃グループTurlaが、「Cereal」と呼ばれる新たな悪意あるツールセットを使い、政府機関のMicrosoft Exchangeサーバー上でメールを傍受していることが分かりました。 サイバーセキュリティ企業ESETの研究者らは、2025年後半にこの攻撃を確認し、記録しました。当初、カザフスタン