ESETの研究者は、侵害したMicrosoft Exchangeサーバーを、スパイ活動やコマンド実行、メール窃取のための基盤に変えるモジュール型マルウェアツールキット「Cereal」を発見しました。
研究者らは、Turlaの既知のマルウェアや過去のツールとの類似点を根拠に、この活動をロシアと連携するハッキング集団Turlaによるものと高い確度で結論づけています。
調査の発端は2025年11月28日です。ESETがカザフスタンの政府機関で不審なコンポーネントを検知しました。
その後、検知能力を改善したところ、2025年12月23日から侵害されていたルーマニアの政府機関でも、同じツールキットが見つかりました。
ルーマニアでは、攻撃者がNATOおよび欧州連合(EU)の機関のアドレスに関わる通信を狙うよう、マルウェアを設定していました。
研究者らは、攻撃者がどちらの環境にどのように最初に侵入したのかを突き止められませんでした。Exchangeサーバーにはインターネットからアクセスできる状態でしたが、脆弱性が悪用された可能性はあるものの、確認には至っていません。
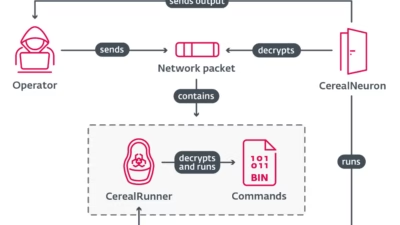
一般的なバックドアは、攻撃者が管理するサーバーに定期的に接続します。これに対しCerealNeuronは、侵害したExchangeサーバー上で外部からのWebリクエストを待ち受けます。
ESETは、このツールセットを支える外部のコマンド&コントロール(C2)インフラを確認していません。代わりに、被害組織自身のサーバーがコマンドを送り込むための入口になります。
このバックドアは、Outlook Web Access、Autodiscover、ActiveSyncなど、通常のExchangeサービスに似たパスで待ち受けます。
リクエストは、暗号化と完全性の検証を通過しなければ、内容が実行されません。不正なリクエストはExchangeのエラーページにリダイレクトされるため、悪意あるサービスが正規の通信に紛れやすくなります。
オペレーターは、個々のコマンドをコンパイル済みの.NETプログラムとしてCerealRunnerに格納して送り込みます。これらのプログラムはメモリ上で実行され、結果はCerealNeuronを通じて返されます。
確認されたタスクには、メールの取得、Active Directoryへの問い合わせ、プロセスや接続の一覧表示、ローカルに保存された認証情報の抽出、ファイル管理などがありました。
2つ目のバックドアであるCerealHermitは、別の経路を提供します。暗号化されたコマンドをディスクから読み取り、暗号化した結果をディスクに書き戻すため、それ自体はネットワーク通信を一切使いません。
CerealBoxは、メール転送を担うExchangeのプロセスであるEdgeTransport.exe内で動作し、特定のメールを選んで盗み出します。
新しいトランスポートエージェントをインストールするのではなく、既存エージェントのハンドラーをメモリ上でラップします。まず独自の収集処理を実行してから元のコードに処理を戻すため、通常のメール配信はそのまま続きます。
このモジュールは、DOC、DOCX、PDFの添付ファイルを含み、かつ設定された送信者アドレス、受信者、件名のテキスト、添付ファイル名のいずれかに一致するメッセージを選び出します。
除外リストにより、不要なメッセージは対象から外れます。選ばれたメールは圧縮・暗号化されてローカルに保存され、後でバックドアのコマンドを使って取得や削除が行われます。
ほかのコンポーネントは、実行内容の隠蔽を助けます。CerealLoaderはネイティブのエントリポイントと、ネイティブコードとマネージドコードをつなぐ.NETの仕組み「VTable Fixups」を使用します。このため、通常の.NET解析だけでは悪意ある動作を把握しにくくなると、welivesecurityは述べています。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
1万6,000以上のSOCチームが、脅威調査の効率化と手作業の削減にANY.RUNを活用しています。お客様のチームでも試してみませんか
翻訳元: https://cyberpress.org/turla-weaponizes-microsoft-exchange/