ヴァンダービルト大学がサイバーインシデントに見舞われ、システムやアプリケーションがオフラインになりました。
テネシー州ナッシュビルに拠点を置く同大学は、11月9日の中部標準時午前10時45分、現在進行中のインシデントに対応していると公表しました。大学のデバイス、システム、クラウドベースのサービスに影響が及ぶ可能性があるとしています。
大学は自校のウェブサイトに掲載した更新情報で、次のように呼びかけています。「大学関係者の皆さまは、大学のデバイスをシャットダウンし、大学のWiFiから切断したうえで、最大限の警戒を続けてください。デバイスに普段と異なる不審な動きが見られた場合は、直ちに対応してください」
不審な動きの例として、予期せぬポップアップや警告、セキュリティ通知の表示が挙げられています。クラウドストレージ上のファイル、フォルダー、権限が不自然に変更されることや、パスワードの入力や認証リクエストの承認を予期せず求められることも該当します。
ヴァンダービルト大学は中部標準時午後7時15分の続報で、11月10日から授業を通常のスケジュールで実施すると確認しました。学生サービスも通常どおり運営されます。キャンパスのWiFiも利用可能だということです。
ただし、ヴァンダービルト大学のシステムやアプリケーションの大半は、依然としてアクセスが制限されています。
続報には次のように記されています。「今回の事態が大切な業務を妨げ、学内の皆さまに不便をおかけしていることは承知しています。ヴァンダービルト大学の情報技術部門は、政府機関などのパートナーと連携して対処にあたっています」
ヴァンダービルト大学の公式学生新聞「The Vanderbilt Hustler」は11月9日、大学のIT担当者がキャンパス内の各教室を回り、大学支給のコンピューターを使用するのは安全ではないと注意を促したと報じました。
BYODランサムウェアが犯行を主張
ヴァンダービルト大学は、インシデントの性質や攻撃者とされる存在について詳細を明らかにしていません。ただし、サイバーインテリジェンス企業のVenarixはXで、ランサムウェアグループ「BYOD」が同大学を自らのデータ漏えいサイトに掲載したと報告しています。
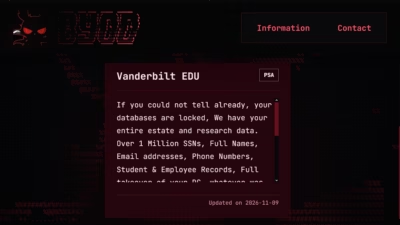
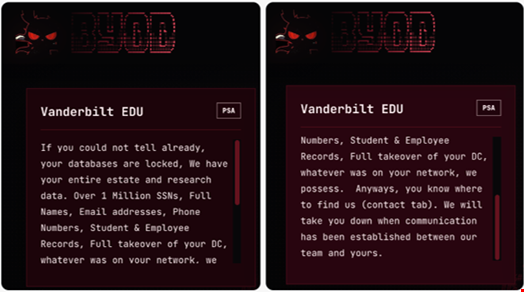
同グループは、大学のデータベースをロックし、システム内に保管された大量のデータにアクセスしたと主張しています。
主張によると、対象にはヴァンダービルト大学の研究データ、100万件を超える社会保障番号、氏名、メールアドレス、電話番号、学生および職員の記録が含まれます。さらに、大学のドメインコントローラーを完全に掌握したとしています。
今回のインシデントは、BYODが2026年10月末にニューメキシコ大学健康科学センター(UNM HSC)への攻撃を主張した直後に起きました。この攻撃では手術が中止され、救急車の搬送先が変更されました。
UNMによるインシデントに関する直近の発表では、脅威の背後にいるいかなるグループにも「一切譲歩していない」としています。
インシデントを受けて、同機関の臨床業務はすべて完全に復旧しています。
画像クレジット:Barbara Kalbfleisch / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/vanderbilt-university-cyber/