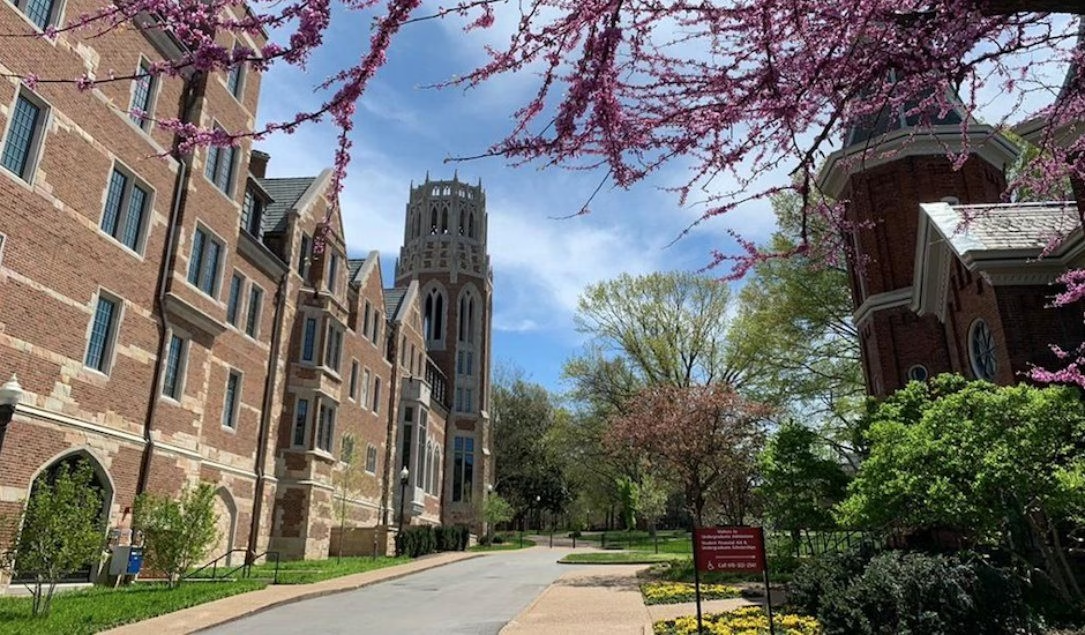
ヴァンダービルト大学は月曜日の朝、サイバー攻撃を受けたと発表しました。学生と職員に対し、キャンパス内の端末やシステムがこのインシデントの影響を受けている可能性があると警告しています。
テネシー州ナッシュビルにある同大学の広報担当者はRecorded Future Newsに対し、IT部門が「現在、状況を調査するとともに、被害の封じ込めに取り組んでいる」と述べました。
ヴァンダービルト大学はソーシャルメディア上でより詳しい声明を公表し、全員に対して端末の電源を切り、大学のWiFiから切断し、「引き続き細心の注意を払う」よう求めました。
声明では、ポップアップ、セキュリティ警告、ファイルの変更、パスワードの入力要求など、端末に不審な挙動が見られた場合は、直ちに電源を切り、キャンパスのIT担当者に報告するよう呼びかけています。
ヴァンダービルト大学は米国屈指の高等教育機関の一つで、学生数は約1万4000人、職員数は6000人以上にのぼります。
同大学のメディカルセンターは以前、2023年にランサムウェア集団の攻撃を受けたことがあります。
今回の攻撃が明らかになったのは月曜日の早朝です。ランサムウェア集団のBYODが同大学を自らのリークサイトに掲載し、盗んだデータについていくつかの主張を行いました。
このグループは、ここ数週間で注目度の高い攻撃を複数仕掛けています。ミシガン州立大学やニューメキシコ大学の事案もその一部です。
ニューメキシコ大学への攻撃は、同大学の医療施設にも影響が及んだことから、大きな懸念を呼びました。州内でも数少ない最高水準の病院の一つが、救急車の受け入れを断らざるを得なくなったためです。
ランサムウェアの専門家であるアラン・リスカ(Allan Liska)氏によると、BYODは最近になって活動を活発化させているものの、登場したのはごく最近のことです。
同氏は「最初の被害者が確認されたのは9月29日でした」と話しました。
このグループは、トランプ・モバイル(Trump Mobile)への攻撃にも関与したとみられています。その後、著名な顧客3,615人分のデータを流出させ、連邦議会が問題視する事態となりました。
複数のサイバーセキュリティ企業が先週、今年はサイバー犯罪のエコシステム全体で人工知能(AI)ツールが広がるにつれ、ランサムウェア攻撃が驚くほど増加していると警告するレポートを公表しました。
Halcyonは、7月から9月にかけてランサムウェアの活動が40%増加したと発表しました。111のグループが、122カ国の組織に対する2,766件の攻撃を主張したということです。
Trellixも、4月から9月にかけてランサムウェアグループの数と被害者の投稿数が過去最高を記録したと補足しています。8月には、新規グループが全投稿の3分の1を占めました。
Trellixの研究者は「細分化は構造的なものです。権力はより広範な攻撃者に分散し、各攻撃者は以前より速く動き、必要とするインフラも少なくなっています」と述べています。
翻訳元: https://therecord.media/vanderbilt-cyberattack-ransomware-alert