
イタリアで拘束のランサムウェア集団メンバー、米国へ身柄引き渡し 病院・学校への恐喝事件で訴追
米司法省は、米国の病院や学校、医療機関を標的としたランサムウェアと恐喝の共謀に関与したとして起訴された43歳のカザフスタン国籍の男が、イタリアから身柄を引き渡され、月曜日に連邦裁判所で初出廷したと発表しました。 起訴されたのはロマン・フリノフスキー被告です。罪状は5件で、コンピュータ詐欺およびID窃盗の共謀、電信詐欺
米司法省は、米国の病院や学校、医療機関を標的としたランサムウェアと恐喝の共謀に関与したとして起訴された43歳のカザフスタン国籍の男が、イタリアから身柄を引き渡され、月曜日に連邦裁判所で初出廷したと発表しました。 起訴されたのはロマン・フリノフスキー被告です。罪状は5件で、コンピュータ詐欺およびID窃盗の共謀、電信詐欺
新たな調査によると、カザフスタンとの関連が疑われるハッカーが人工知能(AI)エージェントを活用し、中央アジア諸国の政府へのスパイ活動、機密文書の窃取、重要インフラのネットワークへの侵入を行っていたことが分かりました。 シンガポールに拠点を置くサイバーセキュリティ企業CloudSEKは、Silent Lynxの公開状
ロシア国家と関連するハッカーが、新たなマルウェアを使ってルーマニアとカザフスタンの政府機関のメールサーバーに侵入し、メッセージを密かに傍受していたことが、火曜日に公表された調査で明らかになりました。傍受された中には、NATO(北大西洋条約機構)や欧州連合(EU)当局者との間でやり取りされたメールも含まれています。
ESETの研究者は、侵害したMicrosoft Exchangeサーバーを、スパイ活動やコマンド実行、メール窃取のための基盤に変えるモジュール型マルウェアツールキット「Cereal」を発見しました。 研究者らは、Turlaの既知のマルウェアや過去のツールとの類似点を根拠に、この活動をロシアと連携するハッキング集団Tu
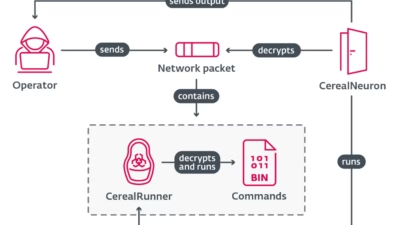
要約 セキュリティ研究者は、政府機関のMicrosoft Exchangeサーバーを狙うモジュール型の.NETツールセット「Turla Cereal」マルウェアを発見しました。攻撃者はカザフスタンとルーマニアの政府機関を侵害しましたが、外部のコマンドサーバーは一切設置していません。この「Turla
ロシア政府と連携するサイバースパイ集団として悪名高いTurlaが、過去1年にわたり、カスタマイズ可能な新たなツールセットを使ってカザフスタンを含む世界各国の政府を侵害していました。 このツールセットは2025年11月、セキュリティ企業のESETが初めて発見し、「Turla's Cereal」と名付けました。高度にモジ
カザフスタンとのつながりが疑われるサイバー諜報グループが、中央アジアをはじめとする旧ソ連諸国の政府機関を標的に、外交問題や経済政策、戦略資源に関する情報を狙っていたことが、新たな調査で明らかになりました。 このハッカー集団は、Cisco Talosでは「UAT-6275」、Recorded FutureのInsik

セキュリティ研究者が、マルウェアフレームワーク「OctLurk」と、カザフスタンの重要インフラを標的とする別のキャンペーンとの間にインフラ上のつながりを発見しました。 この重複は、TrustFallに関連付けられていたコマンド&コントロール(C2)サーバーに関わるものです。TrustFallはLinuxを標的とする遠

研究者らは、テレグラムを悪用してベラルーシの亡命活動家のアカウント乗っ取りを試みる、極めて個別化されたフィッシングキャンペーンを発見しました。標的にはロシアやカザフスタンのユーザーも含まれていました。 デジタルセキュリティ団体Resident NGOが先週公開した2件のレポートは、この攻撃活動がリトアニア在住の少な
ロシアに関連する脅威アクターがカザフスタンの石油・ガス産業を攻撃しました。 この...